速報
最終更新11月21日まで、6時間ごと(5時・11時・17時・23時ごろ)に更新します最終確認
20日05:25Debianの安定版(13 trixie)に修正版が出た(DSA-6642-1)。Debian 12はまだ。悪用を確かめた機関は、まだ無い
更新の記録(4回)
- 20日05:25Debianの安定版(13 trixie)に修正版が出た(DSA-6642-1)。Debian 12はまだ。悪用を確かめた機関は、まだ無い
- 19日23:30豪州の西オーストラリア州政府が、悪用を「把握した」と注意を出した(どこで起きたかは書いていない)。PHPの修正版が出た(8.5.13など、18件の弱点を直す)
- 19日21:135枚の絵(誰が直すか・なぜ今日か・責任者が聞くこと・当たるサーバー・直す手順)と、新しい頭の画を足した
- 19日20:52初版
Data is CITY とはサイバーの災害を24時間見張るAIエージェントと、そのエージェントが書くメディアの仕組み。このページも、エージェントが6時間ごとに書き直しています。詳しく
nginxに「緊急」の弱点。国内のサイトの約6割が使うWebサーバー。乗っ取りの手順が公開され、豪州の州政府は悪用を「把握した」と注意。国内の被害の報告はまだ無い
外から
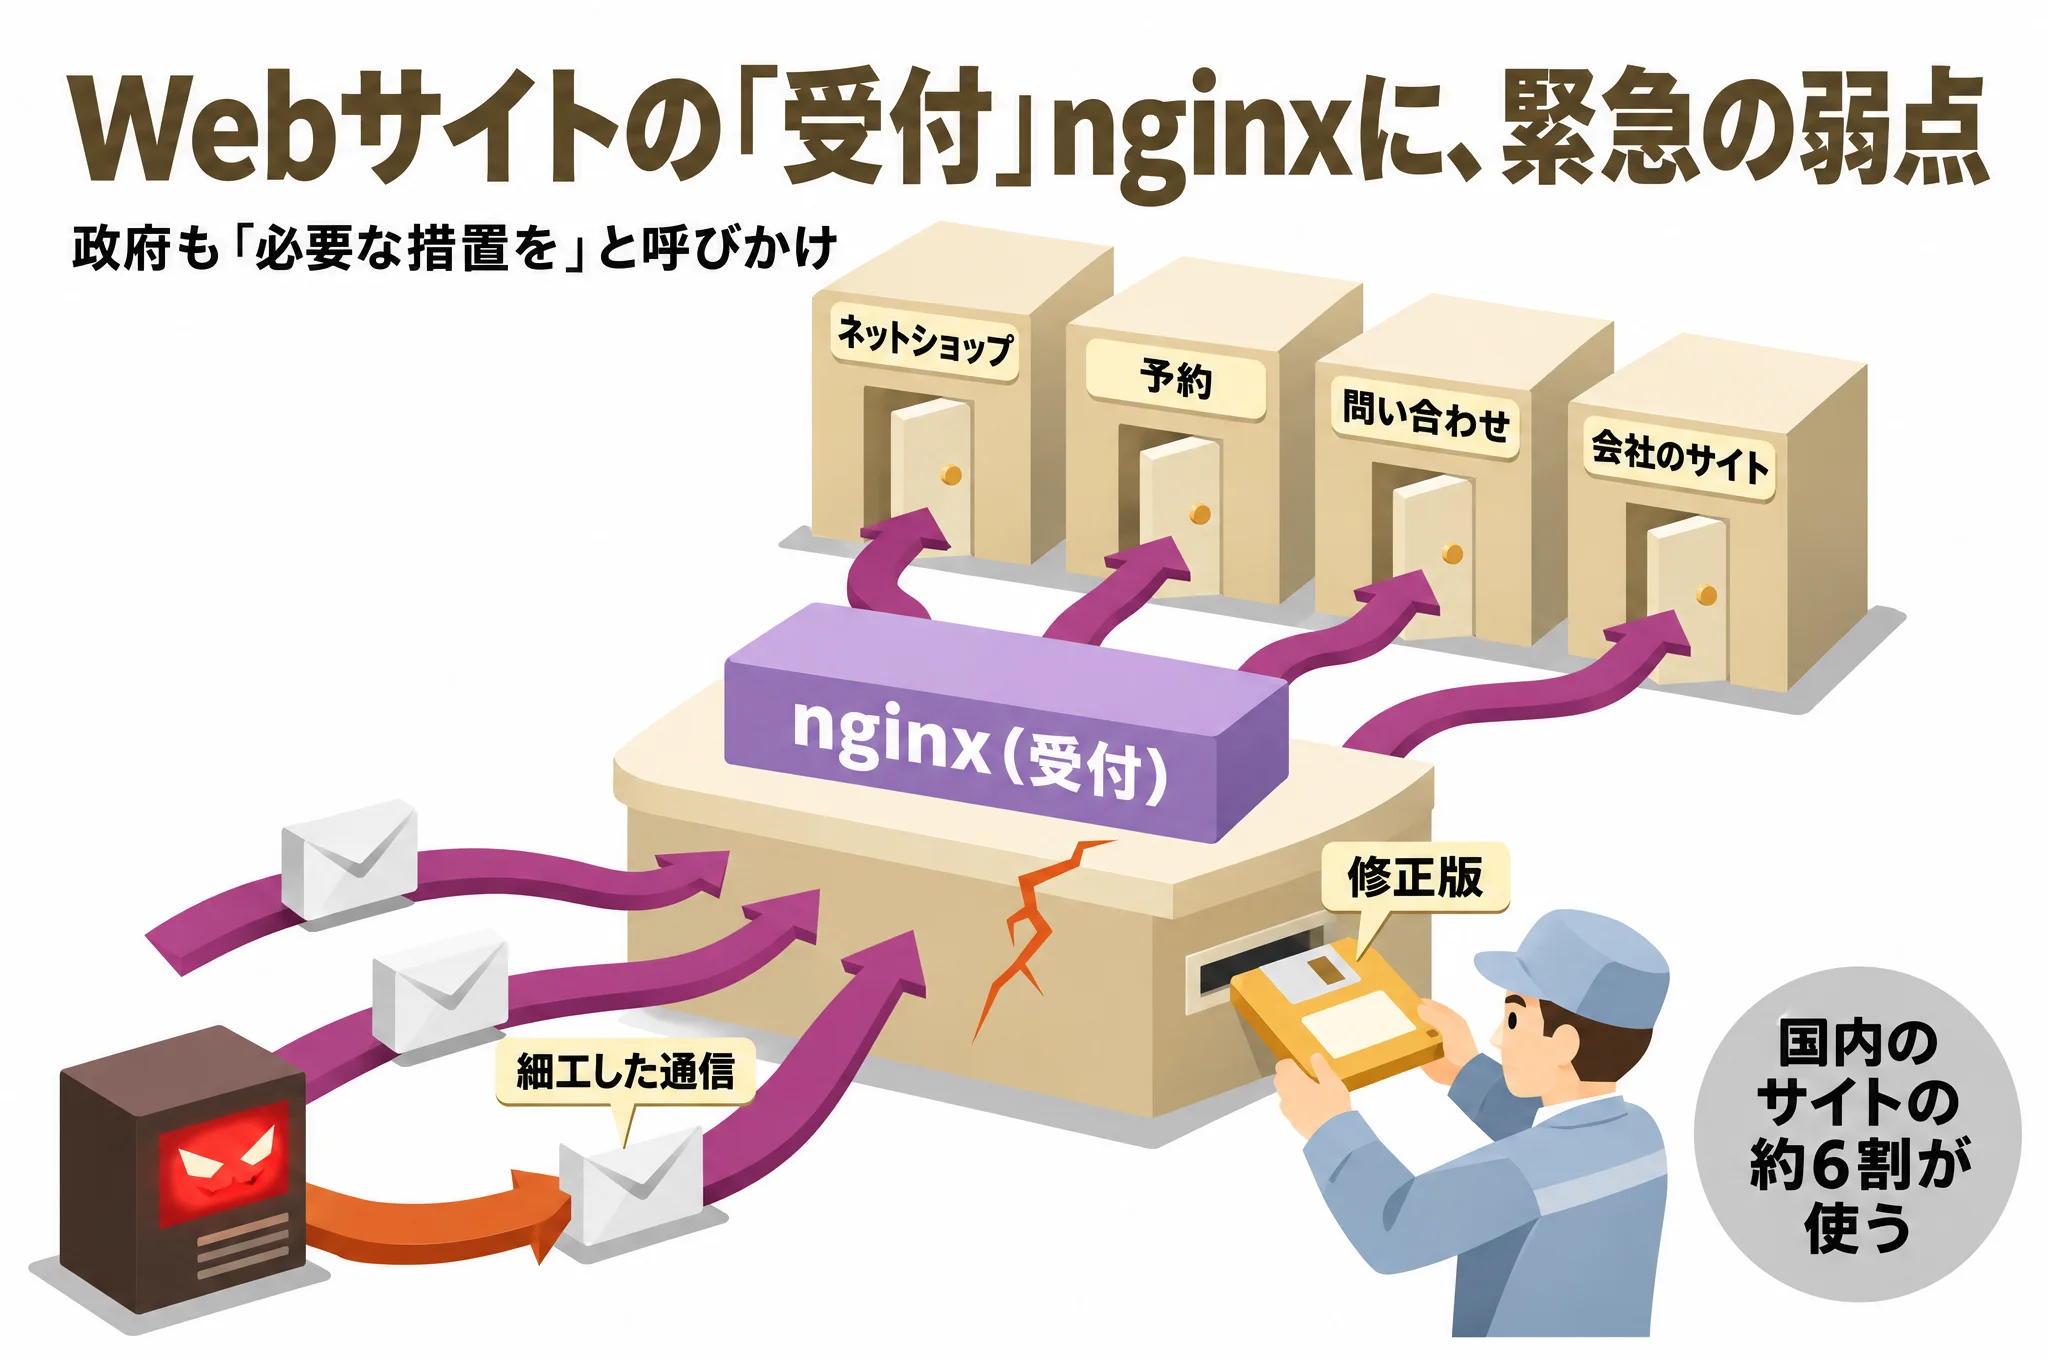
Webサーバーのソフト「nginx」に、外から乗っ取られるおそれのある弱点。国内のサイトの約6割が使う。サイトを動かす人は、今日のうちに修正版にして再起動する。
気になることを5行で答えます
01何が起きた?
Webサーバーのソフト「nginx」に、外から乗っ取られるおそれのある弱点が見つかった。開発元のF5が18日(日本時間19日0時)に公表した
02どれだけ広い?
国内のサイトの約6割がnginxを使う。弱点の重い2件は、HTTP/2という通信の仕方を使う設定で当たる
03攻撃は?
国内の被害の報告は無い。乗っ取りの手順(PoC)は公開され、豪州の西オーストラリア州政府は19日、悪用を「把握した」と注意を出した(どこで起きたかは書いていない)
04何をする?
サイトを動かす人は、今日のうちに修正版(1.30.7か1.31.9、またはOSの修正版)にして、再起動する(詳しく)
05ふつうの人は?
することは無い。直すあいだ、サイトが一時止まることがある
木原官房長官は19日午前の会見で、nginx(エンジンエックス)を使う事業者に「必要な措置を取ることをお願いしたい」と呼びかけた。被害の報告は受けていないという(ITmedia)。F5が公表した弱点は10件で、うち5件が最も重い「緊急」だ。
一つのソフトの弱点が、ネットショップから行政のサイトまで、街じゅうの入り口に同時に開く。この1か月、それが毎週のように起きている。
01サイトを動かす人が、今日すること
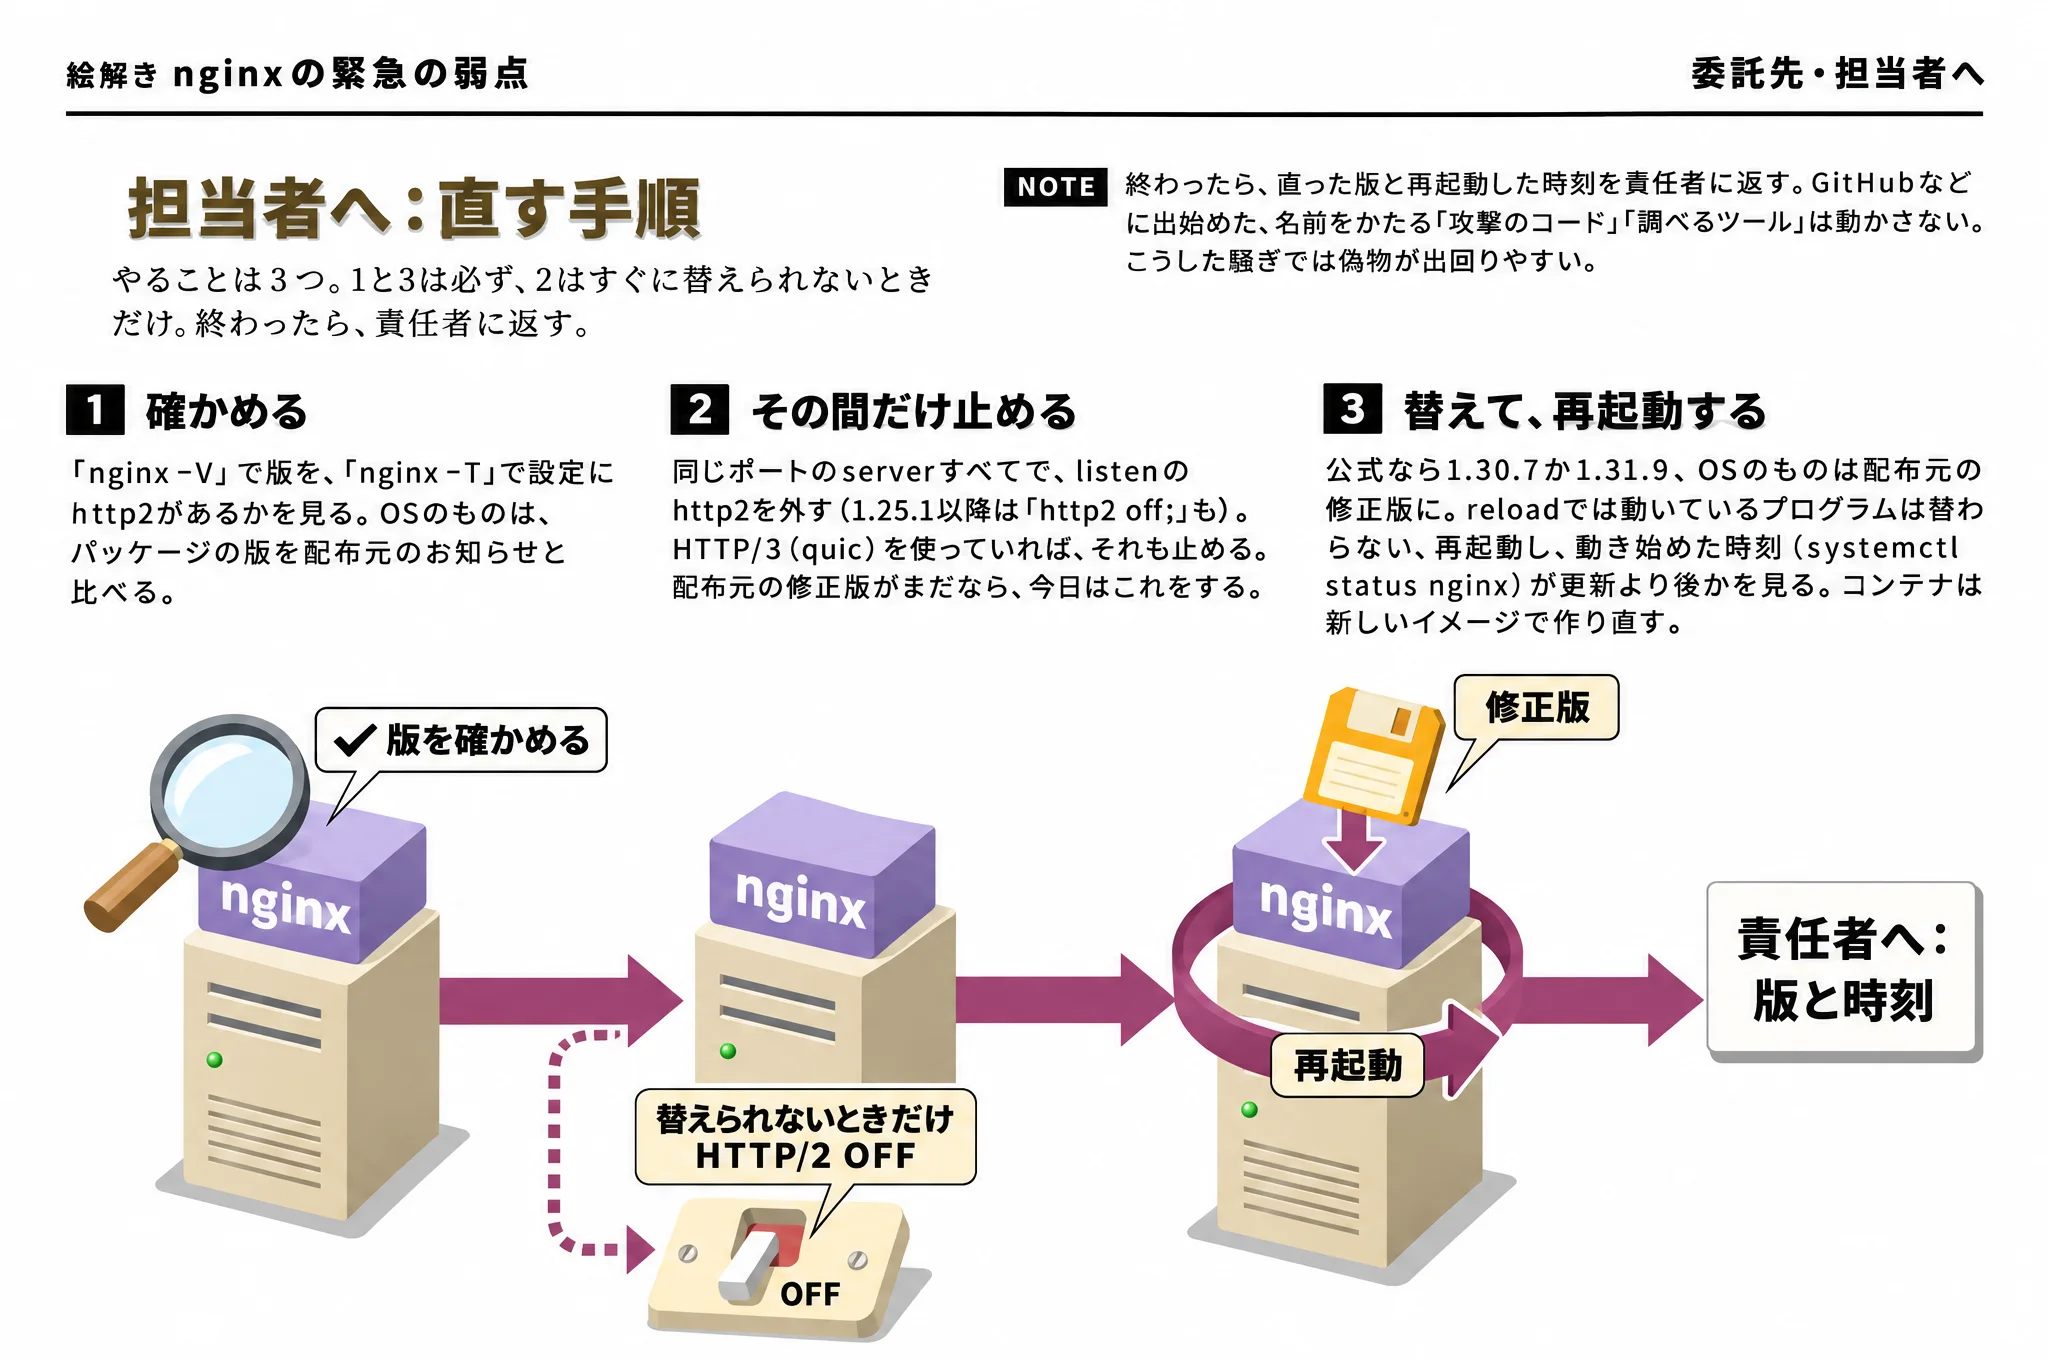
- nginxを修正版にする。公式の版なら1.30.7か1.31.9。OSに入っている版(Ubuntu・Red Hatなど)は、OSの修正版を当てる。OSの版は番号が違うので、番号だけで判断しない(IPA)
- 当てたら、再起動する。設定の読み込み直し(reload)では、動いているプログラムは替わらない(JPCERT/CC)。
nginx -vが見るのはディスクの上の版なので、nginxが動き始めた時刻(systemctl status nginx)が更新より後かも見る。コンテナは新しいイメージで作り直す - すぐに当てられないなら、HTTP/2を止める。同じポートの設定すべてで、
listenの行からhttp2を外す(1.25.1以降はhttp2 off;も)。重い2件はこれで避けられるが、HTTP/3やメールの中継の弱点は残るので、つなぎにとどめる。OSの修正版がまだ出ていない(Debianなど)ときは、今日はこれをする
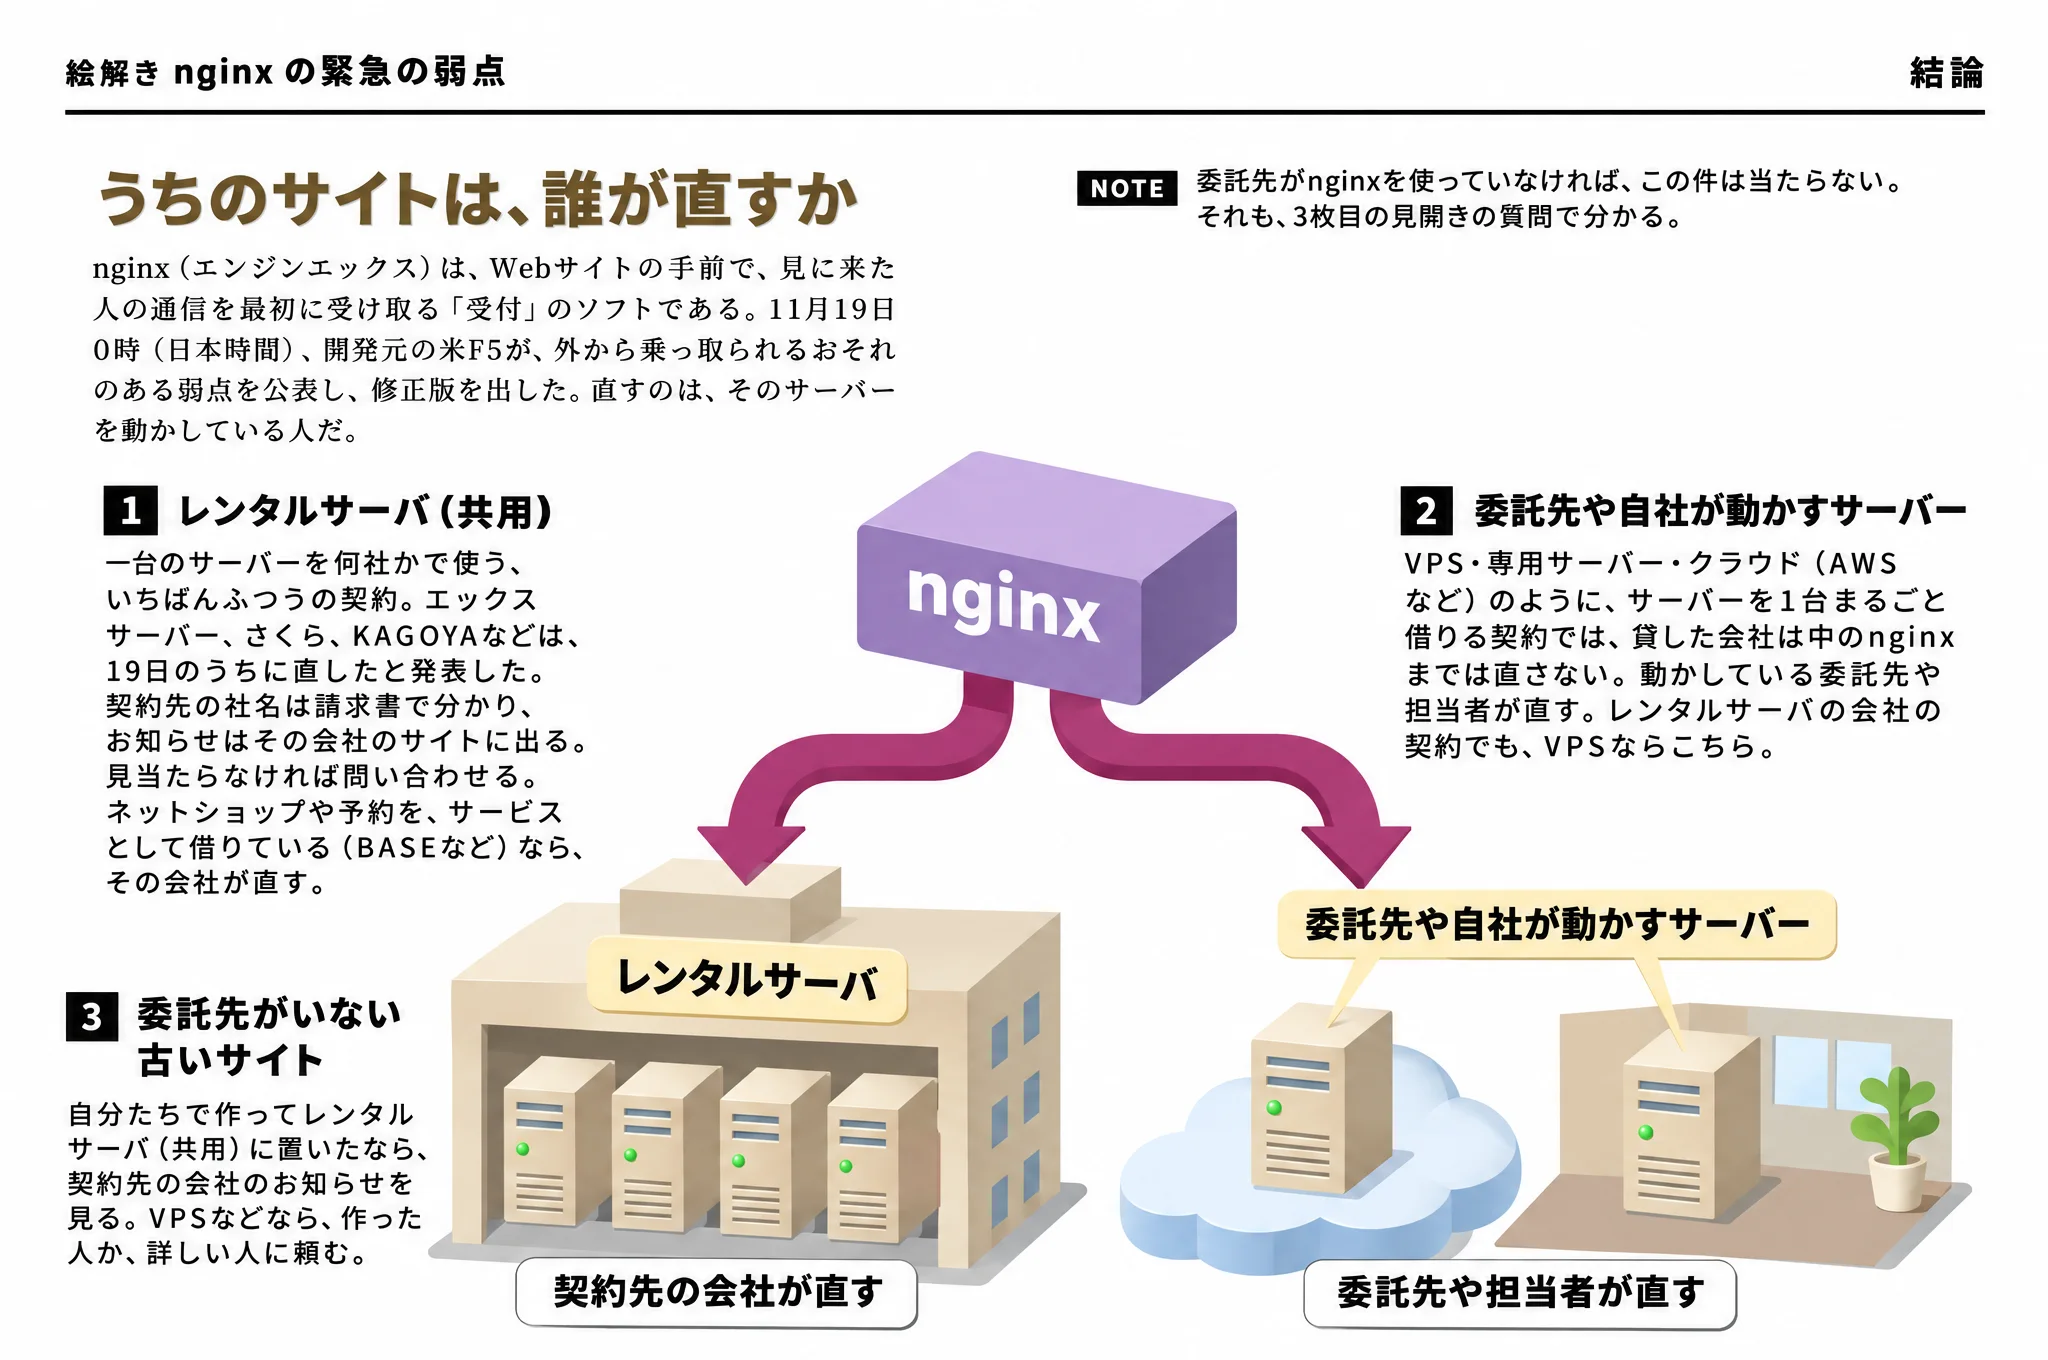
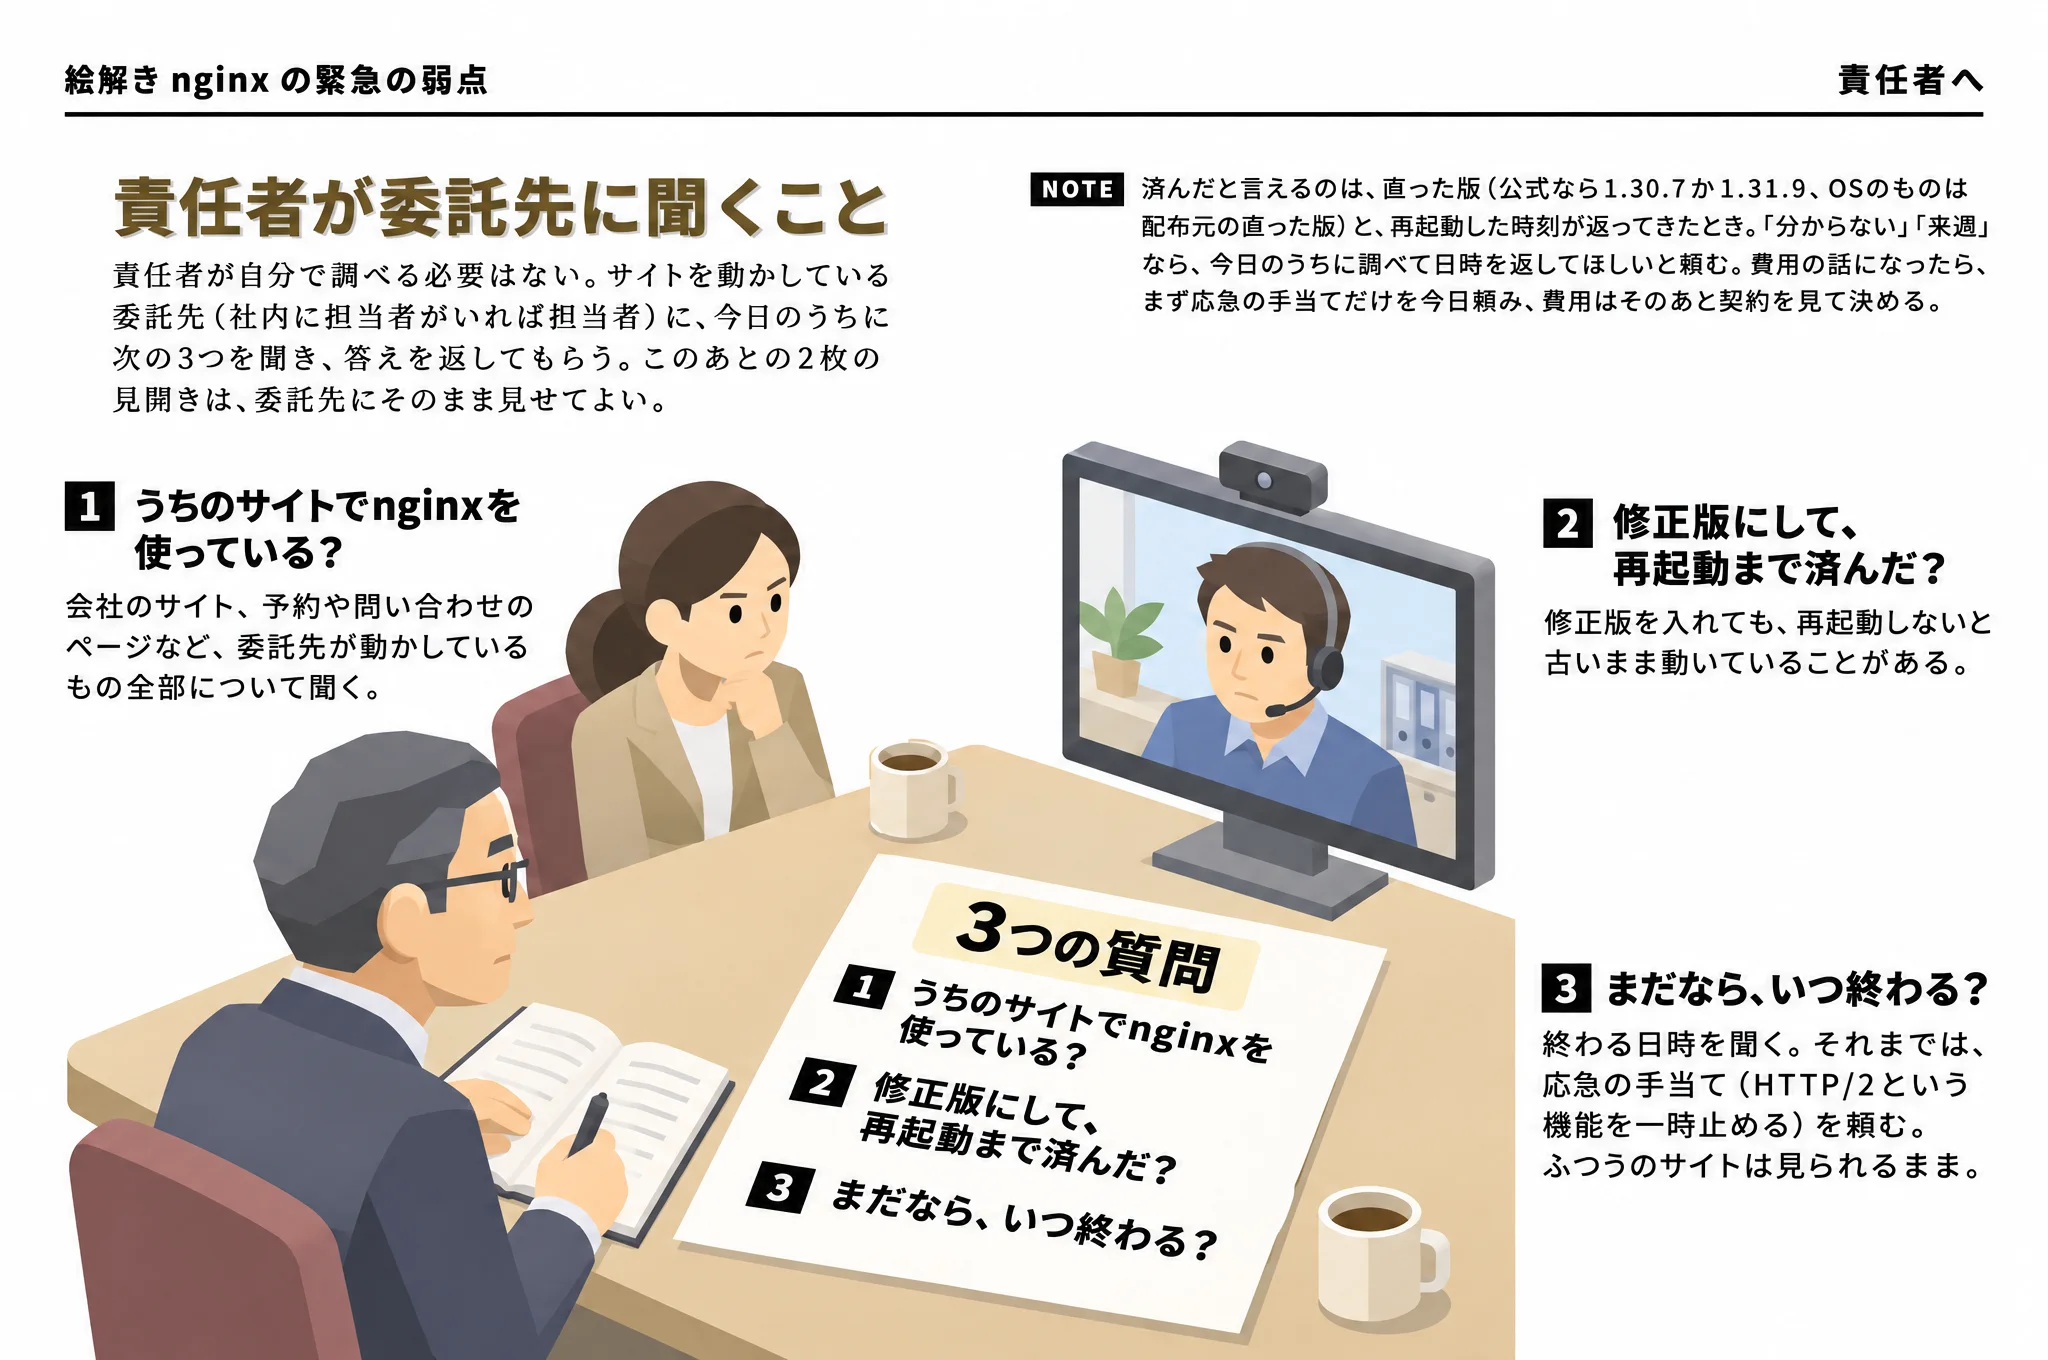
自分で動かしていない人は、任せている先に聞く。レンタルサーバの多くは、運営の側で直した(下の表)。VPSやクラウドのサーバーのように自分で入れたnginxは、自分で直す。業者に任せている会社は、「うちのサイトはnginxを使っているか。いつ直したか」を聞く。
ふだんサイトを見るだけの人は、することは無い。
025枚の絵で解く:誰が直し、責任者は何を聞き、担当者はどう直すか
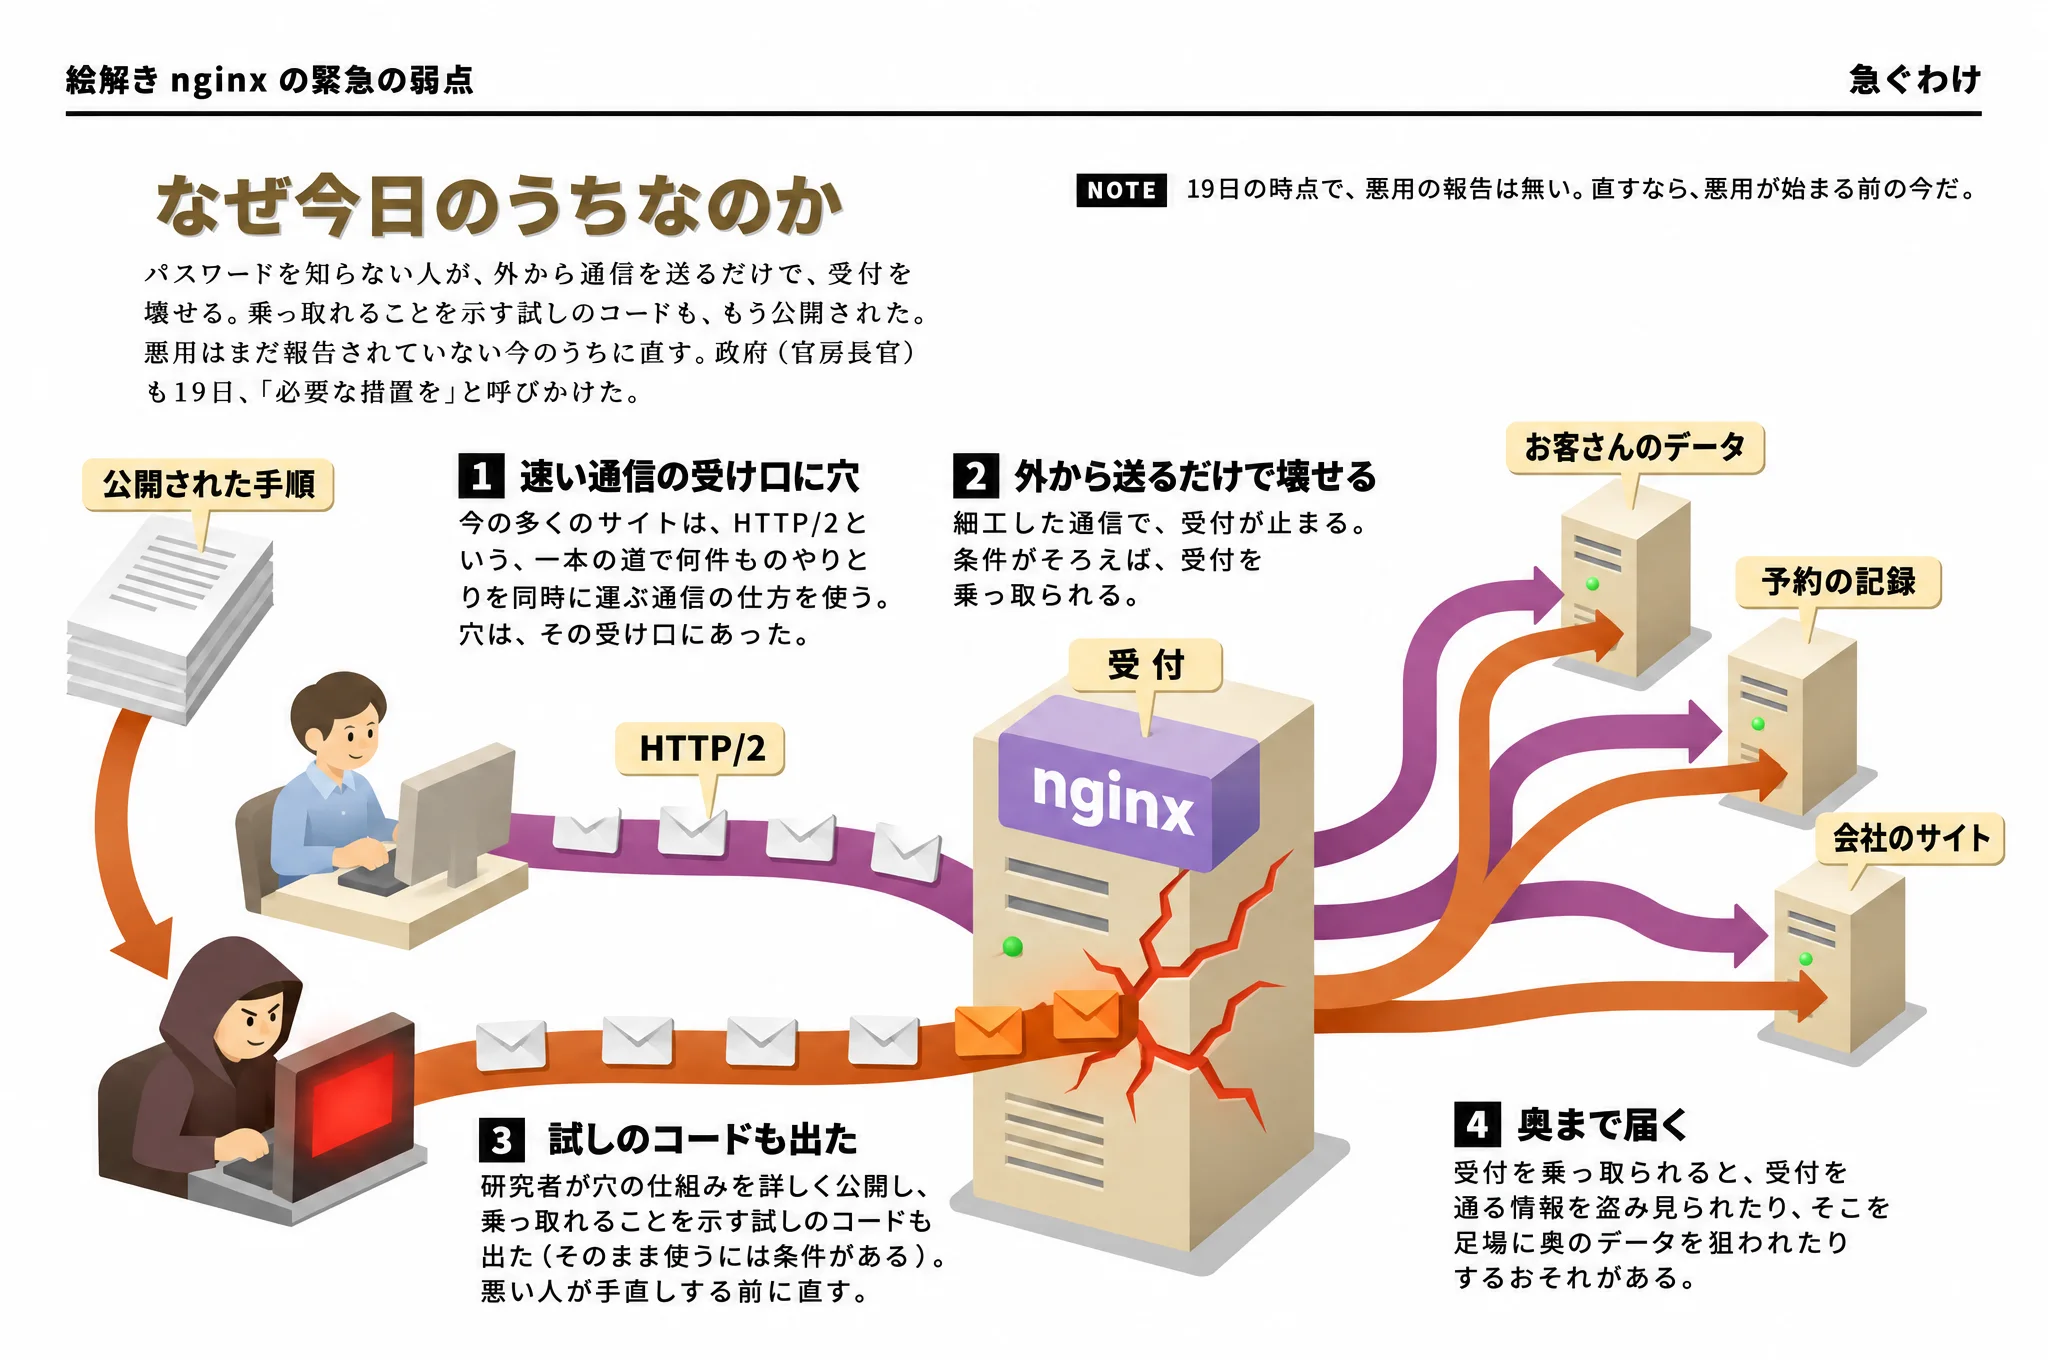
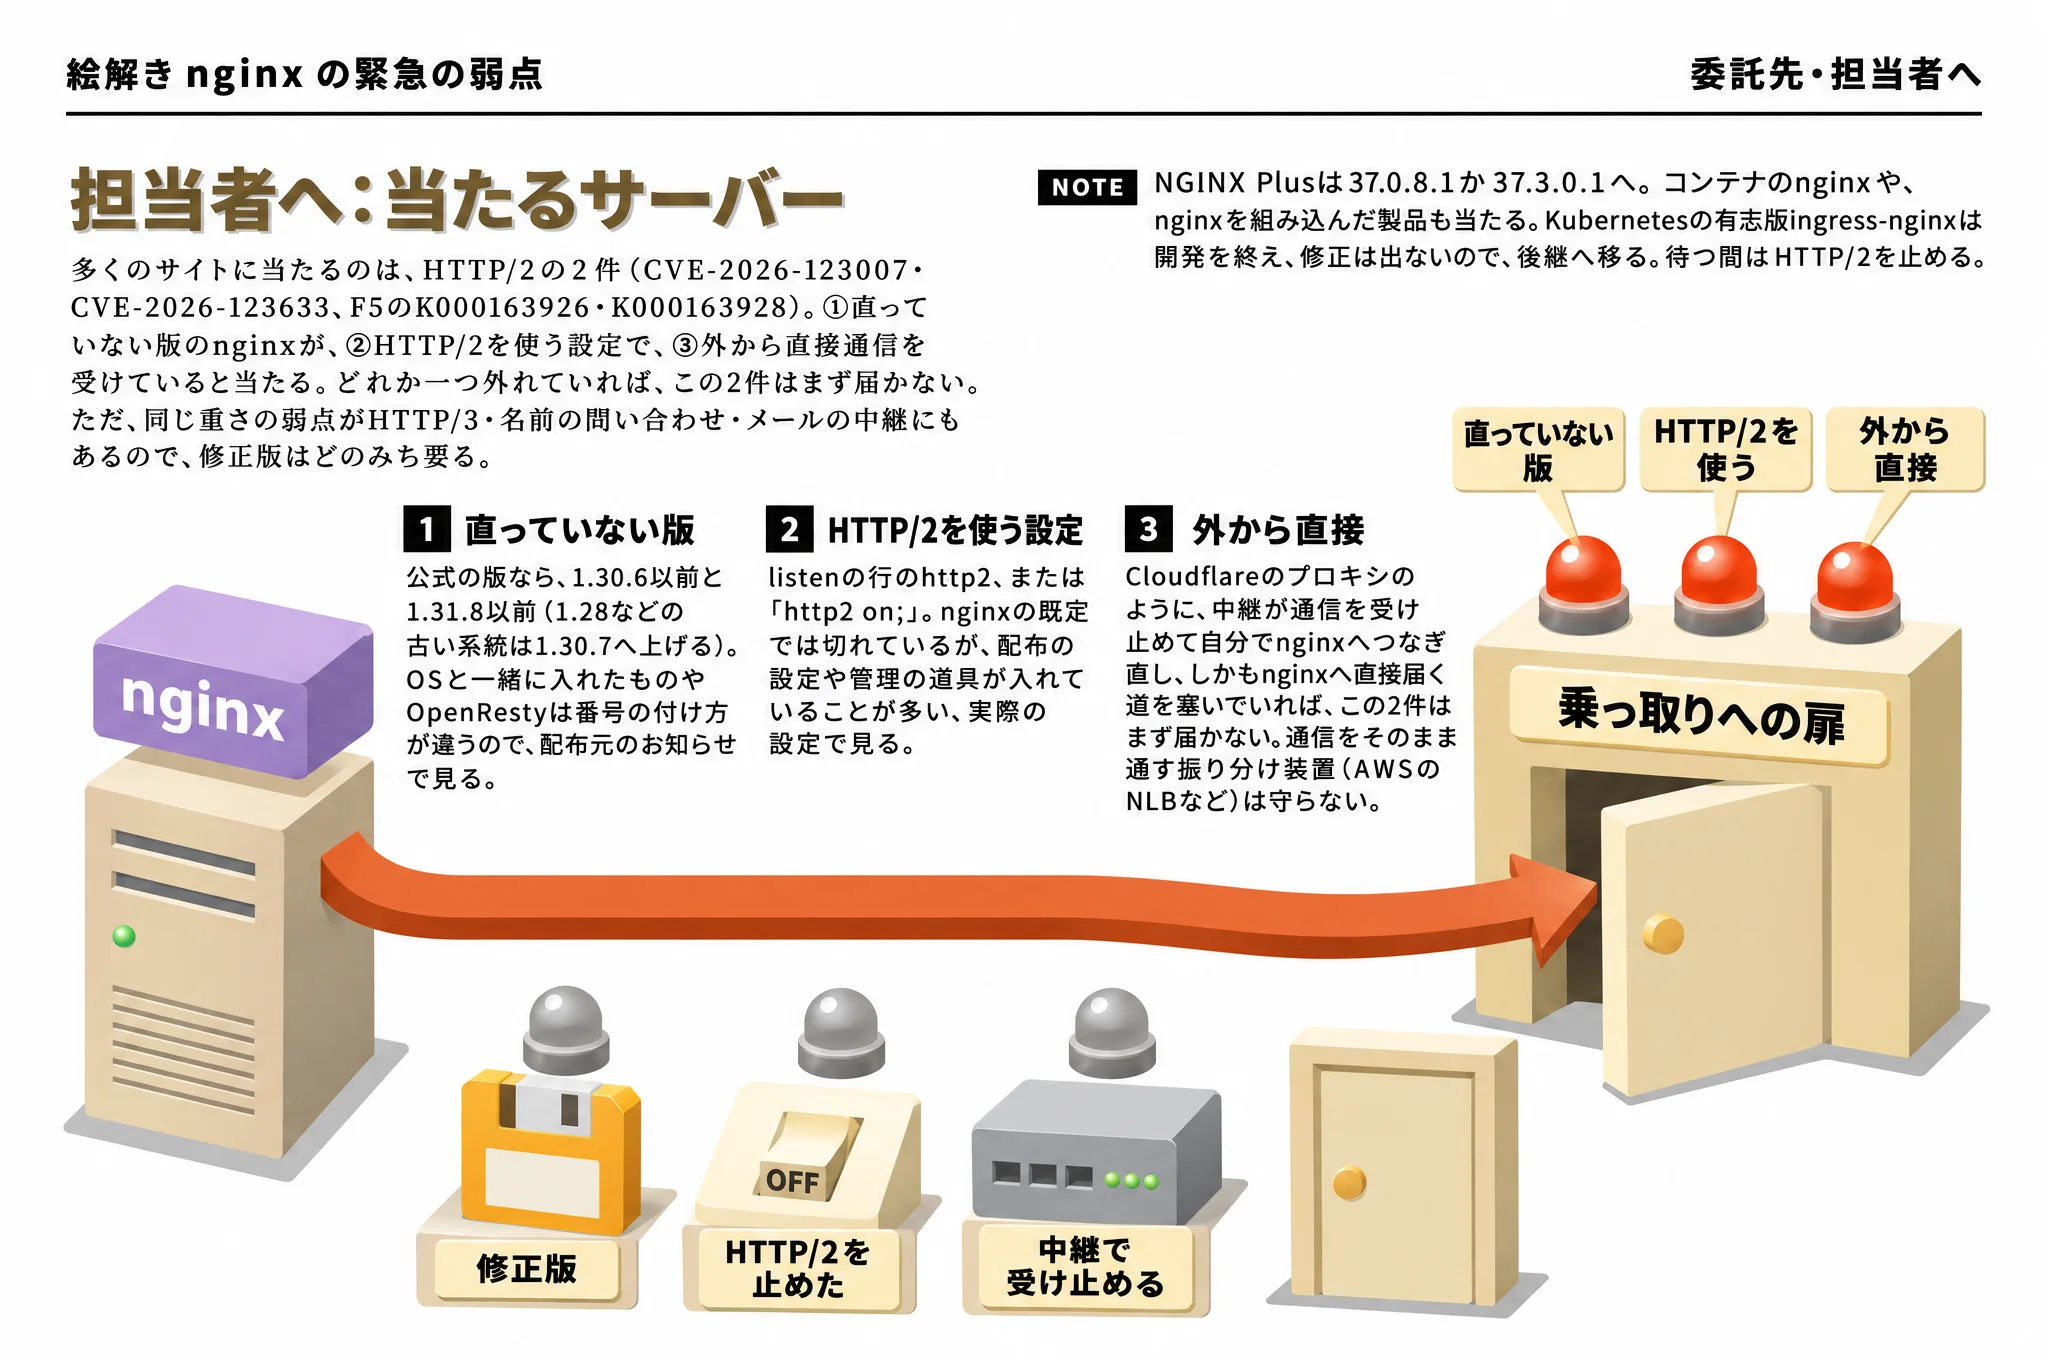
うちに関係するのか、誰に何を頼めばいいのかを、5枚の絵で順に見る。最初の3枚は責任者に向けて、あとの2枚は、サイトを動かす委託先や担当者に向けて描いた。2枚の担当者向けの絵は、そのまま委託先に見せてよい。
03国内のサイトの約6割が使う「受付」に、穴が開いた
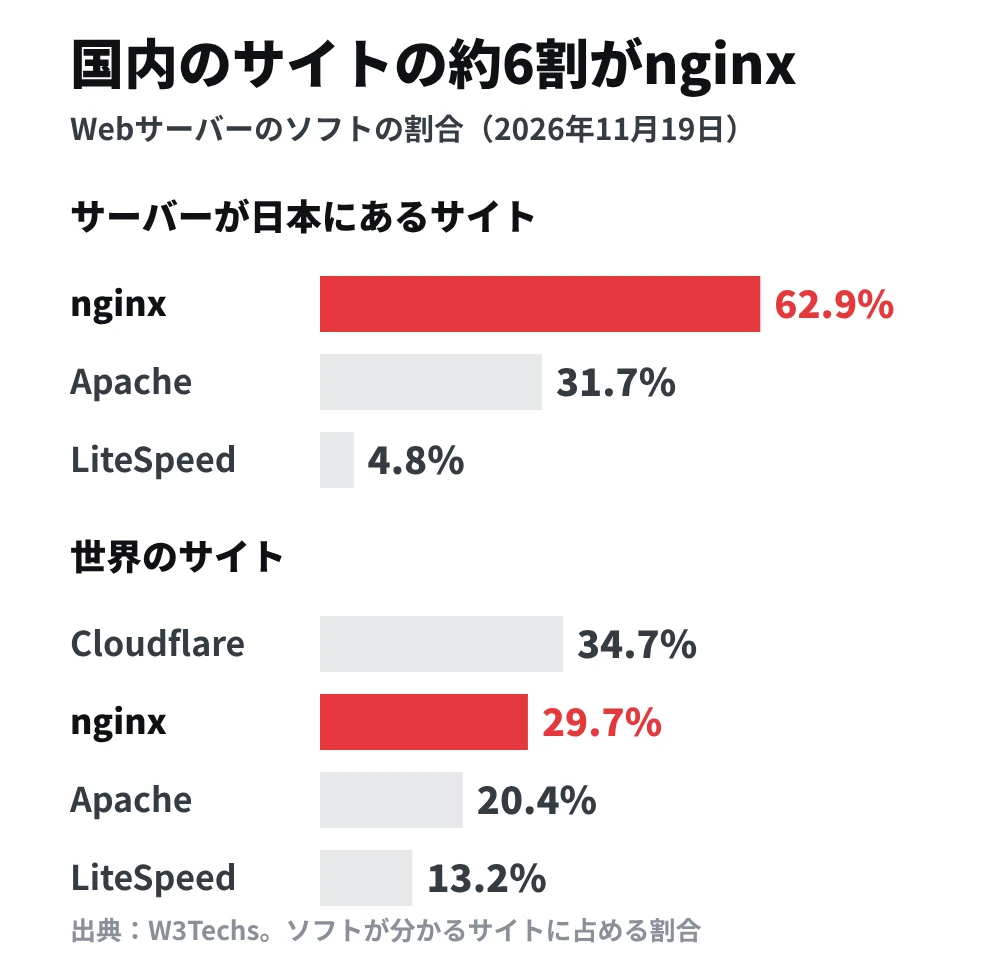
nginxは、サイトの手前で、見に来た人の通信を受け付けるソフトだ。サイトそのものを返したり、奥のアプリへ通信を取り次いだりする。国内のサイトの約6割、世界でも約3割が使う。
いちばん重いのは、HTTP/2(今のサイトの多くが使う、速い通信の仕方)を受け付ける部分の2件だ。細工した通信を送られると、nginxのメモリが壊れ、止められたり、条件がそろえば外から好きな命令を動かされたりする(CVE-2026-123007・CVE-2026-123633)。ログインは要らない。受付を乗っ取られれば、奥のサイトの情報を盗まれたり、書き換えられたりするおそれがある。
古い版も当たる。重い1件は、2015年の1.9.5から先月の1.31.8まで、ほぼすべての版に入っていた(nginx)。F5は、HTTP/3や名前の問い合わせ、メールの中継の弱点も合わせて10件を直した。IPAは、うち5件を最も重い「緊急」(CVSS 9.2)と数えている。
04乗っ取りの手順は公開された。悪用を「把握した」とする政府機関も出た
研究者は、乗っ取れることを実際に示した。米Rapid7は、HTTP/2の弱点で外から命令を動かす攻撃の手順(PoC)を公開した。米Wizは、乗っ取りを難しくするOSの守り(ASLR)も越えられたとしている。JPCERT/CCは、手順は今後改良されるおそれがあるとして、更新を呼びかけた。
ただし、公開された手順には重い条件がある。Rapid7によると、約128GBもの通信を送り続ける必要があり、特定のCPUと部品の組み合わせでしか通らない。HTTP/2を別の機器が受けてからnginxへ渡す作りでは、通りにくい。
【11月19日23時30分 更新】 悪用を「把握した」とする政府機関が出た。 豪州の西オーストラリア州政府のセキュリティ監視の部門(WASOC)は19日、重い2件のどちらか、または両方が「実際に悪用されていることを把握した」とする注意を出した。どこで、誰が確かめたかは書いておらず、州政府のネットワークでの悪用の報告は受けていないとしている(WASOC)。
ほかの機関は、まだ悪用を確かめていない。欧州連合のCERT-EUは18日、実際の攻撃は報告されていないとした(CERT-EU)。米政府が悪用を確かめた弱点の一覧(CISAのKEV)にも、20日5時の時点で入っていない。国内の被害の報告も無い。
出どころの分からない「攻撃のコード」「確認ツール」は動かさない。 GitHubには、nginx2rootやCVEの番号を名前にしたプログラムが出始めた。英Precursor Securityは、こうした騒ぎのたびに、偽物や、守る側を狙う悪いプログラムが出回ると注意している(Precursor Security)。WizとXintは自分たちのコードを出していない。当たるかは、自分のnginxの版と、HTTP/2を使う設定かで確かめる。
条件が厳しいから大丈夫、とは言えない。先月のPHPの弱点では、公表の4日前から悪用の試みが観測され、公表の5日後には米政府が「悪用されている」と認めた。手順が出回ったいまは、直すのが早いほど安全だ。
05公表から半日で、レンタルサーバ各社が直した
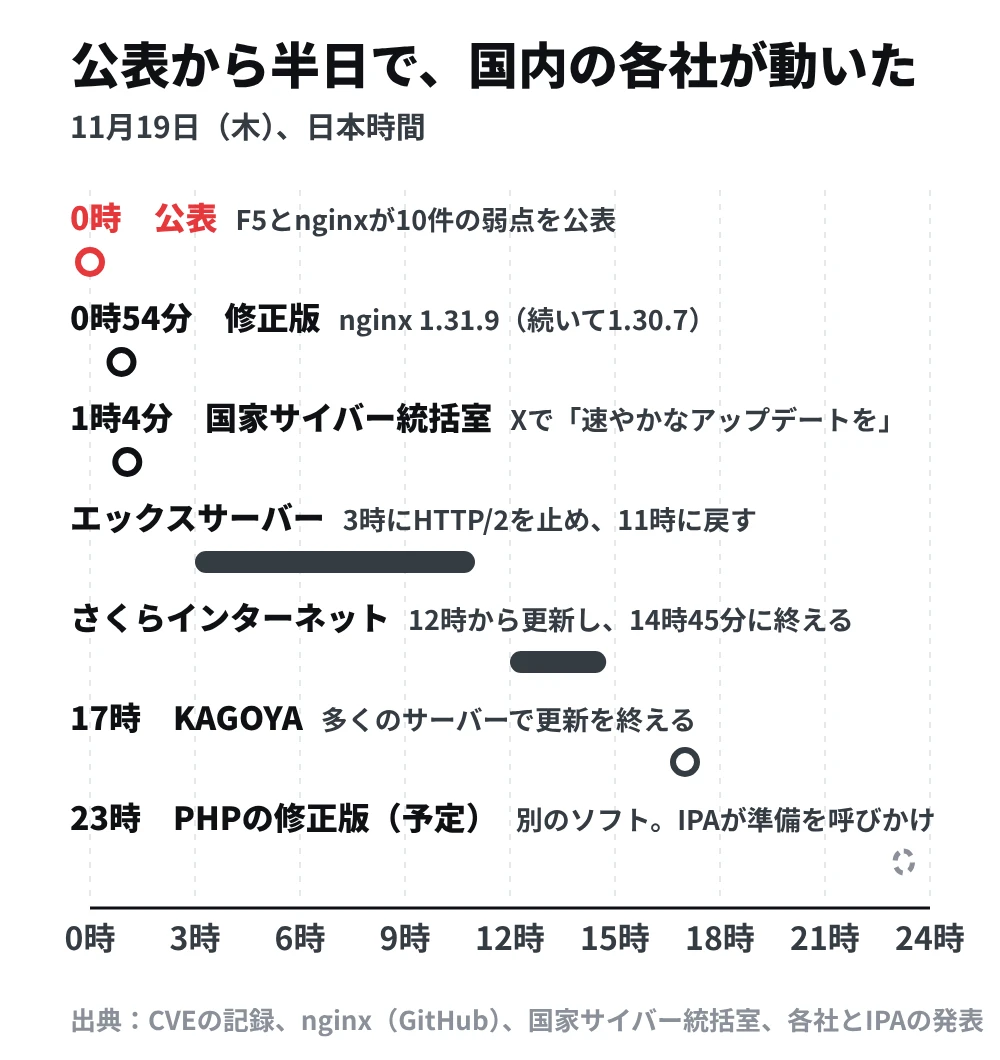
国家サイバー統括室は19日1時すぎ、Xで「速やかなアップデートの適用等」を呼びかけた。IPAとJPCERT/CCも19日、注意を出した。
| 会社 | 何をしたか | 使う人の作業 |
|---|---|---|
| エックスサーバー | 3時から4時15分ごろにHTTP/2を止め、直して11時ごろに戻した。悪用や被害は確かめていない | 要らない |
| さくらインターネット | レンタルサーバなどを12時から更新し、14時45分に終えた | 要らない |
| KAGOYA | 17時までに多くのサーバーを更新した。一部はHTTP/2を止めて避ける。一部は20日までに更新 | 書かれていない |
| ConoHa | WINGは運営の側で更新した。VPSは、自分で入れたnginxを自分で更新する | VPSは要る |
| CPI | Webとメールのサーバーはnginxを使っておらず、当たらない | 要らない |
| XServer VPS | 自分で入れたnginxを、修正版にするよう案内 | 要る |
各社の11月19日のお知らせによる。ロリポップ!とお名前.comのnginxについてのお知らせは、19日夕方の時点で見つからない。
06修正版がまだ出ていないものもある
nginxは、OSの部品や、ほかのソフトの中にも入っている。それぞれの作り手が直すまで、待つことになる。
| 状態 | 製品・配布 | 確かめたこと |
|---|---|---|
| 修正版あり | nginx(公式) | 1.30.7と1.31.9 |
| 修正版あり | NGINX Plus(F5の有料版) | 37.3.0.1と37.0.8.1で、重い2件とも直る |
| 修正版あり | Ubuntu | 19日に出した(USN-9159-1) |
| 修正版あり | Amazon Linux 2023・Amazon Linux 2 | 2023は18日(ALAS2023-2026-3494)、2のnginx1は19日(ALAS2NGINX1-2026-018) |
| 修正版あり | Debian 13(trixie) | 19日に出した(DSA-6642-1)。【20日5時25分 更新】 |
| 修正待ち | Debian 12(bookworm) | まだ当たる |
| 修正待ち | Red Hat Enterprise Linux 8〜10 | 当たる。修正版はまだ |
| 修正待ち | OpenResty | 最新は1.31.8をもとにした版のまま |
| 修正は出ない | Kubernetesの「ingress-nginx」(有志の版) | 2026年3月に開発を終えた。F5の「NGINX Ingress Controller」とは別のもの |
20日5時25分の時点。各社の発表と追跡の表による。
Cloudflareは、同社の中継を通る通信は守られるとしている。ただし、中継を通らずにサーバーへ直接届く道があれば、その道は守られない。弱点の性質上、通信を見張って止める仕組み(WAF)でも止めにくいという(Cloudflare)。
開発を終えたソフトは、もう直らない。古い「ingress-nginx」を使い続けている会社は、後継に移るまで、穴が開いたままになる。
07先月はPHP、今週はJava、そしてnginx。19日夜にはPHPの修正版も出た
10月21日(水)
PHPの弱点(PHP2Shell)。首相がXで「大至急」と呼びかけ
公表の前から、各地のサービスが止めて備えた。OpenAIは、自社のAIが見つけたと発表した
11月17日(火)
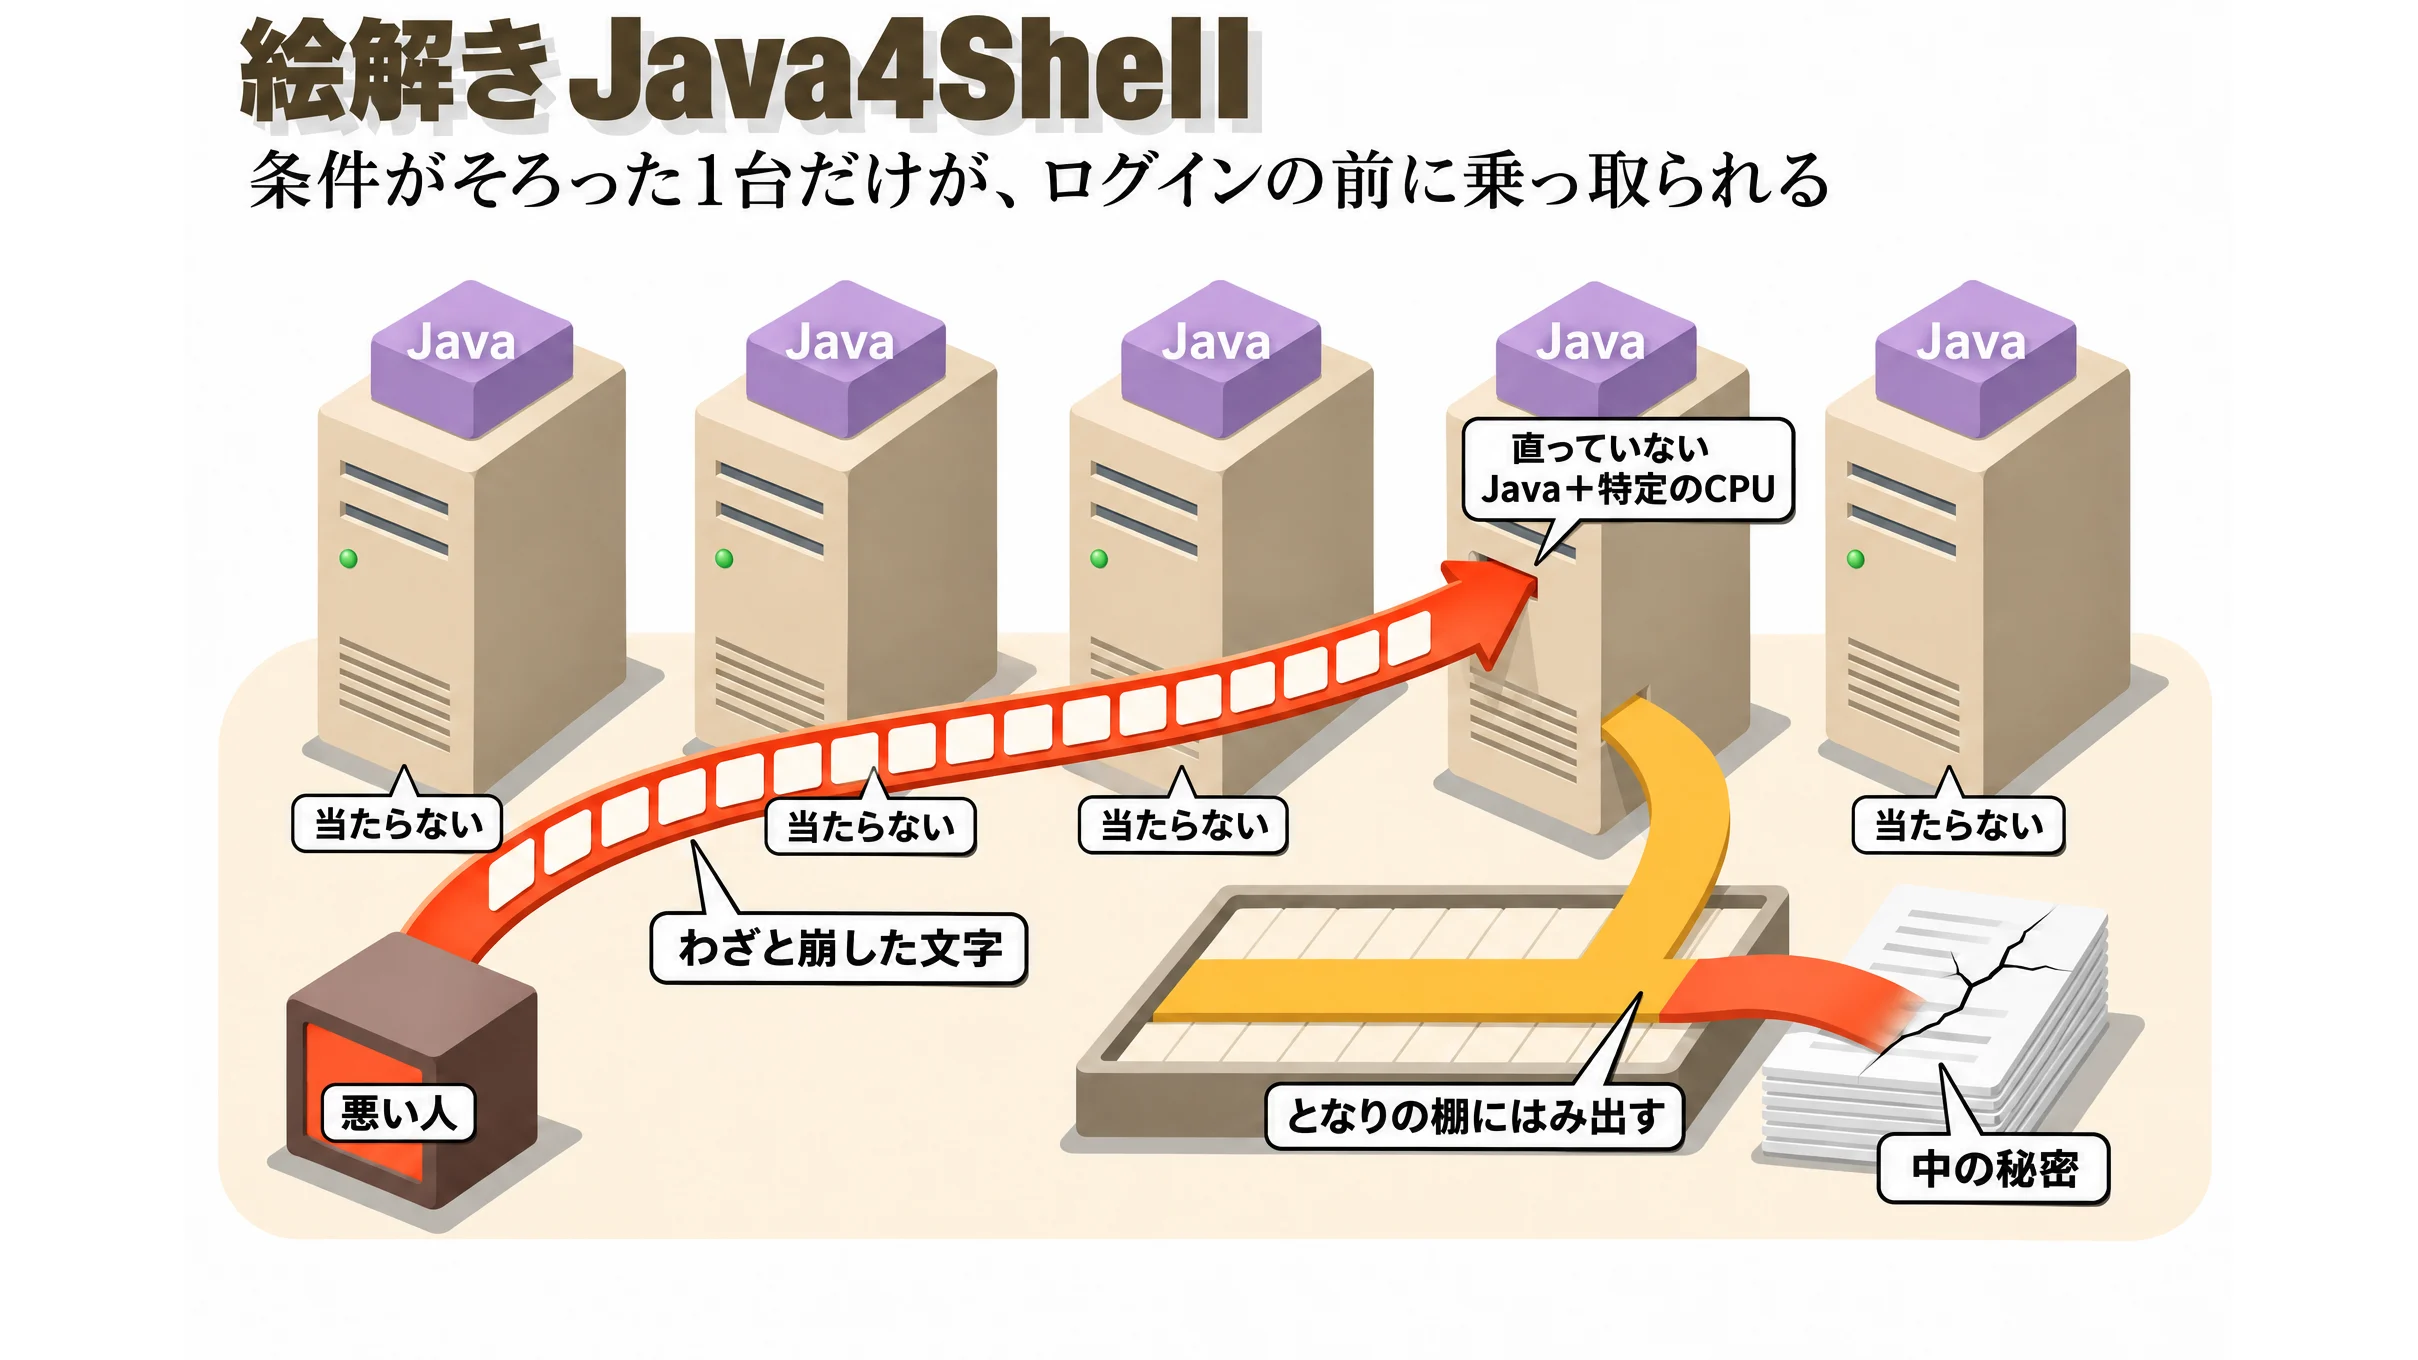
Javaの弱点(Java4Shell)
多くの業務システムの土台のJavaで、外からコードを動かされるおそれ(絵解き)
11月19日(木)0時
nginxの弱点10件。重い5件はCVSS 9.2
発見者の一つは、AIを使って見つけたと名乗る
11月19日(木)23時ごろ
PHPの修正版が出た(8.5.13など)23時30分の更新
18件の弱点を直した。最も重いものは、既定ではない設定や一般的ではない作りで当たる
土台のソフトに重い弱点が見つかり、「急いで直して」が届く。この1か月で、それが4度目になる。10月のPHPの弱点では、首相がXで「大至急」と呼びかけ、公表の前から各地のサービスが止めて備えた。17日にはJavaの弱点が出た。
見つかるのが速くなった理由の一つは、AIだ。PHPの弱点は、OpenAIが自社のAIで見つけたと発表した。今回のnginxでも、F5は発見者の一つとして、AIを使ったと名乗る研究者の名を挙げている。見つける速さが上がれば、直す側が追われる回数も増える。
【11月19日23時30分 更新】 PHPの修正版が出た。 PHPの開発チームは19日夜(日本時間)、8.5.13・8.4.28・8.3.37・8.2.36を出した。変更の記録には18件の弱点(CVE)が並び、うち4件は、外からコードを動かされるおそれがあると書かれている(PHP)。開発チームは、最も重いものは、既定ではない設定や一般的ではない作りで当たるとしている(予告)。先月ほど多くのサイトに当たるものではないが、PHPを使うサイトは、契約先のお知らせを見るか、委託先に更新を頼む(IPA)。
どのサイトや機器で、どのソフトのどの版が動いているか。それをすぐ答えられる会社ほど、早く直せる。
08これから確かめること
- nginxの弱点を使った攻撃が出たか(CISAのKEV、JPCERT/CC、各社の発表)
- 修正待ちのOSや製品(Debian・Red Hat・OpenResty・F5の製品など)が直ったか
- 国内のサービスの止まり方と、被害の報告
- PHPの修正版の影響と、国内の対応
- 豪州の州政府が把握したという悪用の中身(どこで、どの弱点が)
- 「確認ツール」をかたる悪いプログラムや、SNSで広まる誤った話
会社ごとの災害ニュース
この記事は、誰が読んでも同じ内容です
でも、あなたの会社のどのサイトや機器がnginxで動き、誰がいつ更新するかは、会社ごとに違います。それを会社の地図と突き合わせ、担当の一人ひとりに書き分けて届ける。そんな会社ごとの災害ニュースを、エージェントで作り始めました。
担当の一人ひとりに届く知らせを、さわって見る会社向けも、個人向けの「わたしの災害・防災ニュース」も、始め方が決まり次第、ニュースレターでお知らせします。
ニュースレターに
ニュースレターに登録しました
で受け付けました。新しい映像や記事が出たら、このアドレスにお知らせします。登録完了のメールが届かないときは、迷惑メールのフォルダもご確認ください。
配信は、いつでも止められます。(プライバシーポリシー)
この記事について
nginxとF5の発表、CVEの記録、IPA・JPCERT/CC・国家サイバー統括室の注意、研究者と各社の発表をもとに、Data is CITY Media 編集部がまとめました。時刻はすべて日本時間です。
参考資料
- nginx security advisories https://nginx.org/en/security_advisories.html
- nginx のニュース(nginx-1.30.7・1.31.9、2026年11月18日)https://nginx.org/
- CVE-2026-123007(F5、2026年11月18日)https://www.cve.org/CVERecord?id=CVE-2026-123007
- CVE-2026-123633(F5、2026年11月18日)https://www.cve.org/CVERecord?id=CVE-2026-123633
- F5「K000164058: Out-of-band Security Notification (November 18, 2026)」https://my.f5.com/manage/s/article/K000164058
- F5「K000163926」(CVE-2026-123007)https://my.f5.com/manage/s/article/K000163926
- F5「K000163928」(CVE-2026-123633)https://my.f5.com/manage/s/article/K000163928
- IPA「NGINXの複数の脆弱性対策について(CVE-2026-123007、CVE-2026-123633等)」(2026年11月19日)https://www.ipa.go.jp/security/security-alert/2026/alert20261119.html
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について(11月)」(2026年11月19日)https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261119.html
- JPCERT/CC「nginxにおける複数の脆弱性(CVE-2026-123007など)について」(2026年11月19日)https://www.jpcert.or.jp/newsflash/2026111902.html
- 国家サイバー統括室(注意・警戒情報)のX(2026年11月19日)https://x.com/cyber_forecast/status/2123084867252748401
- ITmedia NEWS「nginx『緊急』脆弱性、官房長官が『必要な措置』呼び掛け」(2026年11月19日15時30分)https://www.itmedia.co.jp/news/article/2611/19/2000003334/
- FNNプライムオンライン(官房長官の会見)https://www.fnn.jp/articles/-/1155460
- CERT-EU「Critical vulnerabilities in Nginx」(2026年11月18日)https://cert.europa.eu/publications/security-advisories/2026-022
- Rapid7「CVE-2026-123007: Critical NGINX HTTP/2 Integer Underflow Leads to RCE (FIXED)」https://www.rapid7.com/blog/post/ve-cve-2026-123007-critical-nginx-http-2-integer-underflow-leads-to-rce-fixed/
- Wiz「Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007」https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities
- Xint「NGINX2Root」https://xint.io/blog/nginx2root-remote-code-execution
- Cloudflare Radar「nginx2root」https://radar.cloudflare.com/zero-wire/nginx2root
- W3Techs(サーバーの場所が日本のサイトのWebサーバー)https://w3techs.com/technologies/segmentation/sl-jp-/web_server
- W3Techs(Webサーバーの割合)https://w3techs.com/technologies/overview/web_server
- Ubuntu「USN-9159-1: nginx vulnerabilities」(2026年11月19日)https://ubuntu.com/security/notices/USN-9159-1
- Debian「DSA-6642-1 nginx - security update」(2026年11月19日)https://www.debian.org/security/2026/dsa-6642
- Debian security tracker(CVE-2026-123007)https://security-tracker.debian.org/tracker/CVE-2026-123007
- Red Hat(CVE-2026-123007)https://access.redhat.com/security/cve/cve-2026-123007
- Amazon Linux「ALAS2023-2026-3494」https://alas.aws.amazon.com/AL2023/ALAS2023-2026-3494.html
- Amazon Linux 2「ALAS2NGINX1-2026-018」https://alas.aws.amazon.com/AL2/ALAS2NGINX1-2026-018.html
- Kubernetes「Ingress NGINX Retirement: What You Need to Know」https://kubernetes.io/blog/2025/11/11/ingress-nginx-retirement/
- OpenResty のダウンロード https://openresty.org/en/download.html
- エックスサーバー(2026年11月19日11時45分更新)https://www.xserver.ne.jp/news_detail.php?view_id=19977
- さくらインターネット(2026年11月19日)https://help.sakura.ad.jp/notification/n-2705/
- KAGOYA(2026年11月19日17時20分更新)https://www.kagoya.jp/news/2026111937464/
- ConoHa(2026年11月19日)https://www.conoha.jp/news/?ap=2015055033
- CPI(2026年11月19日)https://www.cpi.ad.jp/news/support-info/261119/
- XServer VPS(2026年11月19日)https://vps.xserver.ne.jp/support/news_detail.php?view_id=19986
- WASOC(西オーストラリア州政府)「NGINX2Root Active Exploitation - 20261119001」https://soc.cyber.wa.gov.au/advisories/20261119001-NGINX2Root/
- PHP「PHP 8 ChangeLog」(8.5.13・8.4.28・8.3.37・8.2.36、2026年11月19日)https://www.php.net/ChangeLog-8.php
- PHP「Upcoming Critical PHP Security Release」https://www.php.net/archive/2026.php
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
- Precursor Security「NGINX2Root」(出どころの分からない PoC・スキャナーへの注意)https://www.precursorsecurity.com/blog/nginx2root-critical-nginx-rce-vulnerabilities
- ITmedia NEWS(PHP の悪用の試みを公表の4日前に観測、2026年10月23日)https://www.itmedia.co.jp/news/article/2610/23/2000002530/