 特集
2026年秋の情報漏えいは、会社が使うサービスから広がった。公表された85件を読む
10月の
最大の漏えいは、会社がメールの配信を任せた先で起きた。件数は足し算できず、最初の発表の数は続報で変わる。まず「顧客のデータをどこに預けているか」の一覧から確かめる。
2026年10月、国内で公表されたサイバー攻撃などの事案は233件になった。月としては過去最多で、それまで最も多かった2024年9月のおよそ2.4倍だ。漏えいした個人情報は約1億8,500万件と、9月の2倍近くに増えた(ANNの報道、2026年11月9日)。
ニュースでは、毎日のように新しい会社の名前が流れた。焼肉チェーンのアプリ、宅配便、家具の通販、ゲームのID、自治体のメールマガジン。一つずつ追っていると、何が起きているのかがかえって分からなくなる。
そこで編集部は、9月1日から11月11日までに公表された主な85件を一覧にし、調査会社の集計と各社の発表を突き合わせた。並べてみると、ばらばらに見えた事案に、3つの共通点がある。
一つ目に、いちばん大きな漏えいは、被害を公表した会社そのものではなく、その会社がメールの配信を任せていた別の会社のサービスで起きている。二つ目に、報じられる件数は単位がばらばらで、足し算できない。三つ目に、漏れた情報は、そこで終わらず、次の攻撃の材料になる。
01漏れた情報の件数は、10か月で前の年の7.6倍になった
まず、全体の大きさを確かめる。
調査会社のMM総研は、国内の組織が公表した、サイバー攻撃による漏えい(おそれを含む)を、2022年から事案ごとに数えている。2026年11月4日に出た集計では、2026年は10月末までに661事案、漏えいした情報は約3億7,600万件になった。2025年は1年で428事案、4,953万件だった。事案の数は約1.5倍だが、漏れた情報の件数は、10か月で前の年の約7.6倍になった。
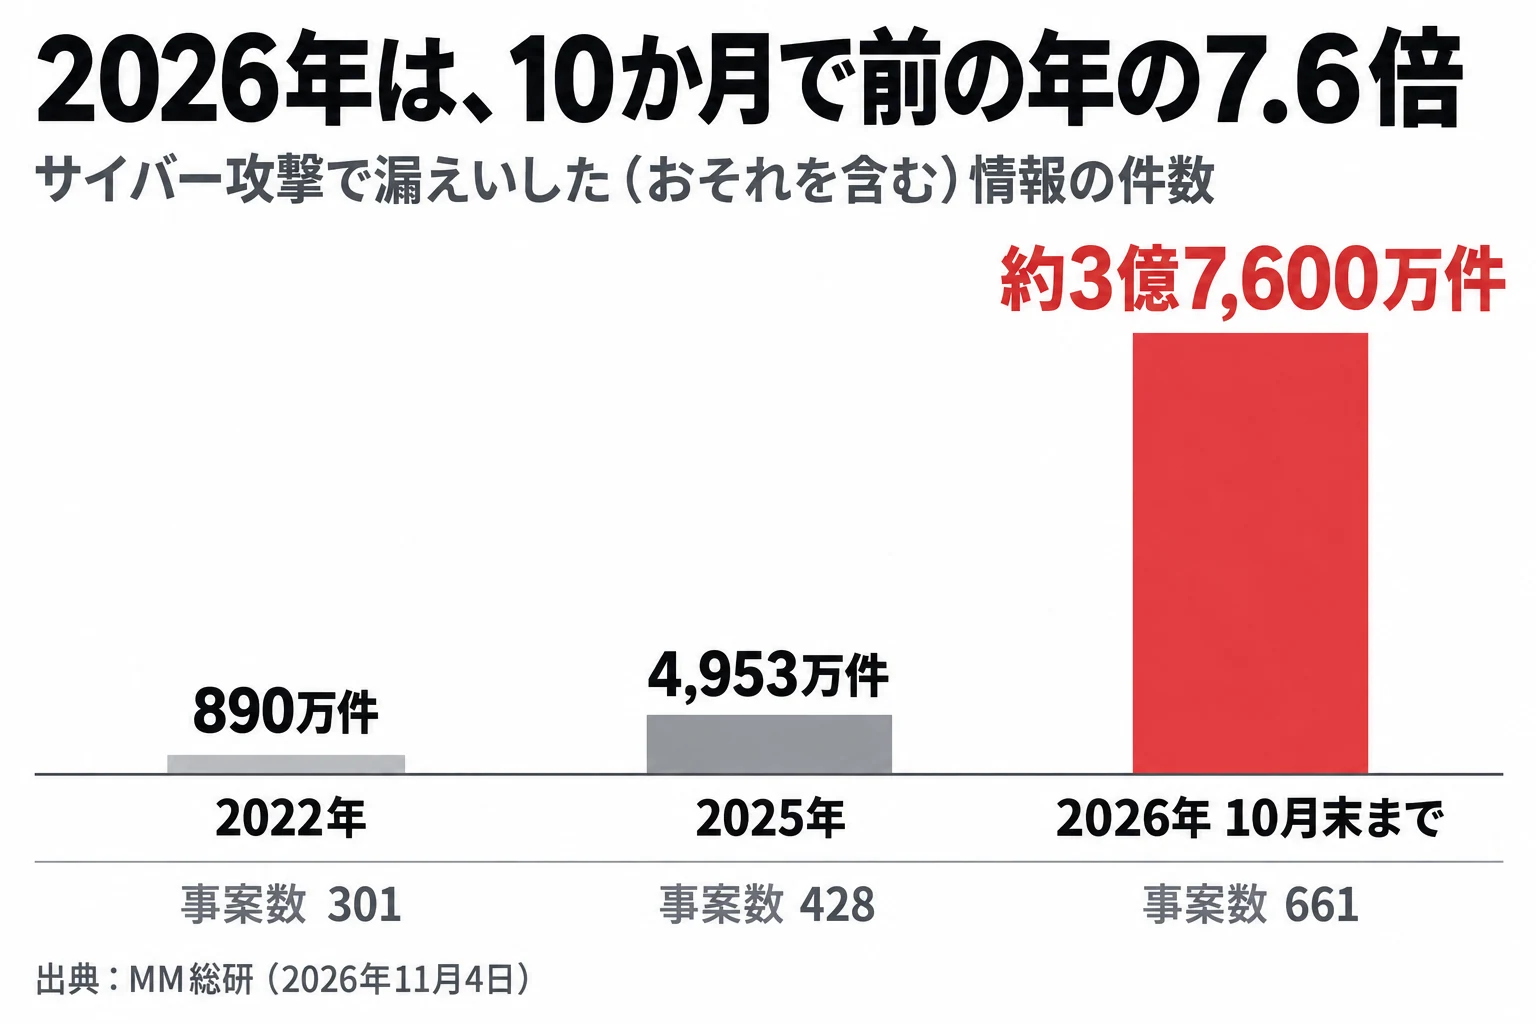
しかも、その大半は夏以降に集中している。2026年の漏えい情報件数の約94%は、7月以降に公表された事案によるものだ。
10月は、事案が増えただけではない。MM総研の集計で、10月の事案は193件と、9月の81件から倍以上になった。そして、1件あたりの大きさが変わった。事案を漏えいの件数の順に並べたときの真ん中の値(中央値)は、9月の1,500件から、10月は約2.9万件になった。100万件を超える事案は、10月だけで30件あった。
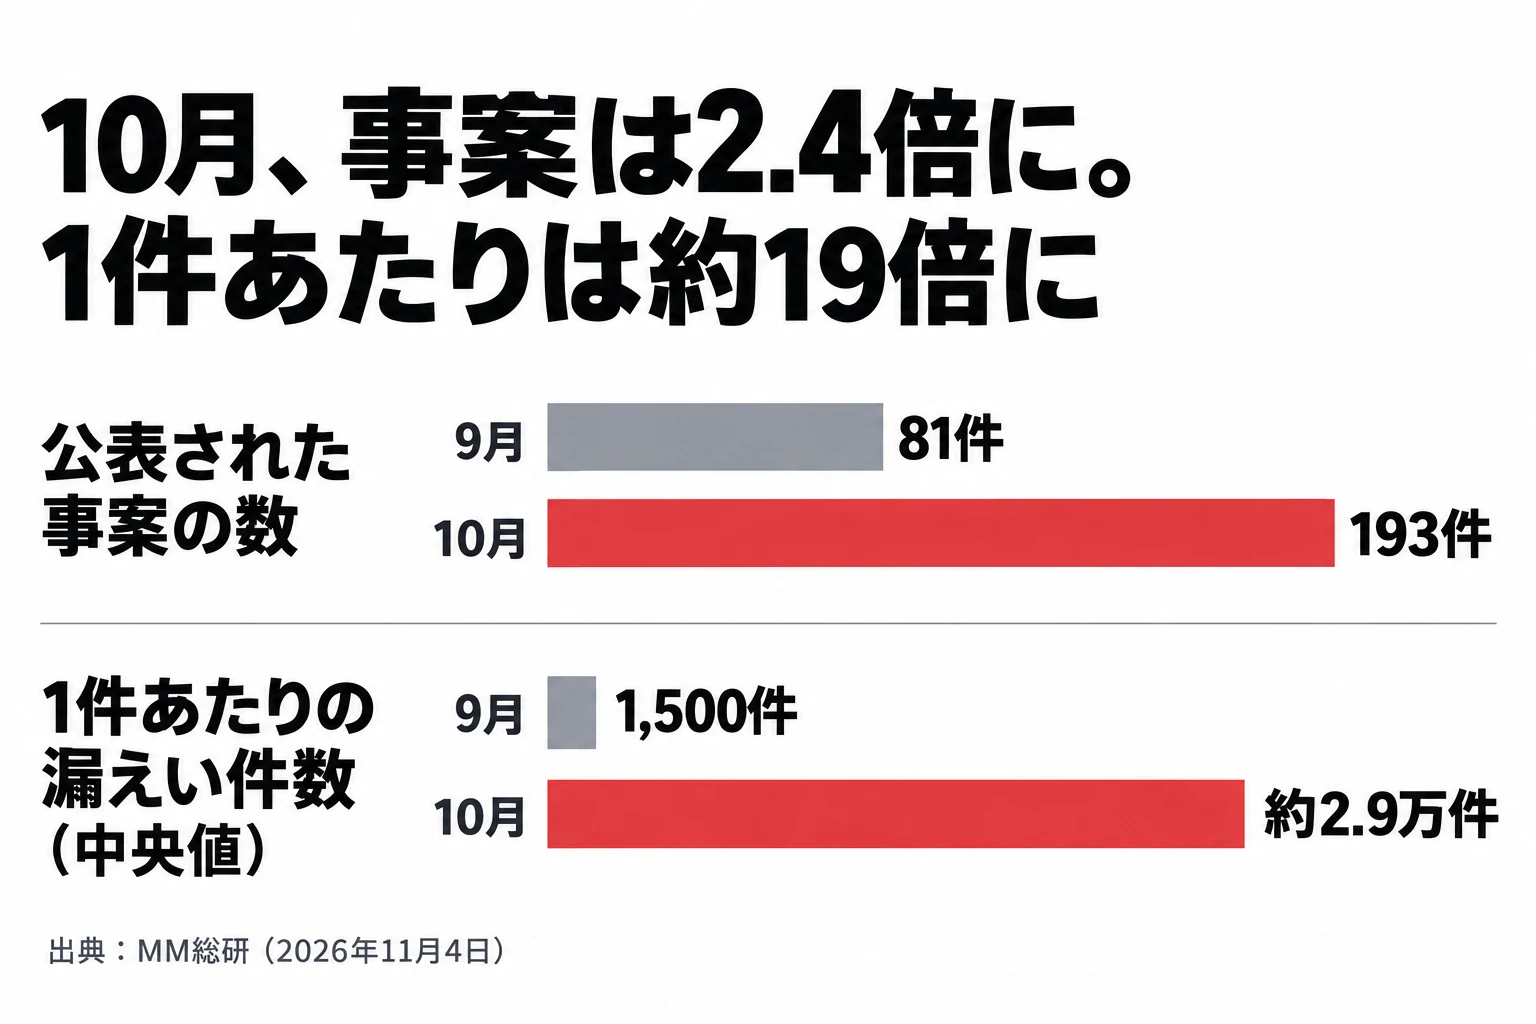
つまり、一部の巨大な事案だけが大きかったのではなく、ふつうの事案が大きくなった。なぜそうなったのかは、次の節以降で見ていく。
なお、ANNの233件とMM総研の193件は、数え方が違う。MM総研は、同じ委託先への攻撃で複数の組織が公表したものを1事案にまとめ、誤送信や紛失などの人のミスを除いている。どちらの数え方でも、10月はそれぞれの集計で最も多い月だった。
02報じられる件数は、単位が違うので足し算できない
一覧を作ると、すぐに困ることがある。件数の単位が、事案ごとに違うのだ。Eストアーは名寄せした人数、佐川急便は荷物ごとの情報の件数、タイムズカーはアカウントの数、アララはメールアドレスの数で発表している。
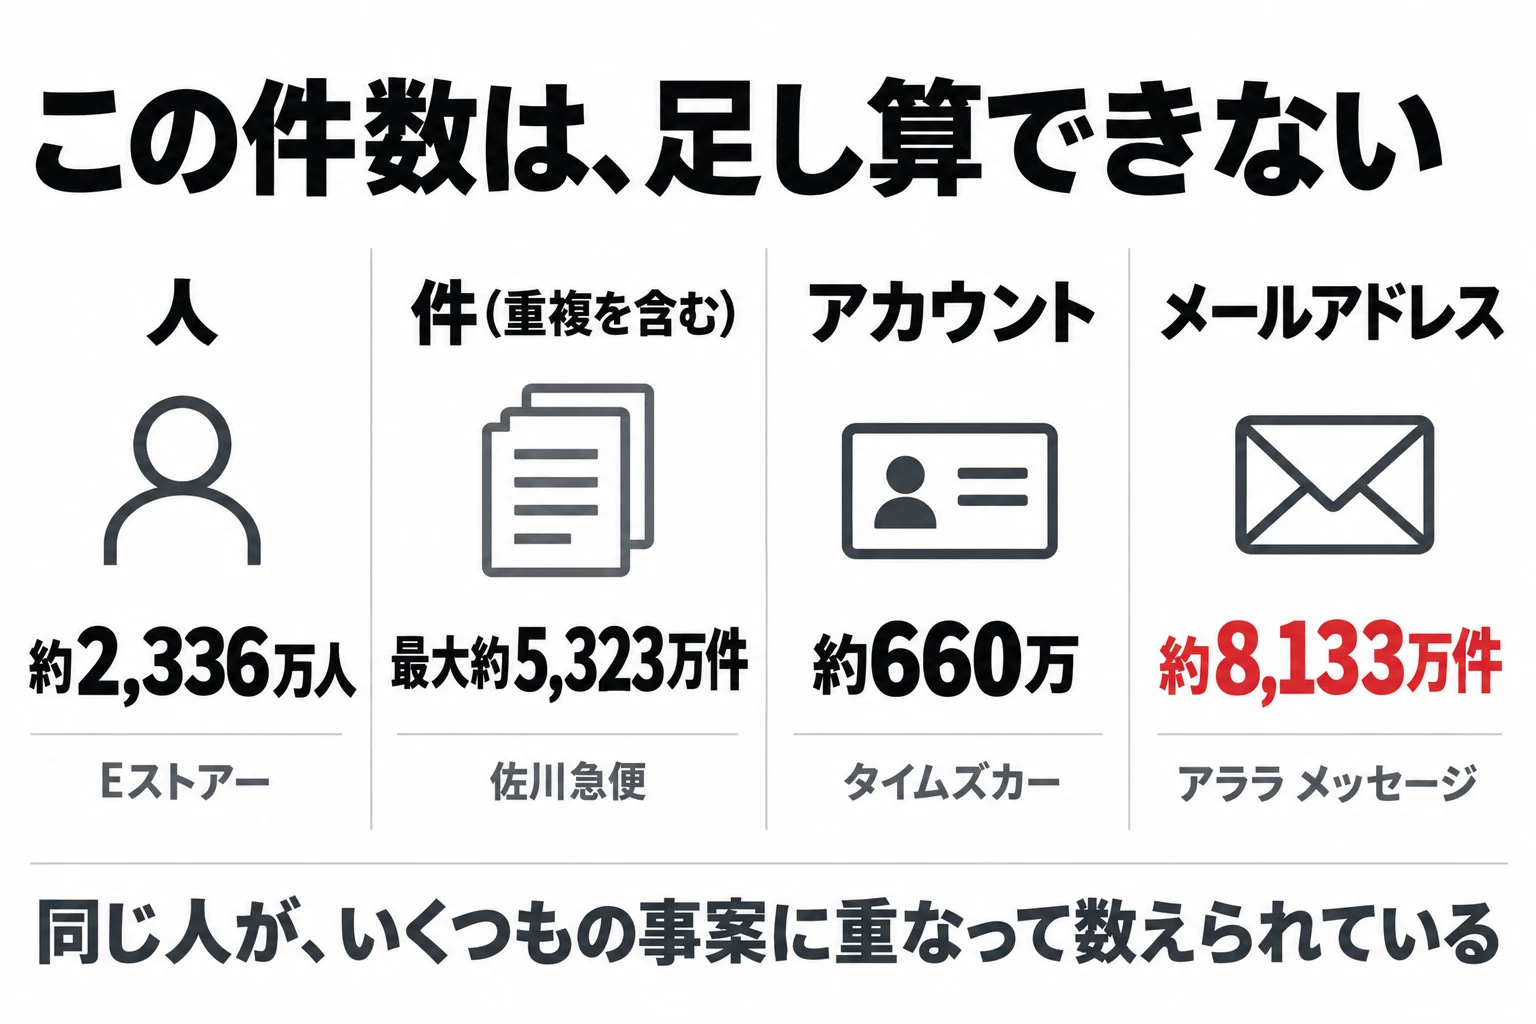
佐川急便の件数は、2026年6月下旬から9月30日までの約100日間に扱った荷物の情報で、同じ人が何度も送れば、そのたびに数えられる。アララの件数は、配信先のメールアドレスの数で、一人が複数のアドレスを持っていることもある。Gyazoの約2,362万件には、登録していない匿名のアカウントも含まれる。さらに、一人の人が、宅配便の届け先としても、通販の会員としても、ゲームのIDとしても数えられている。
だから、85件の件数を足して「何億人の情報が漏れた」と言うことはできない。言えるのは、自分の情報が、どれか一つには入っている可能性が高いということだ。
03最大規模の漏えいは、会社がメールの配信を任せた先で起きた
単位が違うので、件数で正確な順位は付けられない。それでも、数千万件の規模の事案を並べると、ふだん名前を聞かない会社が入っている。
数字がいちばん大きいアララは、企業や自治体の代わりにメールマガジンやお知らせを送る「メール配信サービス」の会社だ。約4,786万件のユミルリンクの「Cuenote(キューノート)」も、同じメール配信サービスである。Eストアーは、ネットショップを開くための仕組みを多くの店に貸している。
こうした会社が破られると、そこにデータを預けていた何十、何百もの組織が、一斉に「漏えいのおそれ」を公表することになる。アララの契約企業は最大約380社と推計され、日経クロステックが11月9日までに確かめただけでも、自治体を除いて少なくとも116件の公表が出た。モスフードサービス(約752万件)も、セガ(約220万件)も、内閣府(約6.3万件)も、神戸市(約2.1万件)も、自分のシステムが破られたのではなく、アララに預けたデータが漏れた。これらの件数は、アララの約8,133万件の内数だ。
特に目立つのが、メール配信サービスだ。セキュリティの事故を記録しているpiyologのまとめによると、10月11日から27日までの16日間に、5つのメール配信サービスで侵入が見つかった。
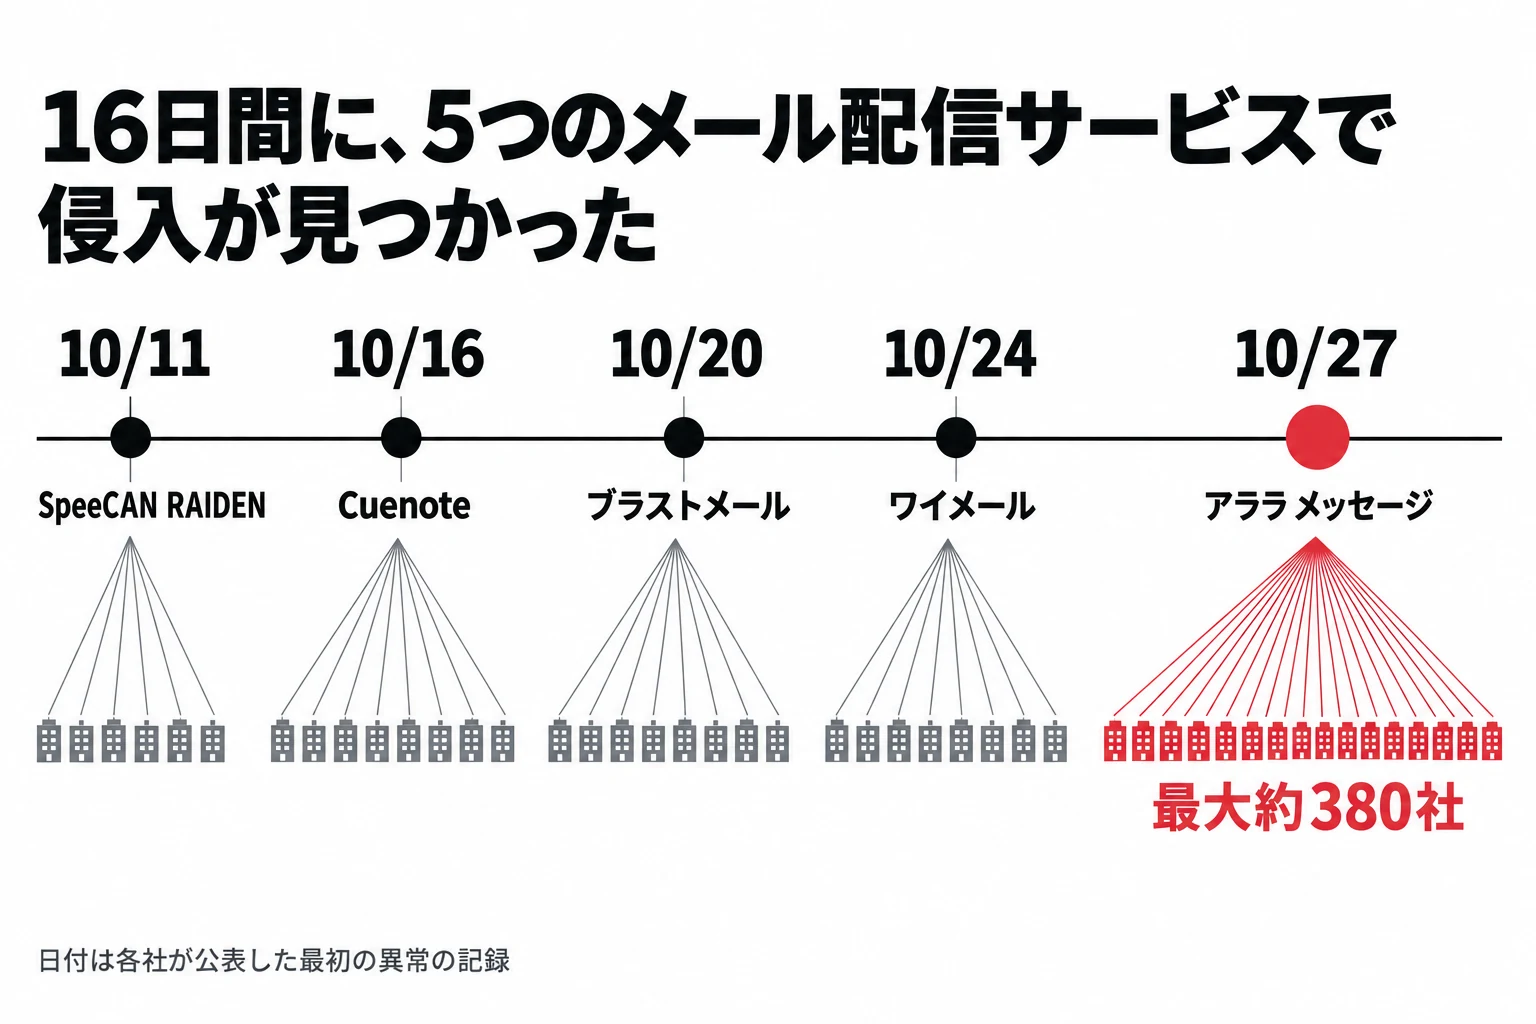
| 日付 | サービス(会社) | 分かっている原因 |
|---|---|---|
| 10/11 | SpeeCAN RAIDEN(アルカディア) | メディアサーバーの脆弱性と、流出した鍵による内部へのログイン |
| 10/16 | Cuenote(ユミルリンク) | ライブラリとプログラムの脆弱性。サポート担当者の認証情報を盗まれた |
| 10/20 | ブラストメール(ラクスライトクラウド) | API用のサーバー2台への侵入。経路は調査中 |
| 10/24 | ワイメール(イグレックス) | ポータルサイトのサーバーへの侵入から、顧客の配信環境へ |
| 10/27 | アララ メッセージ(アララ) | Webサーバーの脆弱性とシステム環境の問題。開始時期と経路は調査中 |
5つの侵入が同じ攻撃者によるものかどうかは、どの会社も明らかにしていない。プログラミング言語PHPの重大な脆弱性の修正版が出た10月21日の夜と重なって見えるが、SpeeCAN RAIDEN、Cuenote、ブラストメールの3つはそれより前に始まっていて、PHPとの関係を挙げた会社もない。ただ、狙われた場所には共通点がある。メール配信サービスには、多くの組織の顧客のメールアドレスが一か所に集まっている。攻める側から見れば、一つの入口を破るだけで、何百もの組織のデータに届く。
編集部の一覧でも、85件のうち少なくとも11件は、公表した組織が預けた先(委託先、メール配信、クラウド、予約システム)で起きたものだった。モス、セガ、内閣府、神戸市、小学館(メール配信)、JALとANA(航空予約のAmadeus)、第一興商(委託先のパソコン)、ライドオンエクスプレス(サーバーの運営会社)などだ。ほかに、ユミルリンクやIDCフロンティアのように、他社にサービスを貸す側が破られたものが少なくとも9件ある。
これは、MM総研の業種別の集計にも表れている。2026年に事案が最も増えた情報通信業では、10月末までの176件のうち58件が、他社向けのクラウドサービス(SaaS)や委託先のシステムが破られたものだった。2025年は56件のうち5件だった。
もちろん、自社のシステムが直接破られた事案も多い。焼肉きんぐ、バーガーキング、松屋、ミスターマックス、無印良品といった外食や小売の公式アプリからの漏えいは、9月から10月に集中した。ただ、これらに共通の開発会社や会員の仕組みがあるとは、どこも報じていない。
Data is CITYは、会社のシステムを一つの街として見る。街にたとえれば、自社のビルの戸締まりをいくら固めても、合鍵を預けた管理会社が破られれば、部屋に入られてしまう。2026年の秋に起きたのは、その管理会社への侵入が、数週間のうちに何件も重なったことだ。
04漏れた情報は、詐欺のメールとリスト型攻撃の材料になる
漏えいは、データが外に出たところで終わらない。
メール配信サービスが乗っ取られると、攻撃者はそのサービスから、本物の送信元のまま詐欺のメールを送れる。アララでは10月28日から30日にかけて、クレジットカード会社を装ったメールが、アララのアドレスから最大約713万通送られた。SpeeCAN RAIDENでは10月13日に約142万通、ワイメールでは11月3日までに約134万通の不審なメールが送られている。ふだんお知らせが届くアドレスから来るため、見分けにくい。
もう一つは、パスワードだ。MM総研の集計では、2026年に漏えいしたパスワードやログインIDなどの認証情報は、10月末までに延べ約1億6,100万件で、2025年の約31倍になった。ユミルリンクでは、2月に閉鎖したサービスのパスワード約42万件が、暗号化されないまま漏れていたことが11月11日に分かった。やめたサービスのデータが、消されずに残っていたことになる。
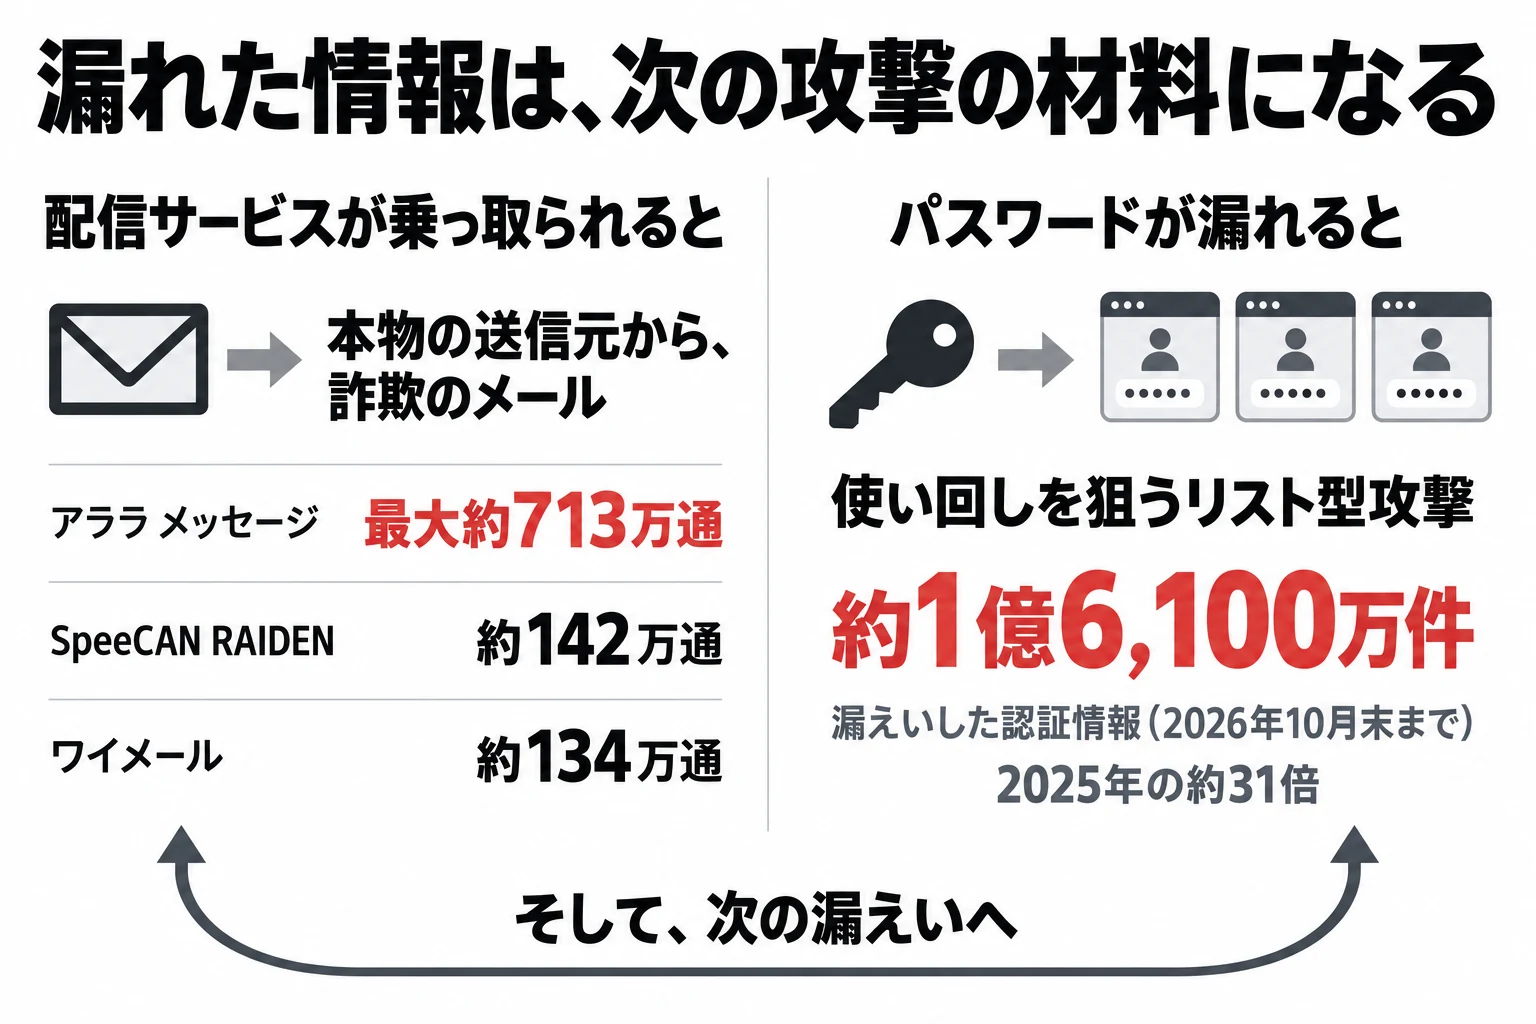
漏れたメールアドレスとパスワードの組み合わせは、ほかのサービスに次々とログインを試す「リスト型攻撃」に使われる。同じパスワードを使い回していれば、漏れていないはずのサービスにも入られる。11月9日には、良品計画が、無印良品のネットストアでリスト型攻撃による約27万件の漏えいのおそれを公表した。
漏えいが詐欺のメールを生み、詐欺のメールとリスト型攻撃が次の漏えいを生む。一つひとつの事案を別々に見ていると、この輪が見えない。
05最初に発表された数は、続報で大きく変わる
もう一つ、一覧を作って分かったことがある。数字が、あとから大きく動くのだ。
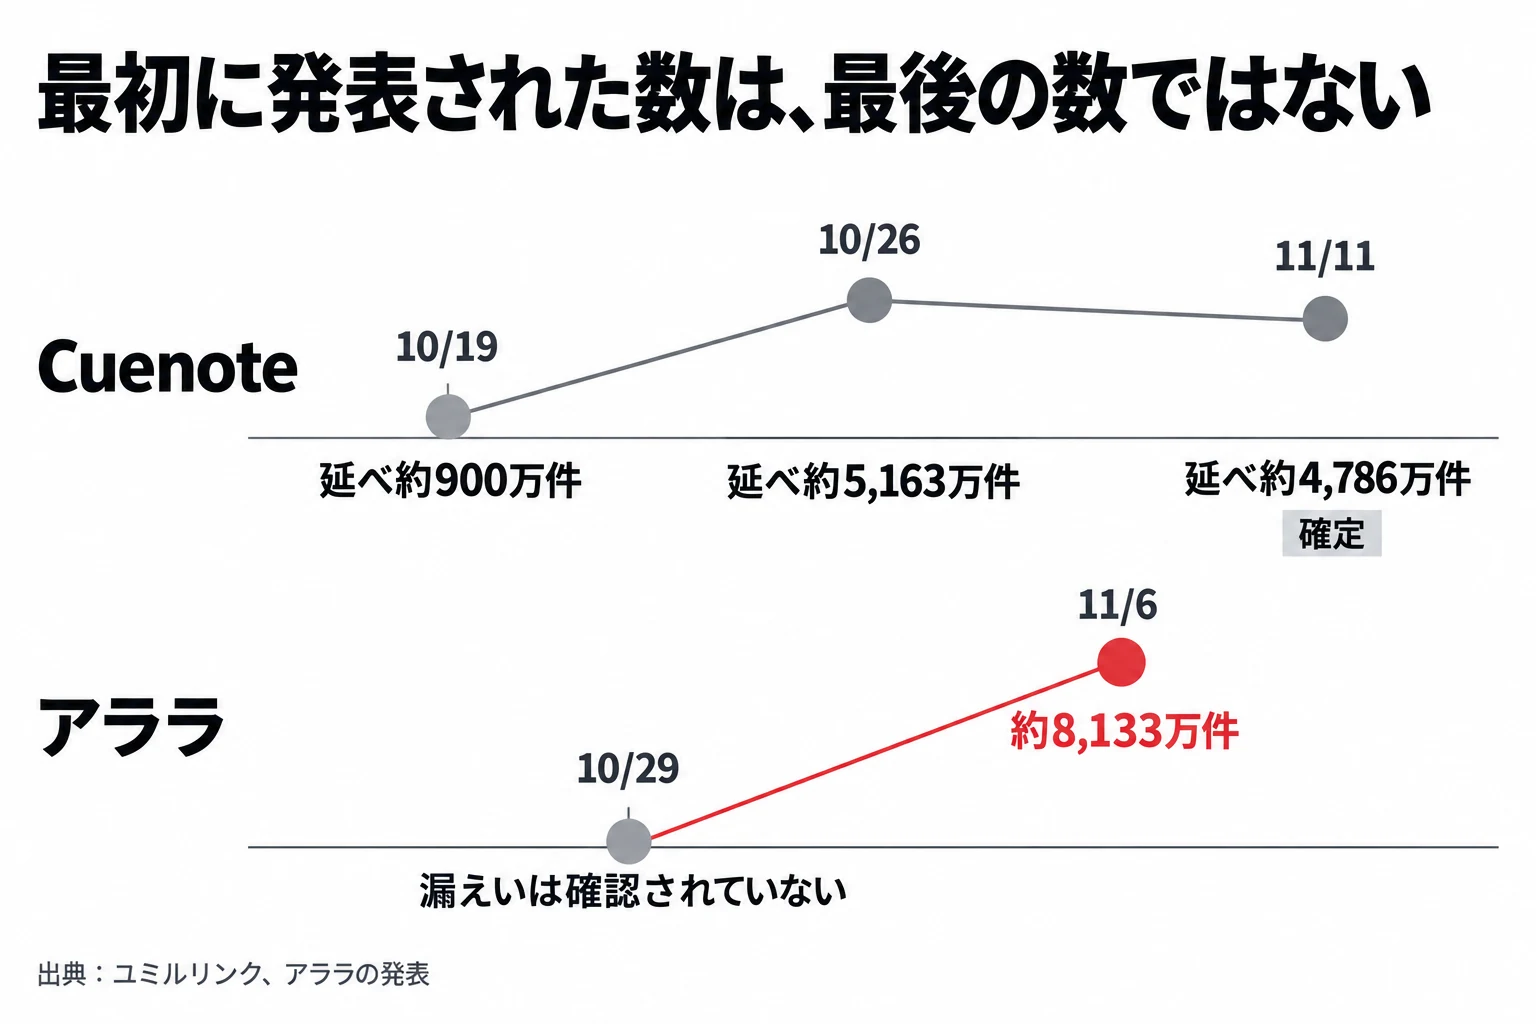
ユミルリンクは、10月19日の第一報で延べ約900万件と試算したが、10月26日の第二報では延べ約5,163万件に増え、11月11日に延べ約4,786万件を確定値とした。アララは、10月29日の第一報では「漏えいは確認されていない」としていたが、11月6日の第三報で約8,133万件の漏えいを公表した。
攻撃が起きてから公表されるまでに、数か月かかることもある。一覧の中でも、ニチレイは7月の攻撃を9月18日に、Eストアーは5月から8月の攻撃を10月16日に最終報告した。
委託先の事故では、預けた側の会社が知るのはさらに後になる。セガは、11月1日にアララから「外部からアクセスされた可能性がある」と連絡を受け、3日に持ち出しの確認を知らされ、9日に公表した。日経クロステックの取材では、最初に「対象外」とされていた会社で、後から漏えいが確認された例もあった。
だから、最初の発表で「うちは関係ない」「件数は少ない」と思っても、続報を見続ける必要がある。
06会社が確かめることは、データを預けている先の一覧から始まる
この秋の事案から、会社が学べることは多い。中でも、すぐに始められることが4つある。
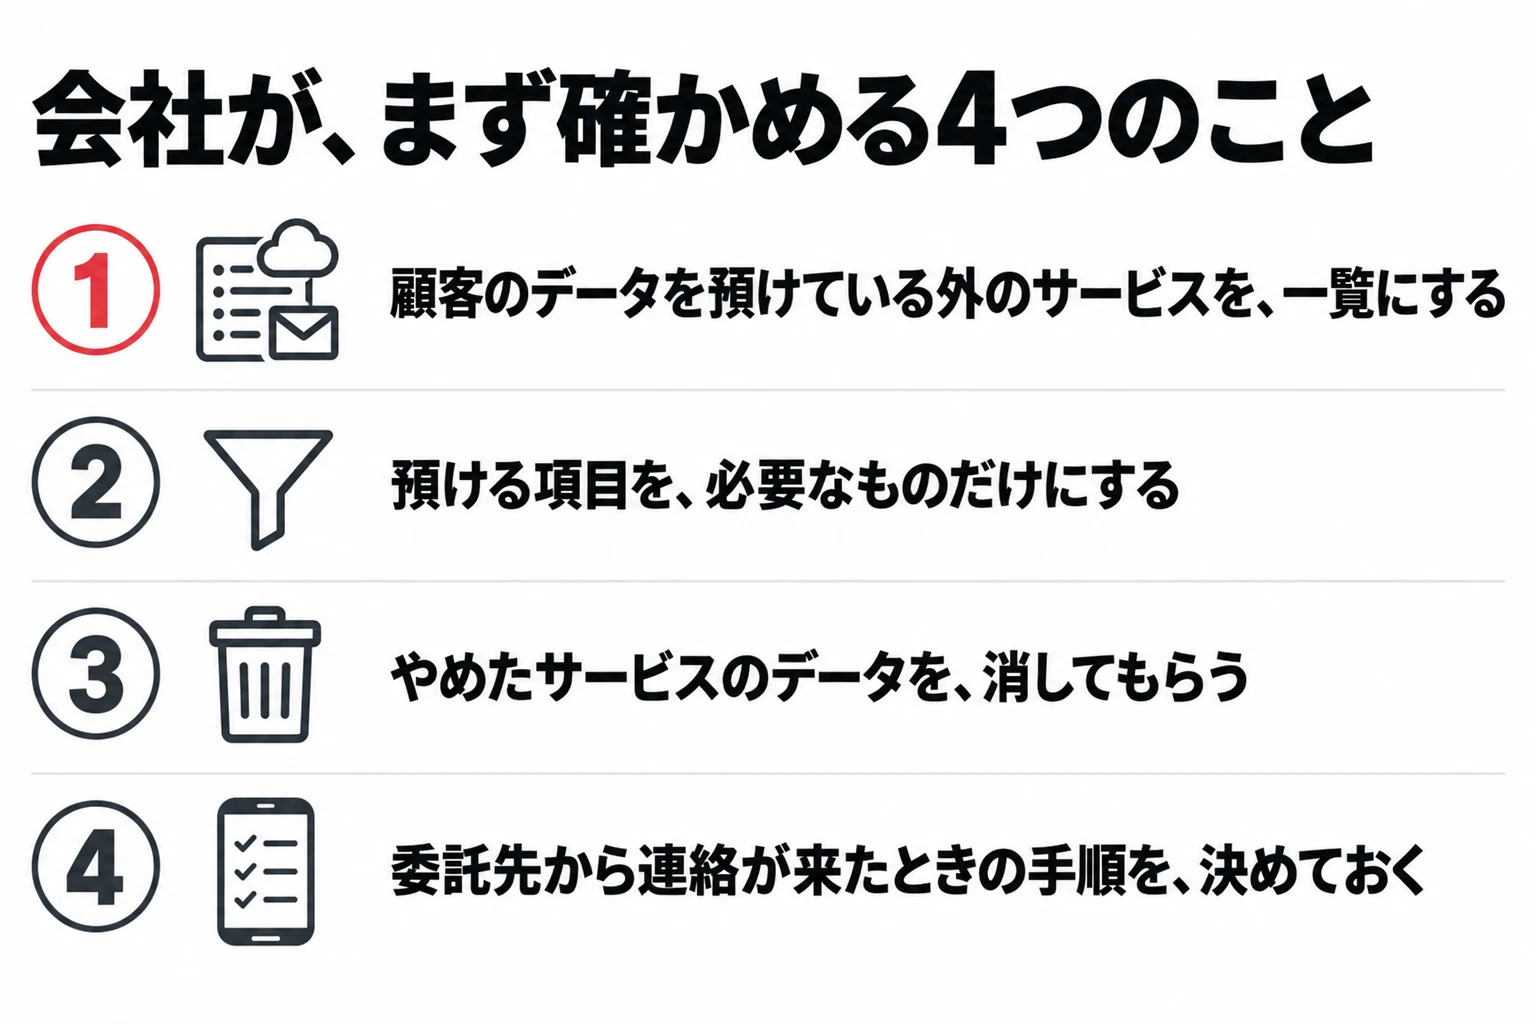
一つ目は、顧客のデータを預けている外のサービスを、一覧にすることだ。メールの配信、予約の管理、会員アプリ、ネットショップ、アンケート、キャンペーンの応募、採用の管理。担当の部署ごとに契約していて、会社として全部を知っている人がいない、ということは珍しくない。
二つ目は、預ける項目を必要なものだけにすることだ。アララで漏れた約8,133万件のうち、氏名や生年月日などメールアドレス以外の情報も含むものが約4,704万件あった。メールを送るだけなら、メールアドレスのほかは要らないはずだ。
三つ目は、やめたサービスのデータを消してもらうことだ。ユミルリンクで漏れたパスワードは、2月に閉鎖したサービスのものだった。契約が終わったら、データが消されたことを確かめる。
四つ目は、委託先から連絡が来たときの手順を決めておくことだ。誰が受け、何を確かめ、いつ顧客と個人情報保護委員会に知らせるか。初報の数字が変わることを前提にしておく。
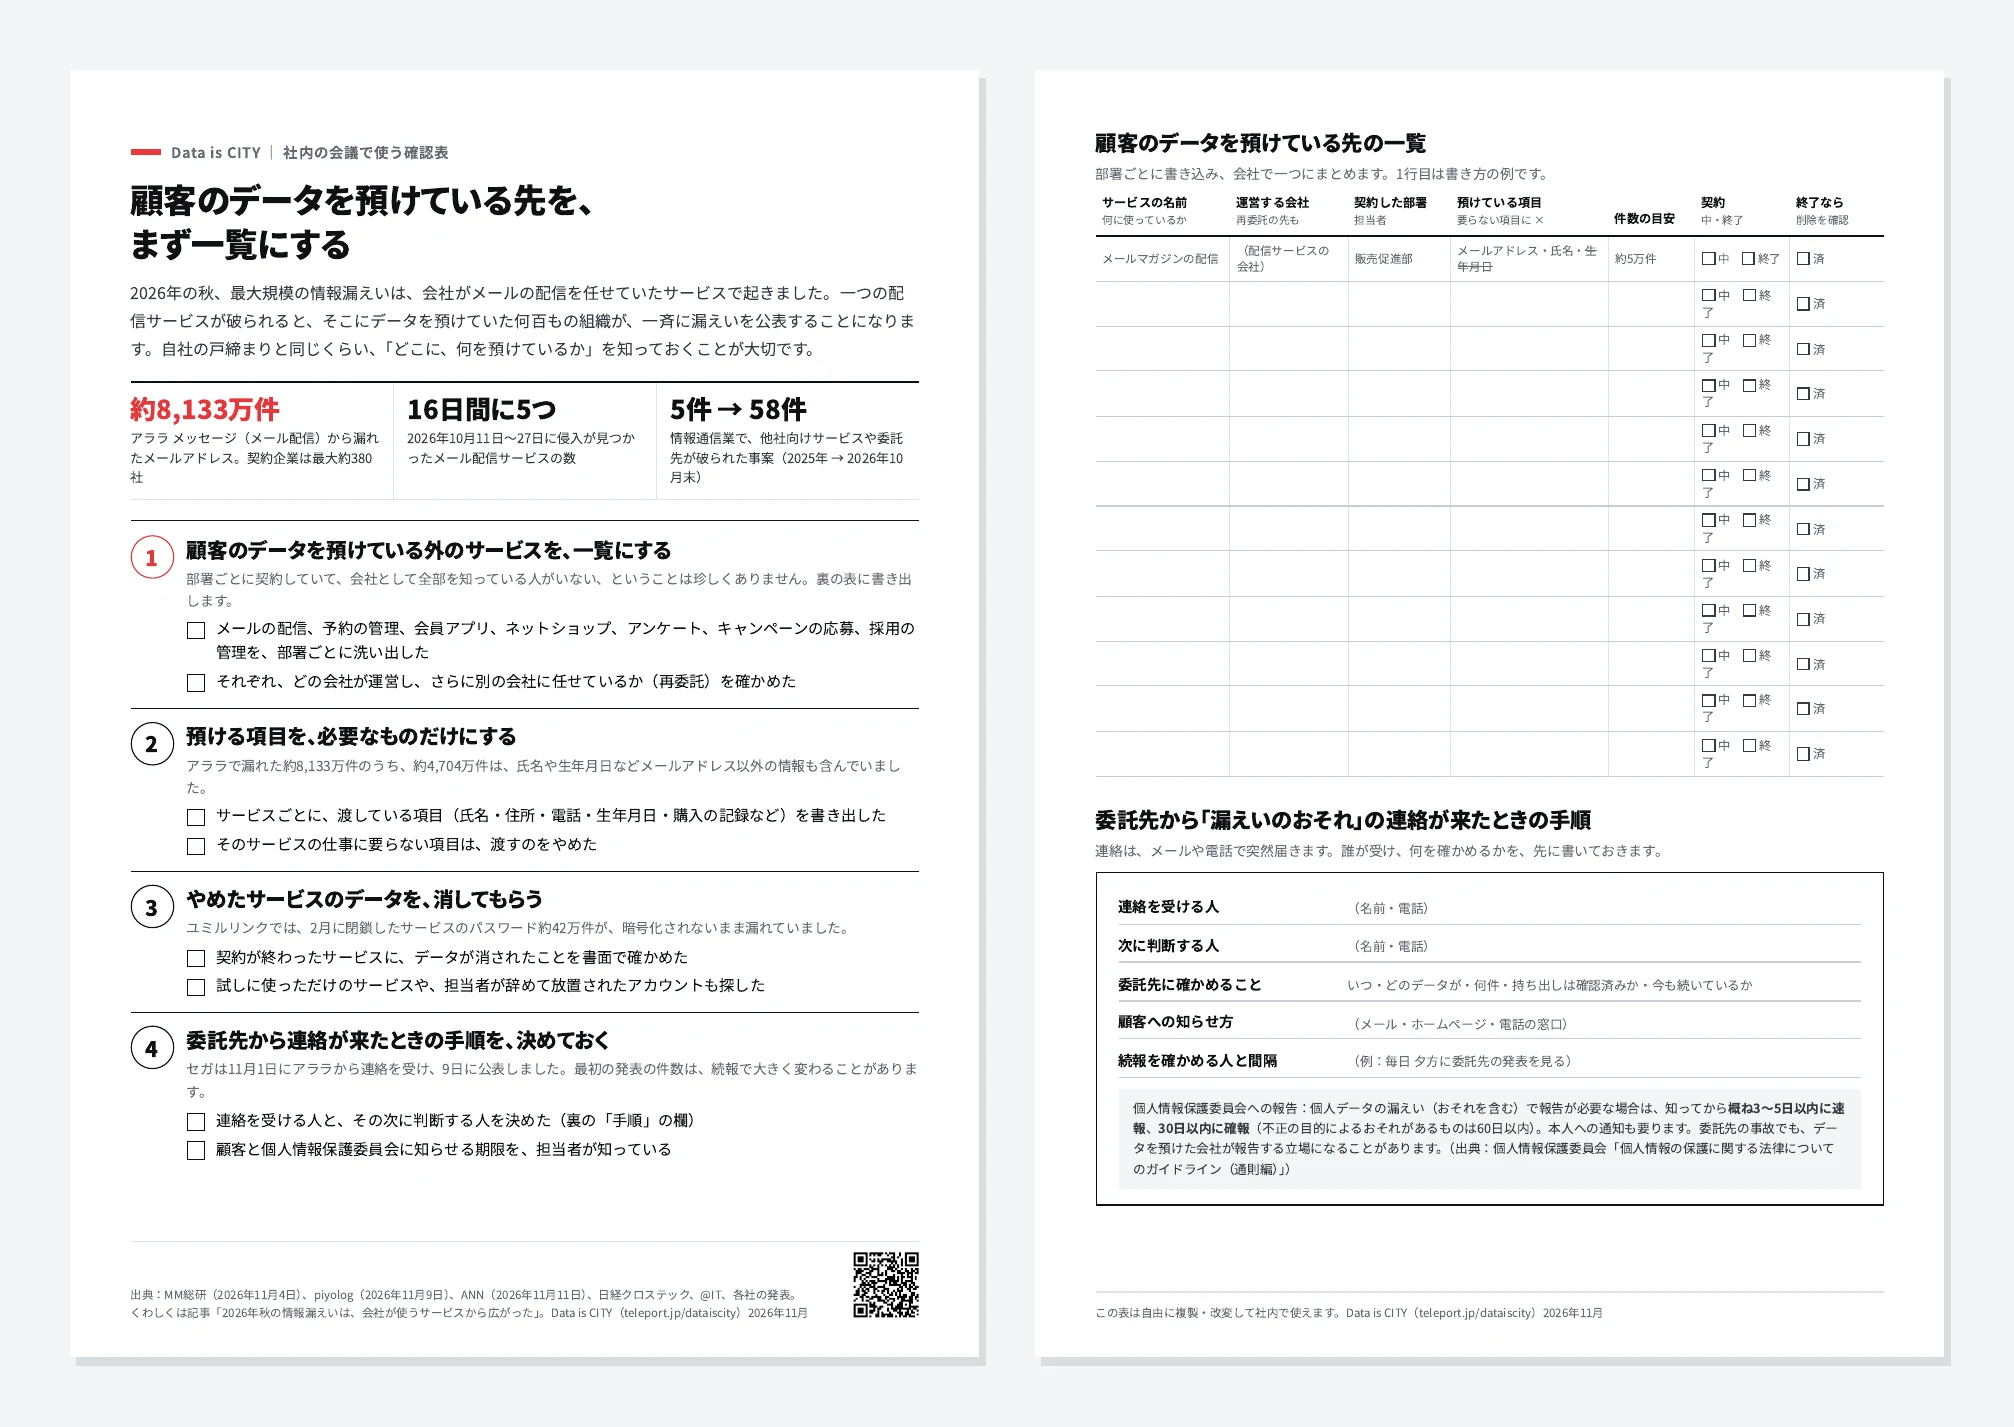
4つを社内の会議でそのまま使えるように、確認表にした。表はチェック欄、裏は預け先を部署ごとに書き込む一覧と、委託先から連絡が来たときの手順の欄だ。
印刷して配れるファイル
ダウンロードには、メールアドレスの登録が要ります。一度登録した端末では、そのまま落とせます。
Facebook などのアプリの中のブラウザでは、ファイルを落とせないことがあります。押すとファイルがそのまま開きます。落とすときは、右上のメニューから「ブラウザで開く」を選び、Safari や Chrome で開いてください。
一人ひとりにできることもある。パスワードを使い回さないこと、使えるサービスでは二段階の認証を使うこと。そして、お知らせがいつもの会社のアドレスから届いても、メールのリンクからログインせず、公式のアプリやブックマークから開くことだ。
079月1日から11月11日までに公表された主な事案の一覧
記事の分析のもとにした資料として置く。85行には、同じ事案の続報(ソニー生命)と、同じ会社の別の事案(良品計画)が含まれる。【預けた先】は、公表した組織が預けた先(委託先・メール配信・クラウドなど)で起きたもの、【貸す側】は、他社にサービスを貸す側が破られたもの。件数は公表した時点のもので、漏えいが確かめられた数と、おそれのある最大の数、レコードの数、アカウントの数が混ざっている。足し合わせることはできない。
9月
| 日付 | 組織 | 規模・内容 |
|---|---|---|
| 9/1 | 三井不動産 | 約5.5万件。グループのシステムへの不正アクセス |
| 9/7 | 武蔵野大学 | 大学・附属校のシステムでランサムウェアの被害 |
| 9/9 | ApplyNow | 【貸す側】採用管理サービスへの不正アクセス。約39万人に影響 |
| 9/11 | デジタル庁 | 政府共通ネットワーク(GSS)に侵入。約24.6万件の漏えいのおそれ |
| 9/11 | ロート製薬 | 通信販売のシステムへの不正アクセス。後の調査で約280万人の漏えいを確認 |
| 9/15 | ムラウチドットコム | 通販サイトから約771万件の顧客情報の持ち出しを確認(第1報は7月) |
| 9/16 | Helpfeel(Gyazo) | 利用者の情報約2,362万件(匿名のアカウントを含む)が流出。画像のメタデータ約4.9億件も |
| 9/18 | ニチレイ | 約5.4万件の漏えいを公表。攻撃は7月 |
| 9/24 | EPARKリラク&エステ | 約2,218万レコードの漏えい(第1報は7月) |
| 9/25 | ファインズ | 予約サービスから約154万件の漏えいのおそれ |
| 9/25 | パーク24(タイムズカー) | 約660万アカウントの漏えい。うち約160万件に免許証などの画像 |
| 9/25 | 佐賀大学 | 事務用サーバーにランサムウェアの被害 |
| 9/26 | 京王電鉄グループ | ランサムウェアの被害。グループのシステムに障害 |
| 9/27 | スターツ出版(OZmall) | 最大約44.3万人の個人情報の漏えいのおそれ |
| 9/28 | 手間いらず | 【貸す側】宿泊予約の管理サービスに侵入。最大約445万人が対象 |
| 9/29 | ヤマト運輸 | クロネコ代金後払いに不正アクセス。後の調査で約526万件が対象 |
| 9/29 | セイコーマート | アプリの会員約57.5万人の個人情報が漏えい |
| 9/30 | 修道学園 | サーバーに侵入。教職員・取引先などの情報の漏えいのおそれ |
10月
| 日付 | 組織 | 規模・内容 |
|---|---|---|
| 10/2 | 大阪公立大学 | ランサムウェアに関わるシステムの障害。授業にも影響 |
| 10/5 | 大和証券 | 【預けた先】委託先のFAQシステムへの不正アクセス。約11万人が対象 |
| 10/5 | 物語コーポレーション(焼肉きんぐ) | 公式アプリから約1,079万件が漏えい |
| 10/6 | GMOリサーチ&AI | アンケートサービスから最大約95万件 |
| 10/6 | ミスターマックス | アプリ・通販サイトから最大約174万人分 |
| 10/7 | IDCフロンティア | 【貸す側】クラウド基盤へのランサムウェア攻撃。495の企業・自治体のサービスが止まった |
| 10/8 | 第一興商 | 【預けた先】委託先のパソコンのマルウェア感染。約872万件の漏えいのおそれ |
| 10/9 | アドベンチャー(skyticket) | 旅行予約の顧客情報約1,464万件 |
| 10/9 | ブックオフグループ | 会員約638万人分が漏えい |
| 10/13 | ライドオンエクスプレス(銀のさら など) | 【預けた先】サーバーの運営会社がランサムウェアの被害。最大約650万件の漏えいのおそれ |
| 10/15 | イエローハット | 作業予約のシステムから約180万人分 |
| 10/15 | バーガーキング | 公式アプリの会員情報約1,118万件 |
| 10/15 | ソースネクスト | 会員情報最大約2,252万件が流出のおそれ |
| 10/16 | 日本経済新聞社 | 開発用クラウドの認証情報を盗まれ、約183万件が漏えい |
| 10/16 | Eストアー(ショップサーブ) | 【貸す側】約2,336万人の漏えいを最終報告。攻撃は5〜8月、第1報は8月 |
| 10/19 | ユミルリンク(Cuenote) | 【貸す側】メール配信基盤に侵入。11/11に延べ約4,786万件の漏えいを確定 |
| 10/19 | 阪急阪神百貨店 | 会員情報約126万件が漏えい |
| 10/20 | NECの開発・保守の委託先 | 【貸す側】認証情報を盗む攻撃。複数の顧客の環境に広がる |
| 10/21 | 大阪大学 | 【預けた先】委託先を経由して7万7,851人の情報が漏えい |
| 10/21 | リクルート(カーセンサー) | 最大約371万件の顧客情報の漏えいのおそれ |
| 10/21 | NTTソルマーレ(コミックシーモア) | 約420万件の漏えいのおそれ。サービスを停止 |
| 10/21 | GMOインターネット | 【貸す側】クラウドサービスなどへの不正アクセス。約2.7万件が対象 |
| 10/22 | カプコン | CAPCOM IDの情報約1,177万件が漏えい |
| 10/23 | 佐川急便 | 9月30日に分かった攻撃の続報。最大約5,323万件の漏えいのおそれ |
| 10/23 | リンツ日本法人 | 通販サービスから約314万件が漏えい |
| 10/27 | ソニーネットワークコミュニケーションズ | So-netなどの会員情報約214万件の漏えいを確認 |
| 10/28 | 花キューピット | 会員情報約424万件が漏えい |
| 10/28 | ソニー生命 | メディケア生命に関わる約38.5万件が漏えい。11月に自社の契約情報約290万件も |
| 10/28 | JAL・ANA など | 【預けた先】航空予約システムAmadeusへの攻撃が広がる。JAL約9.2万人、ANA約3.78万人の旅客の情報が漏えいのおそれ |
| 10/29 | アララ(アララ メッセージ) | 【貸す側】メール配信サービスへの攻撃。11/6の第三報で約8,133万件のメールアドレスが漏えい・漏えいのおそれ |
| 10/30 | 良品計画(MUJIアプリ) | 最大約2,726万件の個人情報の漏えいのおそれ |
| 10/30 | 松屋フーズ | 公式アプリなどの顧客情報約238万件が漏えい |
| 10/30 | ヤクルト本社 | 問い合わせフォームなどから約4万件が漏えい |
| 10/30 | 外務省 | 外部ネットワークへの侵入。約3,600件の漏えいのおそれ |
11月(11日まで)
| 日付 | 組織 | 規模・内容 |
|---|---|---|
| 11/2 | プレステージ・インターナショナル | 業務システムへの不正アクセス。最大約550万件の顧客情報に影響 |
| 11/2 | アイスタイル | @cosmeの会員約300万人の個人情報の漏えいを確認 |
| 11/4 | モスフードサービス | 【預けた先】メール配信の委託先アララへの攻撃で、約752万件のメールアドレスなどが流出 |
| 11/5 | NTTドコモ | ドコモオンラインショップ・My docomoへの攻撃。最大約30万件の顧客情報が流出 |
| 11/5 | SMBCコンシューマーファイナンス | 保証システムへの不正アクセス。最大約32万人分が流出 |
| 11/5 | 松井証券 | 約83万件のメールアドレスが流出 |
| 11/6 | あいおいニッセイ同和損保 | 約44.4万件が漏えい |
| 11/6 | SUBARU | 最大約22.9万件の個人情報の漏えいのおそれ |
| 11/7 | クラブツーリズム | 約432万件の漏えいのおそれ。10/31の初報から調査を続ける |
| 11/7 | シグナルトーク(Maru-Jan) | 約185.6万アカウントが漏えい |
| 11/9 | ニトリホールディングス | 最大約3,762万件の顧客情報の流出のおそれ |
| 11/9 | シェアフル | 利用者最大約750万件と法人最大約7,500社の漏えいのおそれ。顔写真のURLや口座の情報も |
| 11/9 | ソニー生命 | 10月に分かった攻撃の続報。自社の保険契約の情報約290万件の漏えいを確認 |
| 11/9 | NTTデータ(住友生命 Vitality) | 関連サービスから約8万人の個人情報が流出 |
| 11/9 | セガ | 【預けた先】アララへの攻撃で、メールアドレス約220万件が漏えい |
| 11/9 | ラクスル | 入稿システムに不正アクセス。印刷データなどの漏えいのおそれ |
| 11/9 | 早稲田大学 | MyWasedaの情報管理システムに侵入。延べ3,342件の取得を確認 |
| 11/9 | teket | 電子チケットのサービスに侵入。全会員の情報の一部が流出 |
| 11/9 | オープンドア(トラベルコ) | メールアドレス約38.2万件が漏えい |
| 11/9 | ラフールサーベイ | 【貸す側】182社・2万4,232人分の従業員の情報を取られた |
| 11/9 | 小学館 | 【預けた先】メール配信の委託先への攻撃で約199万件の漏えいのおそれ |
| 11/9 | 技研製作所 | 業務サーバーへのランサムウェア攻撃。約3,200人の情報に影響のおそれ |
| 11/9 | 良品計画(無印良品ネットストア) | 別に、リスト型攻撃による約27万件の漏えいのおそれ |
| 11/10 | 日本商工会議所 | ネット試験の管理システムへの攻撃。最大約98万人の受験者の情報の漏えいのおそれ |
| 11/10 | ソフト99 | 通販サイトへの攻撃。最大13万6,968人の個人情報の漏えいのおそれ |
| 11/10 | キリンビール・キリンビバレッジ | 【預けた先】外部のキャンペーンツールへの攻撃。参加者の情報1,825件が漏えい |
| 11/10 | 神戸市 | 【預けた先】メール配信の委託先アララへの攻撃で、約2.1万件のメールアドレスが漏えい |
| 11/11 | SMBC日興証券 | 持株会の会員最大5万6,487人分の漏えいのおそれ |
| 11/11 | 内閣府 | 【預けた先】メールマガジンの登録情報6万2,863件が漏えい |
| 11/11 | FABRIC TOKYO | 検証用システムへの不正アクセス。699人の予約情報の漏えいのおそれ |
| 11/11 | 電通デジタル | 「TONARIWA」の管理アカウントが侵害され、個人情報の漏えいのおそれ |
| 11/11 | PICKS | モバイルオーダーのサービスから8,312人の個人情報が漏えい |
| 11/11 | ティンパンアレイ | 延べ約120万件の会員情報が流出したおそれ |
この記事について
2026年9月1日から11月11日までに国内で公表された主なサイバー攻撃・情報漏えいの一覧をもとに、Data is CITY Media 編集部が調べを足して書きました。一覧は主な事案を抜き出したもので、すべての事案ではありません。件数は各組織が公表した時点の値で、続報で変わることがあります。
分析の数字は、MM総研の集計(2026年10月31日までの公表分)、各社の発表、piyolog と報道のまとめによります。メール配信サービスの5件が同じ攻撃者によるものかどうか、AIを使った攻撃かどうかは、どの会社も公表していません。この記事でもそう扱っています。
参考資料
- MM総研「サイバー攻撃による漏えい情報は10月末までに約3.8億件」(2026年11月4日)
- ANN「10月のサイバー攻撃が233件で過去最多 個人情報流出は1億8500万件で9月の2倍近くに」(2026年11月9日)
- piyolog「相次ぐメール配信サービスへの不正アクセスについてまとめてみた」(2026年11月9日)
- piyolog「ユミルリンクのメール配信サービス「Cuenote」への不正アクセスについてまとめてみた」(2026年11月4日)
- ANN「「リスト型攻撃」に悪用の懸念も… ユミルリンクの漏えい件数は約4786万件に」(2026年11月11日)
- 日経クロステック「アララの情報流出8133万件に拡大、116件の公表から見えた被害の実態」
- @IT「セガの220万件流出は氷山の一角 委託先侵害でメールアドレス8100万件が流出」(2026年11月11日)