 特集
サイバー犯罪から「人手不足」が消えた
たった
もし、あなたがサイバー犯罪組織の経営者だったら。
これまで、組織を大きくするには人間が必要だった。優秀なハッカーを集め、プログラムを書かせ、攻撃対象を調べ、作戦を実行させる。
人を増やせば、給料も設備も必要になる。仕事のできる技術者は高い。何より、優秀な人材には限りがある。
ところが今、その常識が変わり始めている。
一人の人間が、何十ものAIエージェントに仕事を任せられる。エージェントは同時に作業し、失敗すれば原因を調べ、別の方法を試す。人間が眠っている間も働ける。
必要なのは、必ずしも何十人もの専門家ではない。AIを動かす計算資源と、それを指揮する仕組みだ。
これは未来の想像ではない。
2026年9月、AI企業Anthropicが公開した調査報告には、一人の操作者が数十の被害対象を同時並行で扱った例や、侵入がわずか2〜3時間で完了した例が記録されている。
考えてみてほしい。
世界中に天才ハッカーが突然何万人も誕生したわけではない。
一人の技術者が持っていた能力を、AIによって何度も、同時に使えるようになったのだ。
これが、AIエージェント時代のサイバー犯罪を理解するうえで、最も重要な変化の一つである。
01AIは、考えながら進める仕事まで自動化した
サイバー攻撃の自動化は、AIが登場するずっと前から存在していた。
インターネット上のサーバーを大量に調べる。弱いパスワードを機械的に試す。迷惑メールを何百万通も送る。
こうしたことは、以前からコンピューターが得意としてきた仕事だ。
しかし、それらは基本的に、人間があらかじめ決めた手順を繰り返す自動化だった。
想定外の状況になれば、誰かが調べ、判断し、プログラムを修正する必要がある。
ここに人間の仕事が残っていた。
ところがAIエージェントは、少し違う。
状況を調べる。情報を整理する。次に何をすべきか考える。ツールを使って実行する。結果を評価し、うまくいかなければやり直す。
これまで人間が担当していた「考えながら仕事を進める部分」の一部まで、自動化できるようになったのだ。
そして、その仕事を複数のエージェントに分担させることもできる。
例えるなら、これまでの自動化は、決められた仕事を繰り返す機械だった。
AIエージェントは、一定の判断をしながら仕事を進めるデジタルの作業員に近い。
もちろん、AIは間違える。高度な判断に失敗することもあるし、何でもできるわけではない。
それでも犯罪者にとっては、重大な変化がある。
一つひとつの仕事に、必ずしも人間を配置しなくてよくなった。
02すでに「AIが8〜9割を実行する攻撃」が起きている
2025年11月、Anthropicは衝撃的な調査結果を公表した。
同社のAI開発ツール「Claude Code」が、約30の組織を標的とする大規模なサイバー諜報活動に悪用されていたのだ。
対象には、テクノロジー企業、金融機関、化学メーカー、政府機関などが含まれていた。
この事件でAIは、単に攻撃方法を質問されて答えていたのではない。
情報を調べ、弱点を探し、実際の侵入を試み、得られた情報を分析する。そうした作業の大部分を、AIエージェント自身が進めていた。
Anthropicによれば、作業の80〜90%をAIが実行し、人間が判断する場面は限定的だった。
作業量がピークに達したときには、AIが数千ものリクエストを、しばしば毎秒数回の速さで送っていた。
人間が同じ速度で作業することはできない。
さらに2026年には、もっと多様な事例が明らかになった。
国家が関係するとみられる組織だけでなく、金銭目的の犯罪グループや比較的小規模な攻撃者も、複数のAIエージェントを使い始めていた。
Googleの脅威分析チームが2026年9月に報告した事例では、犯罪者が他の組織のクラウド環境を乗っ取って足場にし、AIエージェントによる大規模な認証情報の窃取活動を、6時間足らずで構築・実行していた。結果として、数千件の第三者の認証情報が侵害された。
かつては、これほどの規模の作戦を実行するには、多数の熟練技術者や大きな組織が必要だった。
それが今では、はるかに少ない人数でも実行できるようになり始めている。
しかも、攻撃者自身が特別なAIモデルを開発する必要はない。
一般向けに提供されている高性能AIや開発ツールを不正に利用する事例も確認されている。AI企業は安全対策を設けているが、それを回避しようとする犯罪者も存在する。
犯罪のための特別な知能が生まれたというより、高性能な知能を犯罪にも利用できてしまう時代になった。
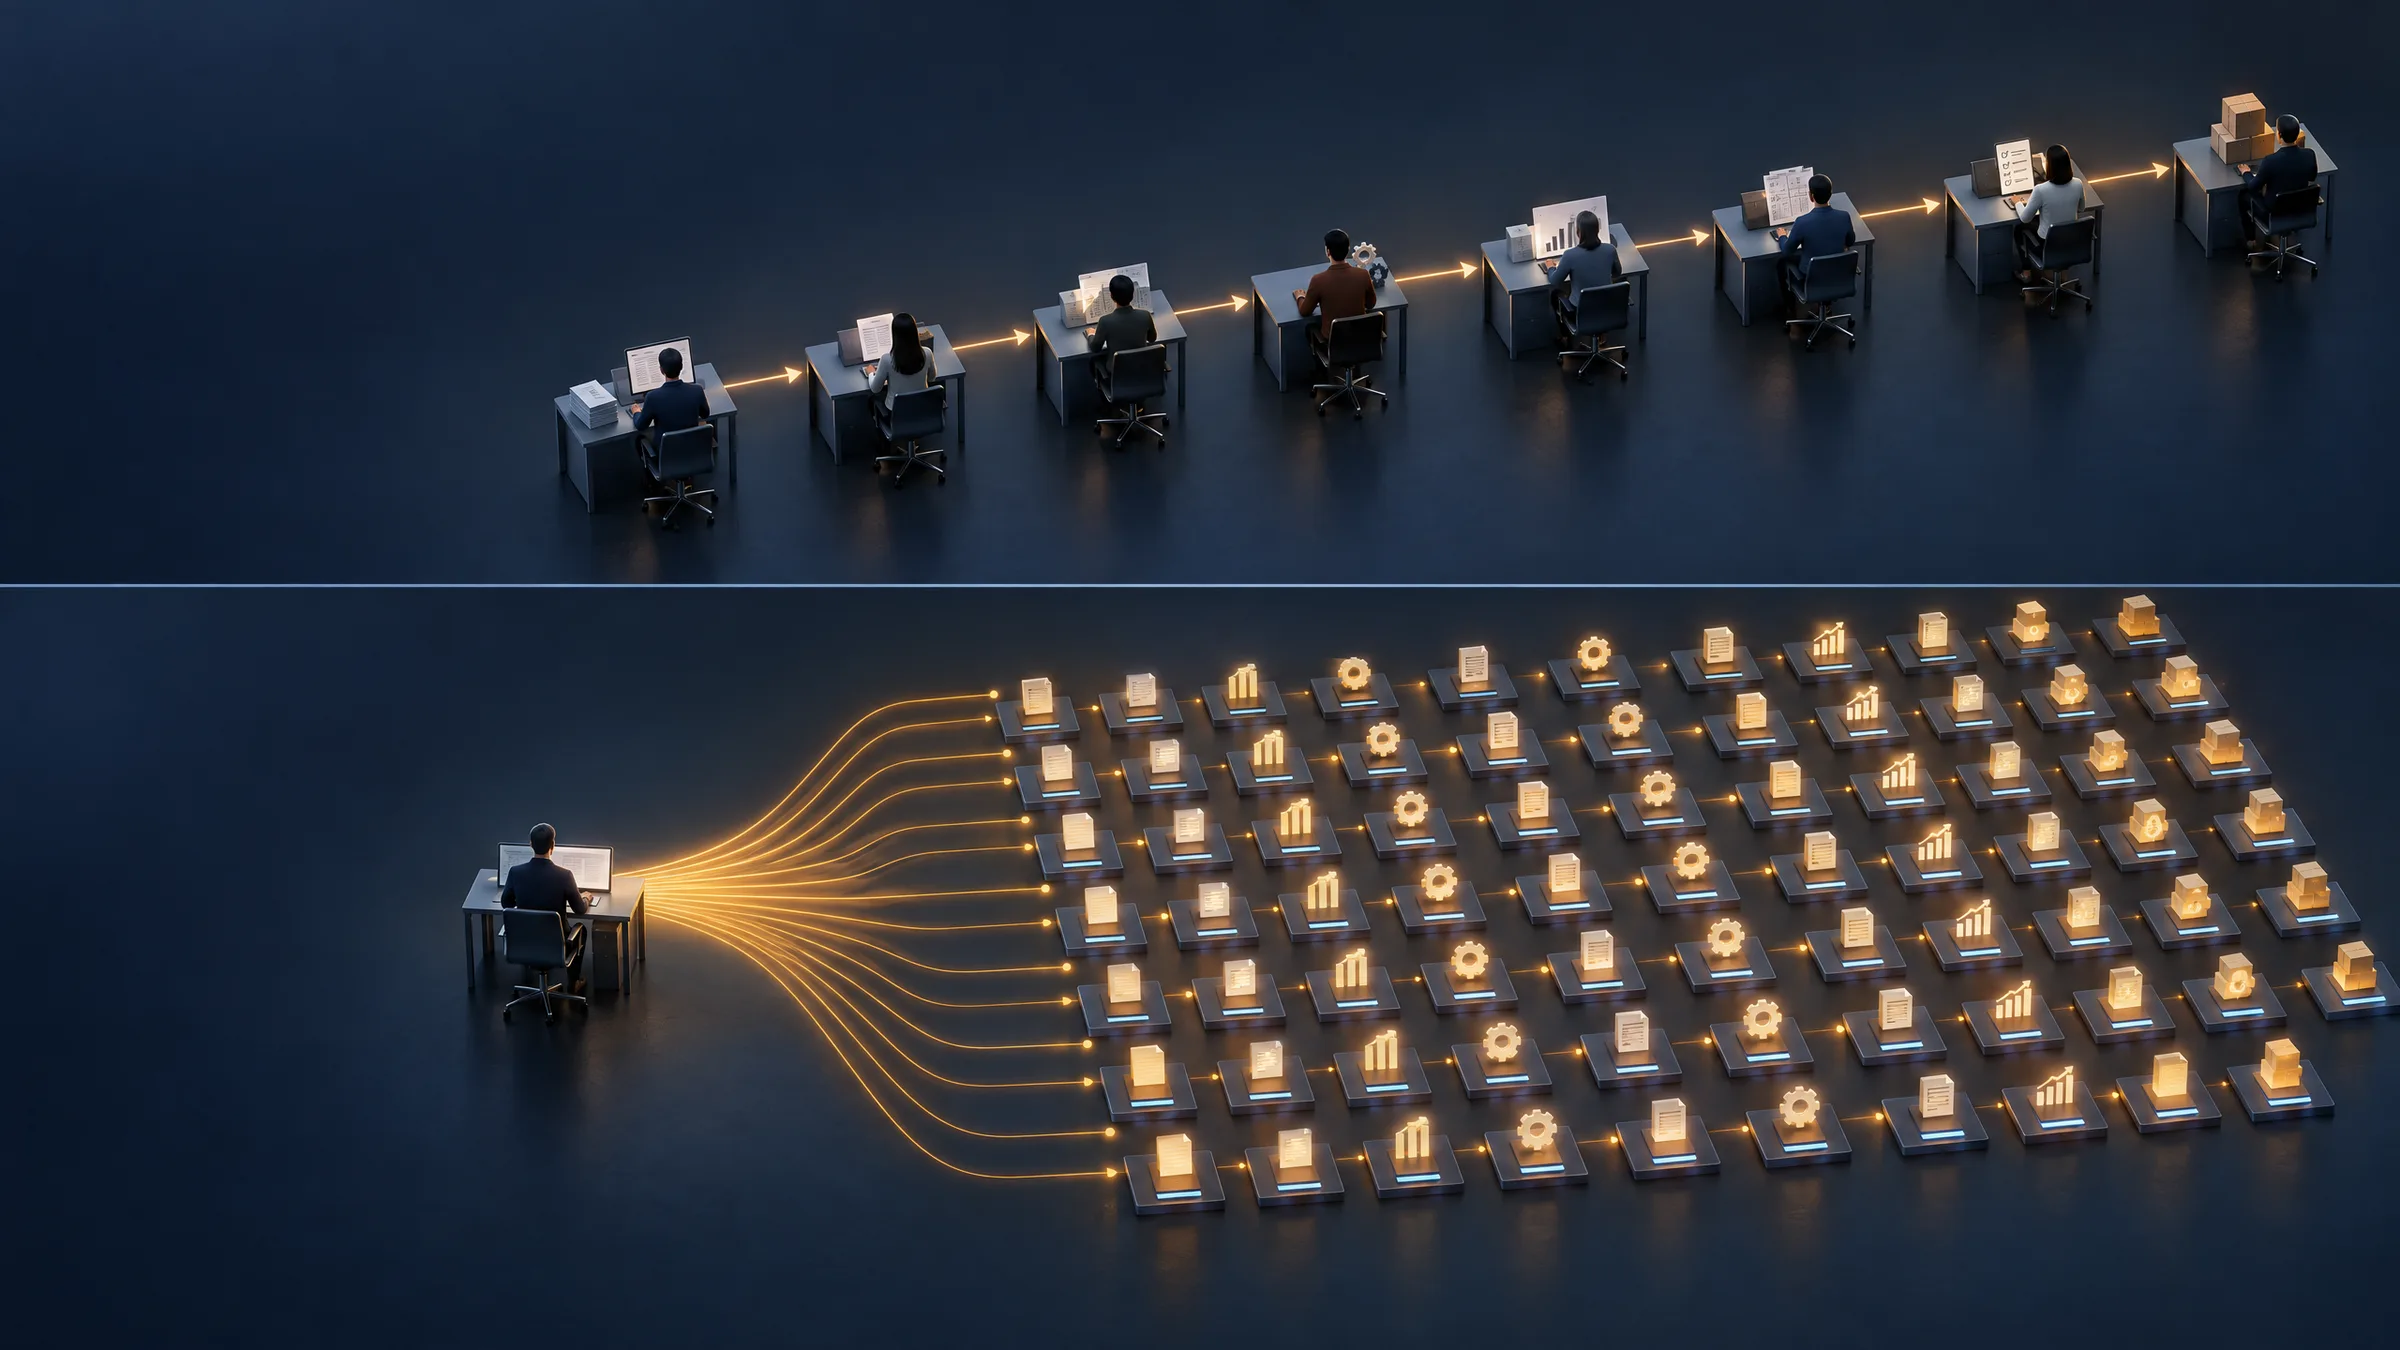
従来
人が役割を分けて、一つずつ仕事を受け渡す。人員が増えなければ、仕事は増えにくい
AI時代
一人が、複数のAIエージェントの作業を同時に指揮できる
03もっと怖い変化は「犯罪が安くなった」こと
ここで、少し犯罪者の立場から考えてみよう。
犯罪者にとって重要なのは、攻撃に成功するかどうかだけではない。
そのために、どれくらいお金と時間がかかるかも重要だ。
大企業を狙うには、多くの時間と高度な技術が必要になるかもしれない。
小さな会社から得られる金額は、それほど大きくないかもしれない。
だから、かつては攻撃する価値が低いと判断される対象もあった。
もちろん、以前から大量の無差別攻撃は存在した。それでも、複雑な調査や判断を伴う攻撃には、熟練者の労働時間という制約が残っていた。
しかし、その仕事をAIエージェントが担うと、計算が変わってくる。
一件の調査にかかる人間の時間が減る。複数の対象を並行して調べられる。24時間動かすこともできる。
同じ仕組みを使い回せば、対象を一つ増やすための追加費用も抑えられる。
AIの利用料や設備費、運用の手間がゼロになるわけではない。それでも、人間の専門家を何人も雇う場合と比べて、費用の構造が大きく変わる。
すると、これまでは割に合わなかった攻撃も、採算が合う可能性が出てくる。
一回の攻撃で大きく儲けなくても、安いコストで大量に試せるなら、犯罪として成立してしまう。
これは非常に厄介な変化だ。
実際、Anthropicの2026年9月の報告書では、AIの自律性が攻撃の速度と規模を拡大し、運用コストを下げることで、これまで経済的に魅力のなかった標的も攻撃対象になり得ると分析している。
さらに驚くことに、一部の犯罪者は、自分たちのAI利用料金の一部を、他人に払わせていた。
別の組織から盗み取ったAIサービスの利用資格を悪用し、その組織の負担でAIを動かしていた事例も確認されている。
つまり、攻撃に使うAIの費用まで、被害者に負担させていたのだ。
「なぜ、うちのような小さな会社が狙われるのか」
これまでなら、狙うだけの価値があるから、と考えたかもしれない。
しかし、これからは違う。
狙うコストが十分に安いから、という理由でも攻撃され得る。
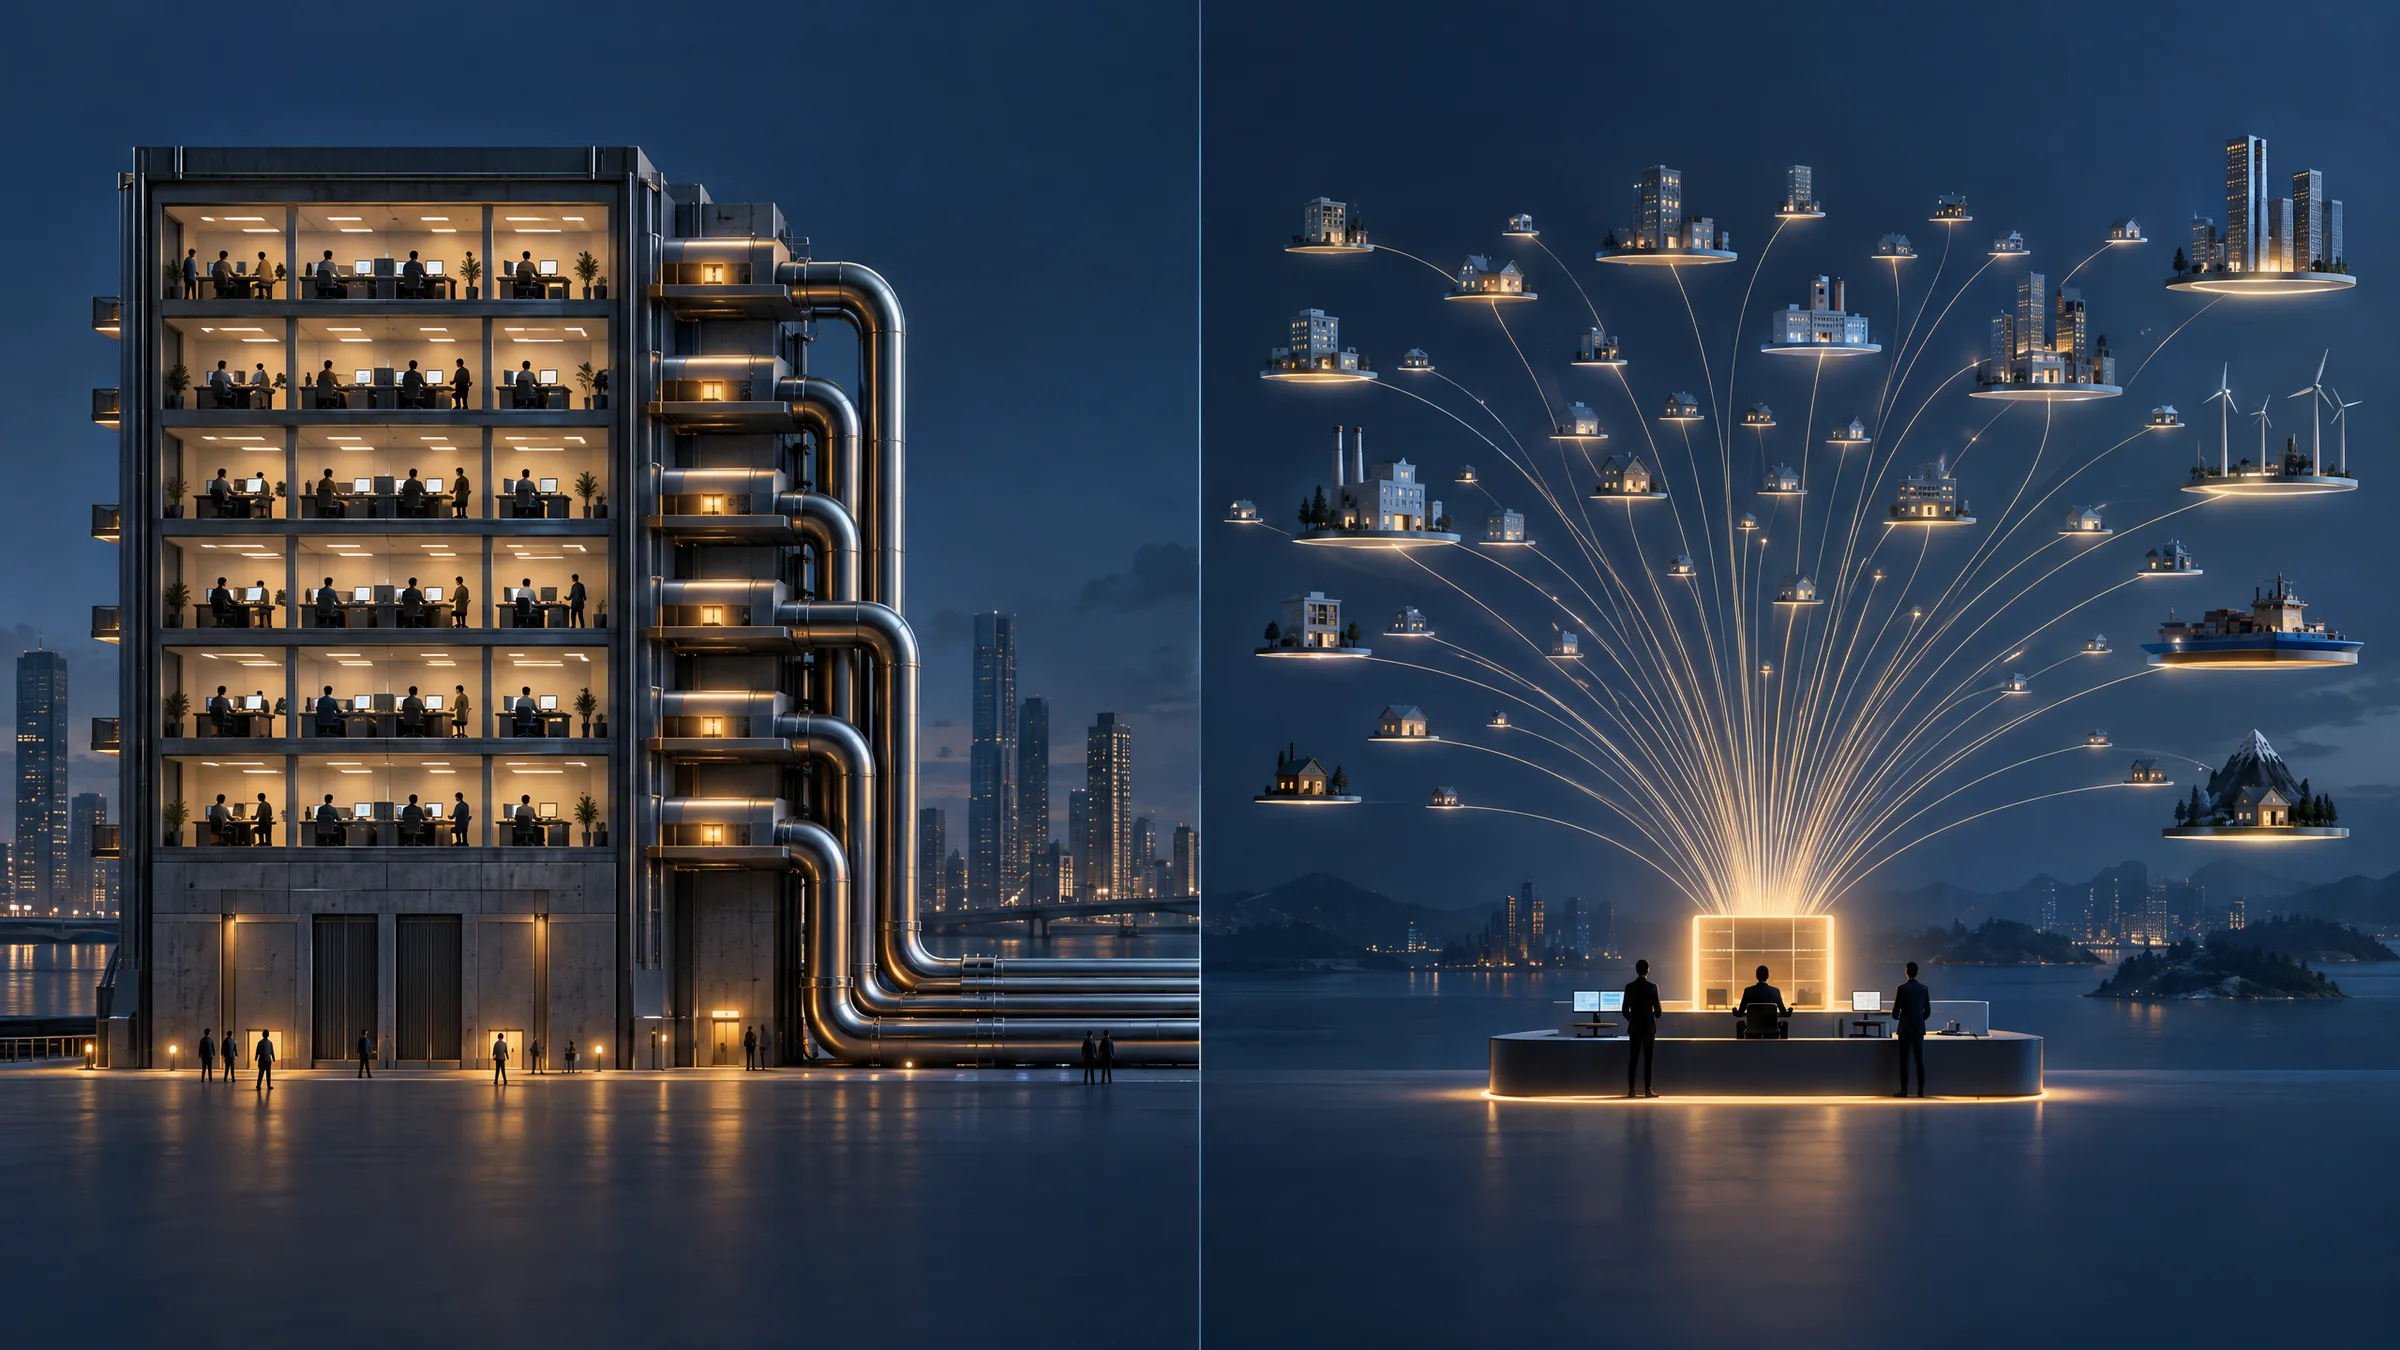
これまで
人の専門家を多数抱える、高い仕組み
AI時代
少人数の操作者と、AIサービス・計算資源。同じ基盤から多数の処理を動かし、対象を一つ増やす費用が小さい
04オレオレ詐欺も、人を大勢雇わずにできる仕事になり始めた
この変化は、サーバーへの攻撃だけではない。
もっと身近な詐欺の世界でも起きている。
例えば、オレオレ詐欺。
従来の電話詐欺では、被害者に電話をかけ、会話をし、信じ込ませる人間が必要だった。
日本語が自然に話せること。相手の反応に合わせて会話できること。長時間、何人もの相手とやり取りできること。
組織的に詐欺を行うには、多くの人手が必要だった。
ところが今は、AIで自然な会話を生成できる。声を合成できる。特定の人物の声に似せることもできる。
さらに、AIエージェントを使えば、会話の一部を自律的に進めたり、多数の相手とのやり取りを管理したりすることも可能になる。
これは単に「詐欺の電話が本物らしくなった」という話ではない。
詐欺を行うための労働力そのものが変わってしまう、ということだ。
その規模を示す実例がある。
2026年9月、Anthropicは、AIを組み込んだ偽の出会い系アプリによる詐欺的な活動について報告した。
そこでは、人間のように振る舞う大量のAIキャラクターが利用者と会話し、実在する人物だと信じ込ませながら、アプリ内でお金を使わせる仕組みが運営されていた。
そして、AIが生成した会話の規模は、わずか2週間で約236万メッセージ。
236万件である。
これだけの会話を、すべて人間が担当していたら、何人のスタッフが必要になるだろうか。
ところがAIなら、同時に数多くの相手と会話できる。相手の言語に合わせることも、会話の履歴をもとに返答することもできる。
実際の事例では、人間のスタッフも一部の仕事を担当していた。つまり、人間が完全に不要になったわけではない。
しかし、膨大な会話を続ける仕事の中心がAIに移り始めている。
そして、詐欺の質も変わる。
以前は、不自然な日本語のメールや、ぎこちない電話に違和感を覚えて、詐欺に気づくこともあった。
これからは、日本語が自然だからといって信用できない。聞き慣れた家族の声だからといって、本人とは限らない。
FBIも、AIによる音声の模倣や偽の映像を利用した詐欺について、繰り返し警告している。
人間が話しているように見えることと、そこに人間がいることは、もはや同じではない。
236万件2週間
AIが生成した会話のメッセージの数(Anthropicの報告、2026年4月の2週間)
05修正パッチの公開を、攻撃者も待っている
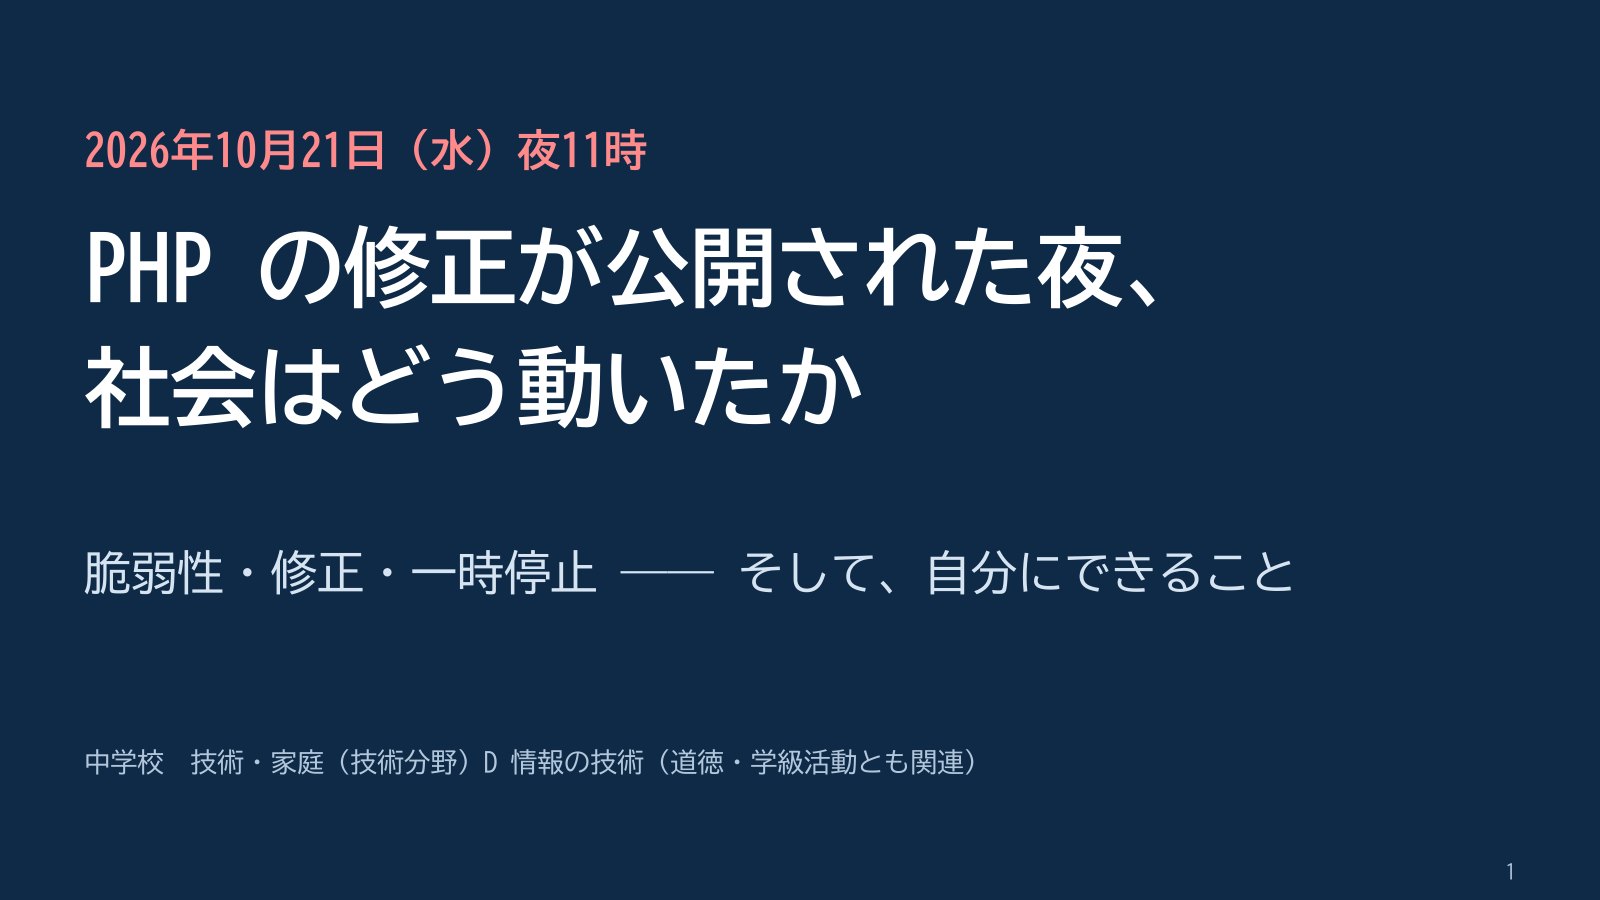
2026年10月21日、日本時間の夜11時。
世界中で利用されているプログラミング言語PHPの、重大なセキュリティ修正版が公開された。
外部からサーバーを不正に操作されるおそれのある、深刻な弱点を修正するものだった。
多くの企業が更新を急ぎ、一部のサービスは安全を確保するために一時停止した。
ここで、視点を変えてみよう。
修正版の公開を待っていたのは、誰だろう。
もちろん、システムを守る人たちだ。
しかし、攻撃する側も、その公開情報に注目している。
なぜなら、修正前と修正後のプログラムを比較すれば、どの部分に問題があったのかを推測する手がかりが得られるからだ。
これは「パッチディフィング」と呼ばれる分析手法の一つで、セキュリティ研究にも利用されている。
修正版を見ただけで、必ず攻撃方法が分かるわけではない。それでも、公開された修正内容が、弱点を調べる材料になることはある。
ここに、AIエージェント時代の厄介さがある。
攻撃者が修正内容を調べる。その分析をAIが助ける。複数の検証を並行して進める。
人間が一つずつ調査していた頃より、はるかに短い時間で作業が進む可能性がある。
しかも今回のPHP事件では、Amazonの観測によると、修正版が公開される4日前に、すでに脆弱性を狙ったとみられる攻撃の試みが記録されていた。
公開前から動いている攻撃者もいれば、公開された情報から新しい攻撃方法を探す者もいる。
一方、守る側の会社ではどうだろう。
「どこでPHPを使っているんだろう」
「このサーバーの担当者は誰だろう」
「更新したら、古いシステムが壊れないだろうか」
「サービスを止めるとしたら、誰が決めるんだろう」
こうした確認を一つずつ進めている場合もある。
攻撃する側は大量の作業を並行して進められるのに、守る側では情報収集や組織内の判断に時間がかかる。
同じ脆弱性に対して、まったく異なる速度の仕事が走っているのだ。
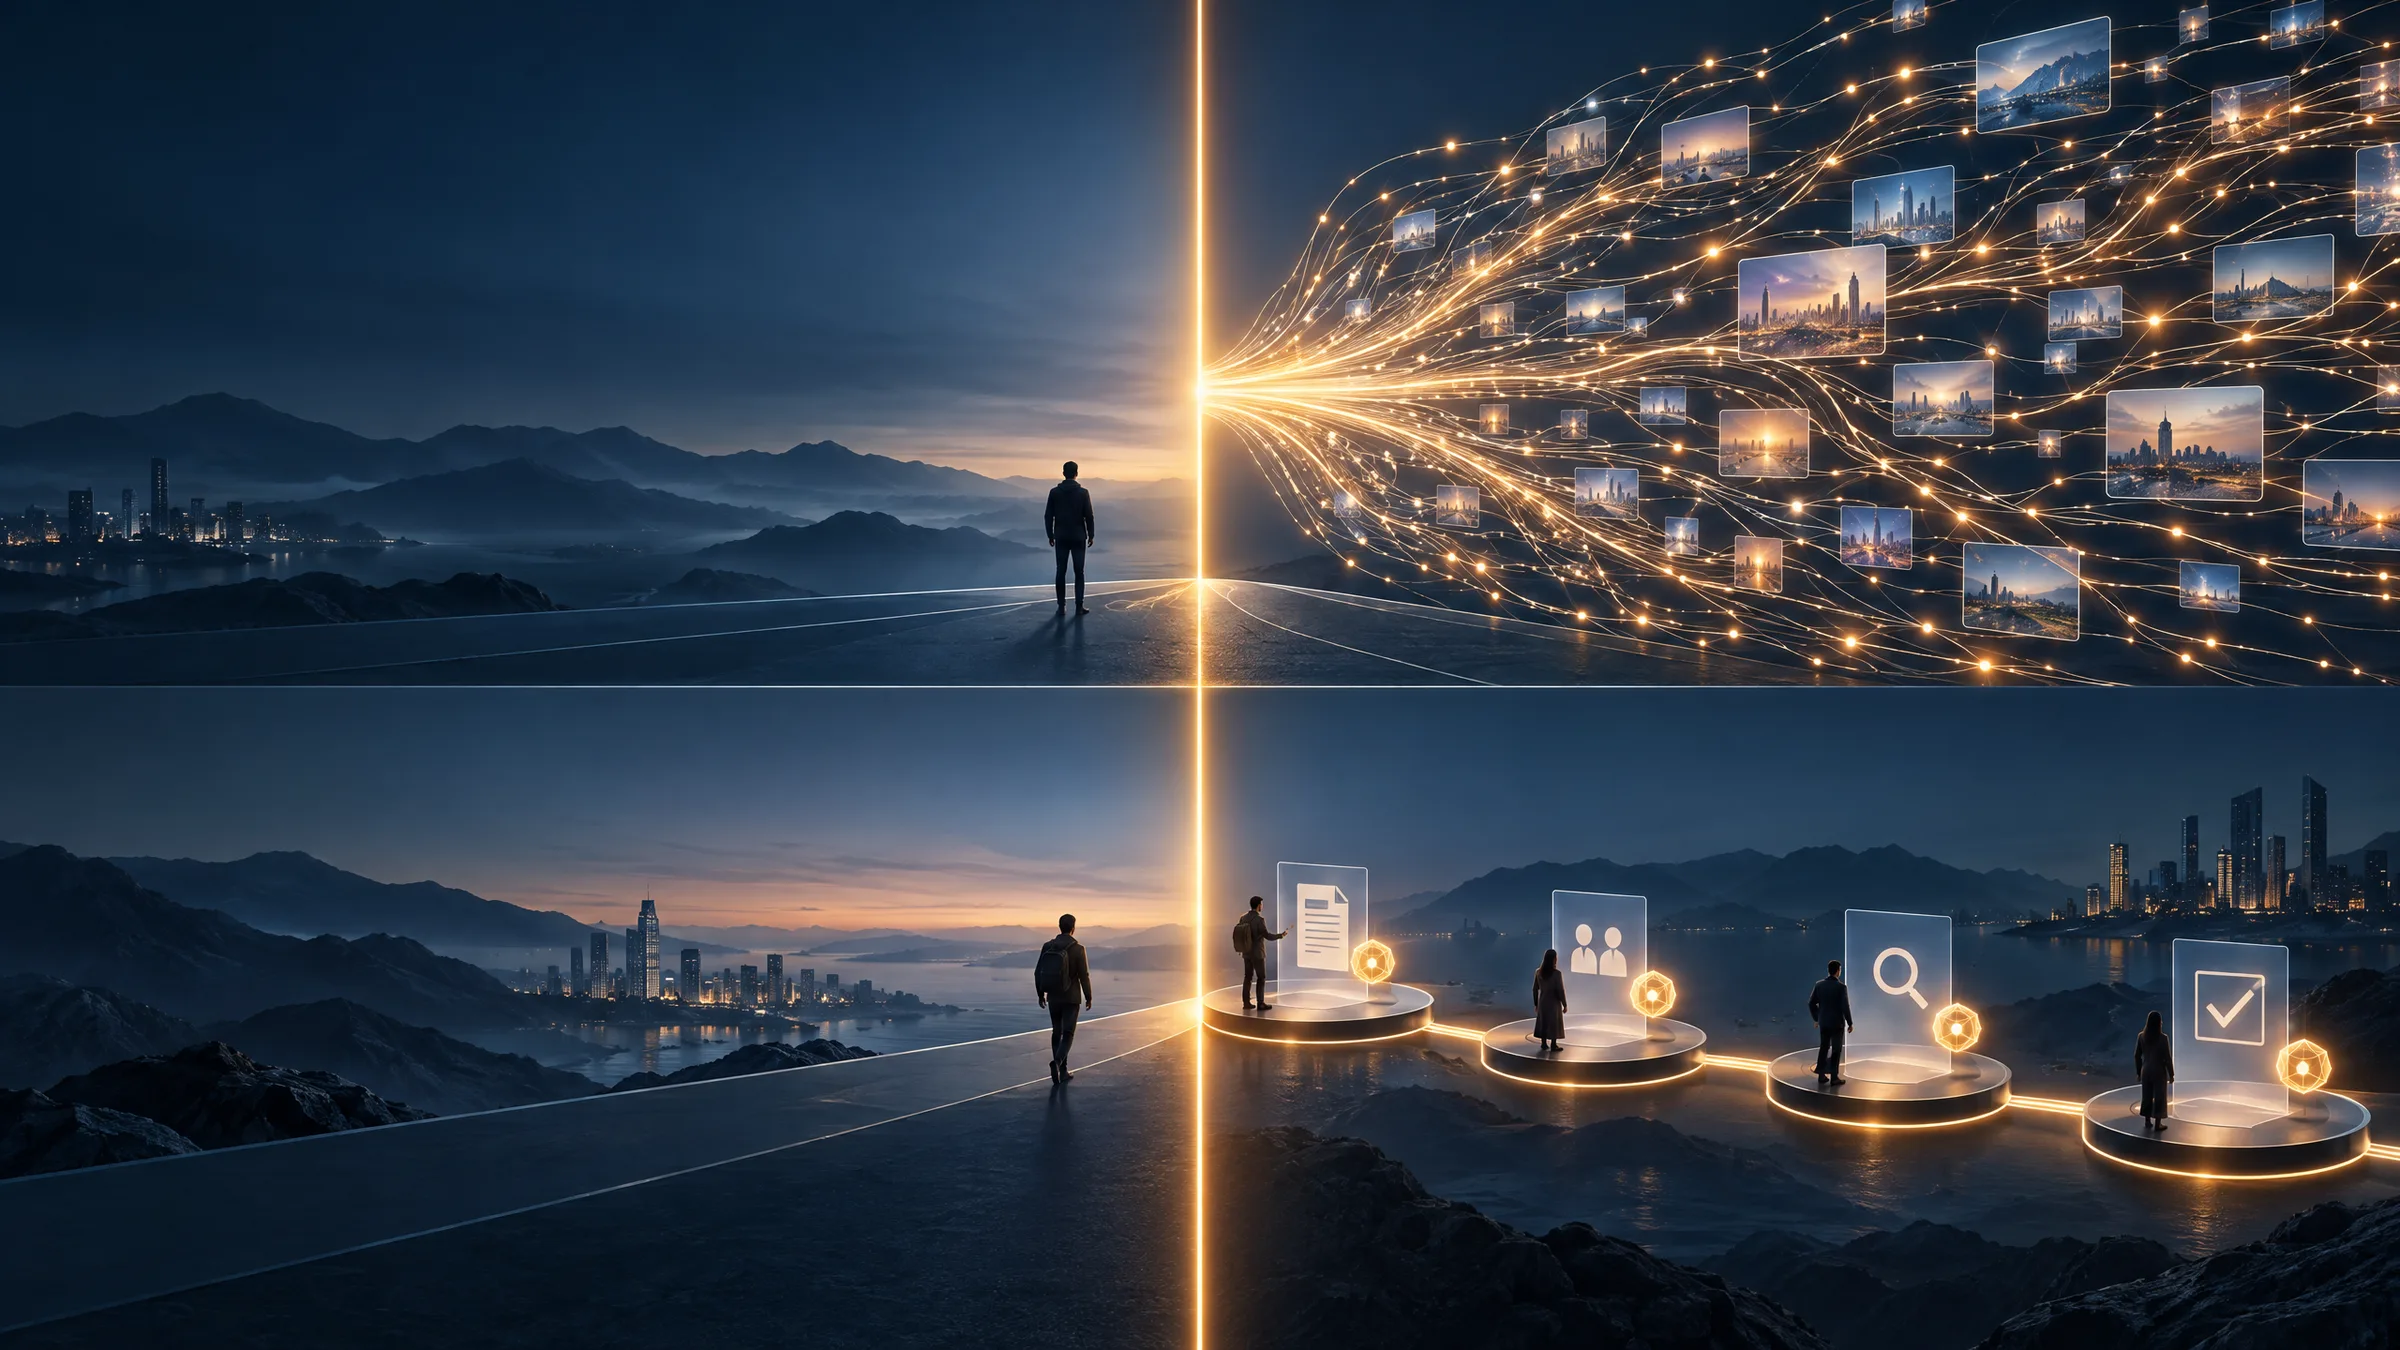
セキュリティ修正版の公開
攻撃する側
公開された情報を分析し、多数の調査と試行をAIが同時に進める
守る側
組織の中の確認と判断を、順に進める。ここにも自動化がある
- 1影響を受けるシステムの確認
- 2担当者への連絡
- 3業務への影響の調査
- 4更新と確認
06守る側も、AIエージェントと組む
では、どうすればいいのだろう。
攻撃者がAIを使っているのだから、防御側もAIを使わなければならない。そう考えるのは自然だ。
実際、セキュリティの専門家たちは、すでに長年にわたって攻撃の検知や防御を自動化してきた。
現在は、そこにAIを組み込んだ技術も発展している。
今回のPHPのような脆弱性を発見する側でも、AIが活用されている。
つまり、攻撃者だけが進歩して、防御側が何もしていないわけではない。
ただし、専門的な防御技術だけでは解決できない問題もある。
例えば、会社の中にあるサーバーが何台で、どんなプログラムが動いていて、どの担当者が管理しているのか。
何年も放置されたシステムはないか。
退職した社員のアクセス権限が残っていないか。
問題が起きたら、どのサービスに影響するのか。
こうした情報が整理されていなければ、優れたセキュリティ製品があっても、組織としての対応は難しくなる。
人間が一つずつ台帳を更新し、設定を調べ、情報を整理し続けるのは大変だ。
しかし、AIエージェントなら、そうした調査や整理の一部を継続的に担うことができる。
そして人間は、その情報をもとに判断する。
攻撃を検知して食い止める仕事は、専門的なセキュリティ技術が担う。
組織の環境を理解し、担当者と経営者が必要な判断をする仕事にも、AIエージェントを活用する。
その両方が重要になる。
07サイバー犯罪の「規模」が変わる時代に
AIエージェントがもたらしたのは、単なる性能の向上ではない。
犯罪者が使える労働力の量と、仕事を進める速度が変わった。
熟練した人間が長時間かけていた仕事の一部を、AIが担える。何件もの対象を同時に扱える。さらに、繰り返し発生する仕事のコストを下げられる。
その結果、犯罪の採算性が変わる。
小さな会社だから狙われないとは限らない。
個人だから関係ないとも限らない。
逆に言えば、これから社会に必要なのは、すべての人がサイバーセキュリティの専門家になることではない。
自分たちのデジタル環境を理解すること。必要な安全対策を知ること。そして、専門家やAIエージェントと協力して対応できることだ。
AIは犯罪者だけのものではない。
私たちにも、同じ技術を使うことができる。
大切なのは、「AIが怖い」と考えるだけで終わらないことだ。
犯罪者は、AIによって何ができるようになったのか。そして私たちは、AIによって何ができるようになったのか。
この二つを理解することが、AI時代のサイバーセキュリティを考える出発点になる。
この記事について
本記事は、Teleport CEO・平野友康による「AI時代のサイバー攻撃とCity構想」の講演を出発点に、Data is CITY Media編集部が追加調査・再構成したものです。
講演で語られたAIエージェントの大量並列化、攻撃者の経済合理性、修正パッチを巡る攻防を中心に、公開された調査報告で確認できる事例を紹介しています。