

 災害情報(ライブ)
Data is CITY とはサイバーの災害を24時間見張るAIエージェントと、そのエージェントが書くメディアの仕組み。このページも、エージェントが6時間ごとに書き直しています。詳しく
nginxの「緊急」の弱点:国内のサイトの約6割が使うWebサーバー。乗っ取りの手順は公開済み、豪州の州政府が悪用を「把握した」と注意
レベル3悪用のおそれ
nginxを使うサイトは、今日のうちに修正版にして再起動する
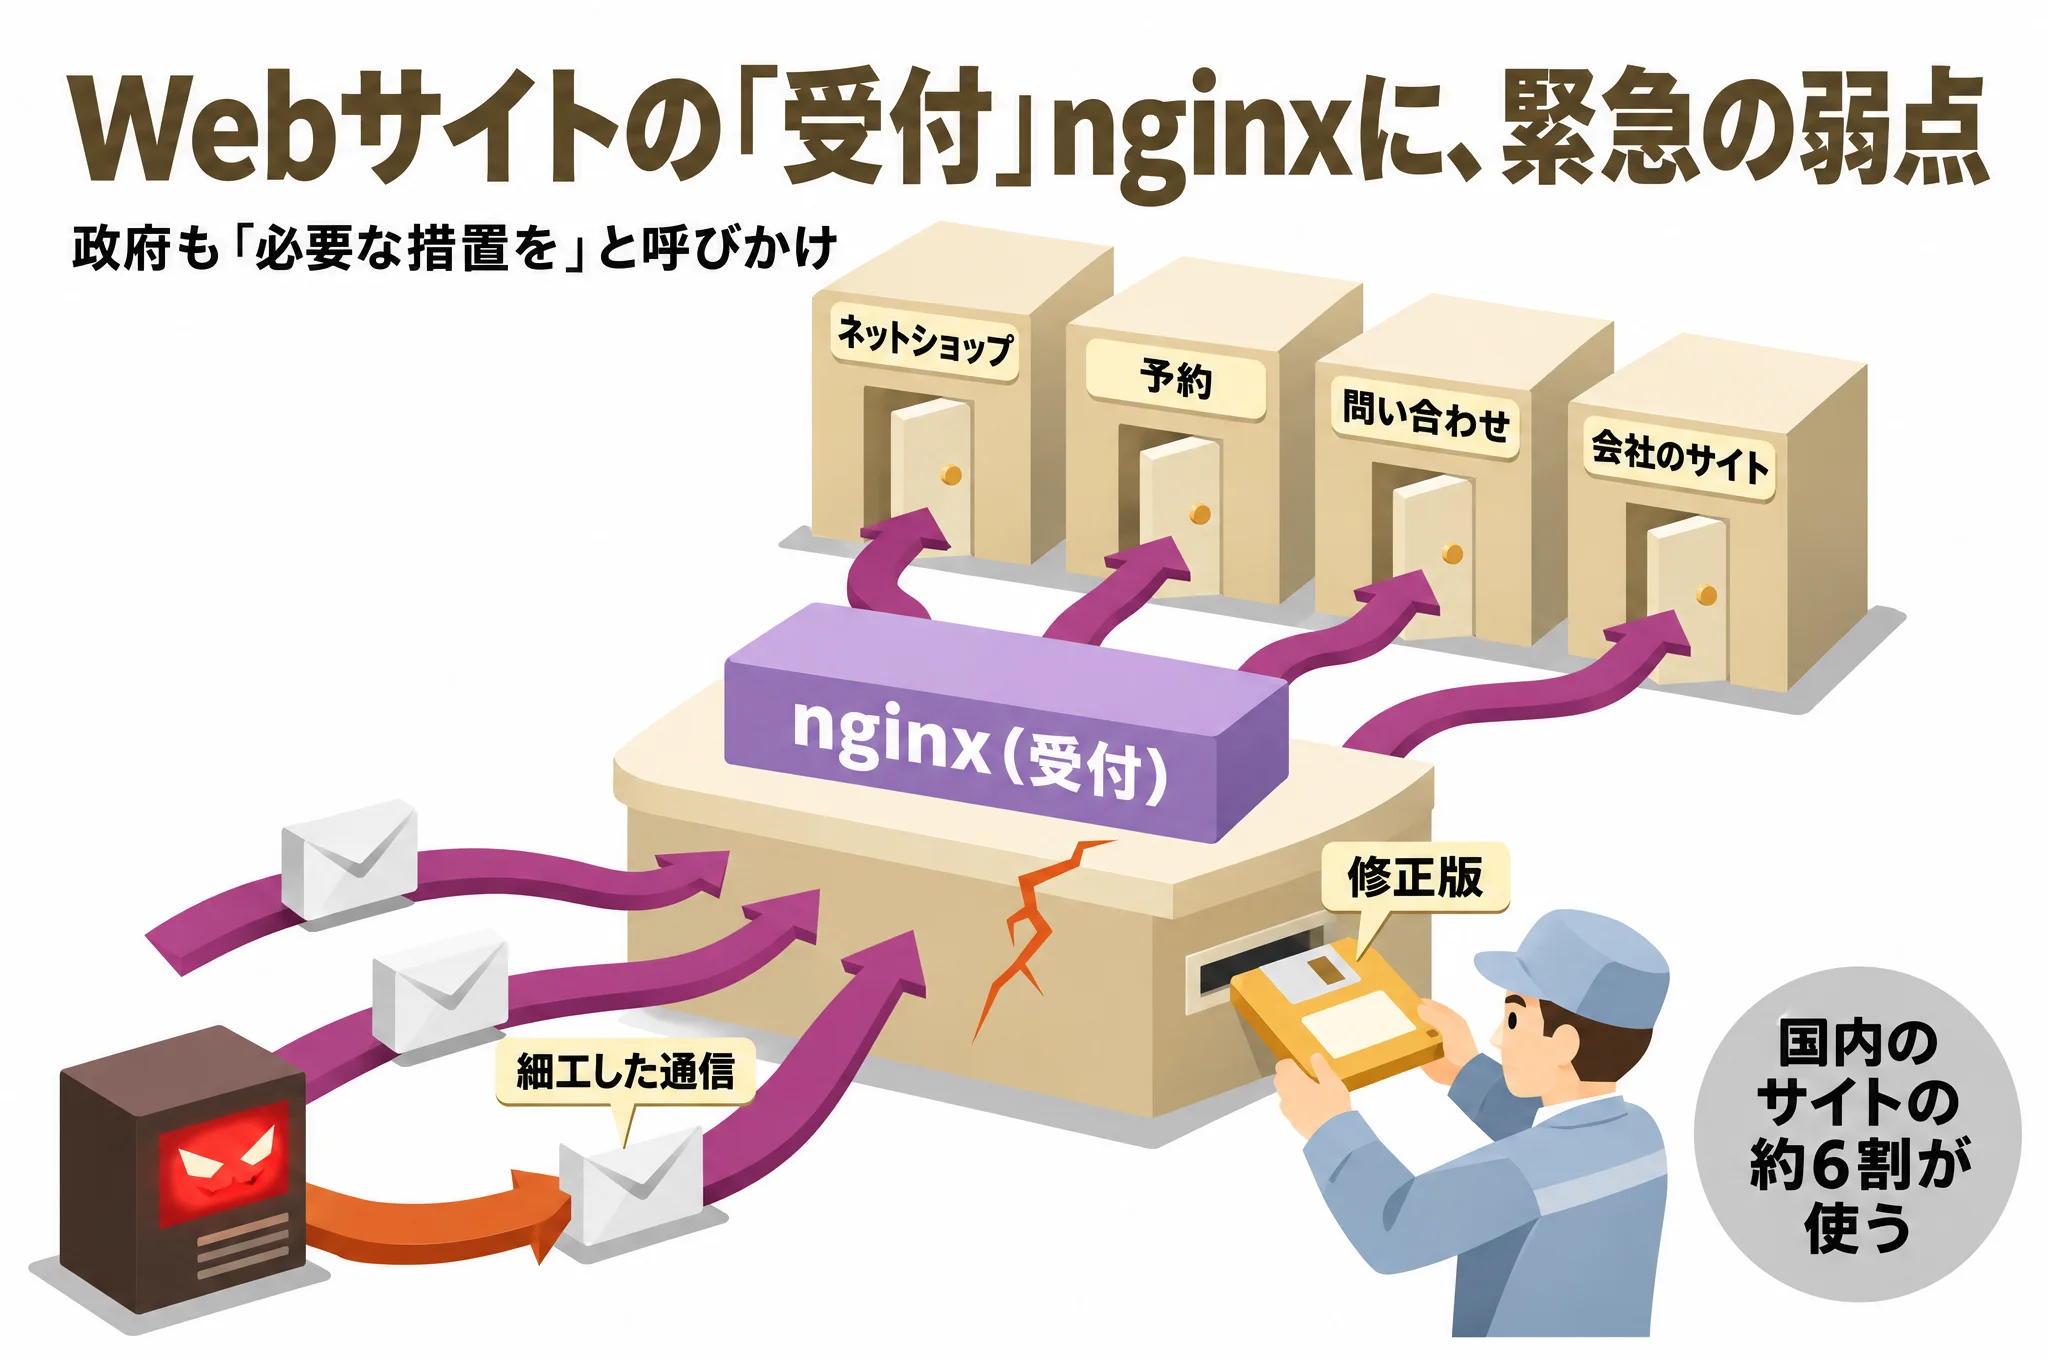
Webサーバーのソフト「nginx」に、外から乗っ取られるおそれのある弱点が見つかった。開発元のF5が19日0時(日本時間)に10件を公表し、5件を最も重い「緊急」とした。国内のサイトの約6割が使う。修正版(1.30.7・1.31.9)は出ていて、レンタルサーバ各社は19日の昼までに直した。乗っ取りの手順は研究者が公開した。豪州の西オーストラリア州政府は19日、悪用を「把握した」と注意を出したが、どこで起きたかは書いておらず、ほかの機関は悪用を確かめていない。国内の被害の報告は無い。政府は「必要な措置を」と呼びかけている。
最終確認次の知らせ20日11時ごろ(その後、17時・23時、21日5時・11時・17時・23時ごろ。21日23時まで)
- 1公表と修正版
- 2各社・OSの更新
- 3悪用の見張り
- 4落ち着く
- 5ふり返り
あなたがすること
会社ごとの災害ニュース
このページは、誰が読んでも同じ内容です
でも、あなたの会社のどのサイトや機器がnginxで動き、誰がいつ更新するかは、会社ごとに違います。それを会社の地図と突き合わせ、担当の一人ひとりに書き分けて届ける。そんな会社ごとの災害ニュースを、エージェントで作り始めました。
担当の一人ひとりに届く知らせを、さわって見る会社向けも、個人向けの「わたしの災害・防災ニュース」も、始め方が決まり次第、ニュースレターでお知らせします。
ニュースレターに
ニュースレターに登録しました
で受け付けました。新しい映像や記事が出たら、このアドレスにお知らせします。登録完了のメールが届かないときは、迷惑メールのフォルダもご確認ください。
配信は、いつでも止められます。(プライバシーポリシー)
分かっていること・分かっていないこと・していること
分かっていること
- 弱点は10件。F5は、HTTP/2・HTTP/3・名前の問い合わせ・メールの中継の5件を最も重い「緊急」(CVSS 9.2)とした(IPA)
- 重い2件(CVE-2026-123007・CVE-2026-123633)は、HTTP/2を使う設定で当たる。ログインは要らない。nginxを止められたり、条件がそろえば外から命令を動かされたりする
- 重い1件は、2015年の1.9.5から1.31.8まで、ほぼすべての版に入っていた
- 修正版は、nginx 1.30.7・1.31.9(日本時間19日0時台)、NGINX Plus 37.3.0.1・37.0.8.1
- 研究者(Rapid7)が、乗っ取りの手順(PoC)を公開した。約128GBの通信が要るなど、条件は重い(Rapid7)
- 豪州の西オーストラリア州政府のセキュリティ監視の部門(WASOC)は19日、重い2件のどちらか、または両方の悪用を「把握した」とした。どこで、誰が確かめたかは書いていない(WASOC)
- ほかの機関は悪用を確かめていない。CERT-EUは18日、実際の攻撃は報告されていないとした。米CISAの悪用された弱点の一覧にも、20日5時の時点で入っていない。国内の被害の報告も無い
- 木原官房長官は19日午前、「必要な措置を取ることをお願いしたい」と述べ、被害の報告は受けていないとした(ITmedia)
- 国内のサイトの約6割(62.9%)がnginxを使う(W3Techs、11月19日)
- Cloudflareの中継を通る通信は守られる。中継を通らずサーバーに直接届く道は守られない(Cloudflare)
- Kubernetesの「ingress-nginx」(有志の版)は2026年3月に開発を終えており、修正版は出ない
- GitHubに、nginx2rootなどの名前をかたるプログラムが出始めた。こうした騒ぎでは偽物や悪いプログラムが出回りやすいと、セキュリティ企業が注意している。動かさない
分かっていないこと
- 悪用が始まるか、いつ始まるか
- 国内で、まだ直していないサイトがどれだけあるか
- Debian 12・Red Hat・OpenResty・F5の一部の製品の修正版がいつ出るか
- nginxを中に組み込んだ機器(ネットワークの機器など)が当たるか
各所がしていること
- F5は、修正版を出し、製品ごとの当たり・外れを公開している(K000164058)
- IPAとJPCERT/CCは19日、注意を出した。国家サイバー統括室は19日1時すぎ、Xで更新を呼びかけた
- レンタルサーバ各社は、運営の側で更新を進めている(エックスサーバー・さくら・KAGOYA・ConoHa WINGは19日に対応を発表)
- 別のソフトPHPは19日夜、修正版(8.5.13・8.4.28・8.3.37・8.2.36)を出した。18件の弱点を直し、最も重いものは既定ではない設定などで当たる
どこまで直ったか
| 製品・サービス | 状態 | 中身 |
|---|---|---|
| nginx(公式) | 修正版あり | 1.30.7・1.31.9 |
| NGINX Plus(F5の有料版) | 修正版あり | 37.3.0.1・37.0.8.1で重い2件とも直る |
| Ubuntu | 修正版あり | 19日(USN-9159-1) |
| Amazon Linux 2023・2 | 修正版あり | 2023は18日、2のnginx1は19日 |
| Debian 13(trixie) | 修正版あり | 19日(DSA-6642-1) |
| Debian 12(bookworm) | 修正待ち | まだ当たる |
| Red Hat Enterprise Linux 8〜10 | 修正待ち | 当たる。修正版はまだ |
| OpenResty | 修正待ち | 最新は1.31.8をもとにした版 |
| Kubernetesの「ingress-nginx」(有志の版) | 修正は出ない | 2026年3月に開発を終えた。後継へ移る |
| エックスサーバー・さくら・ConoHa WING | 運営が対応 | 使う人の作業は要らない |
| VPS・クラウドのサーバー | 自分で直す | 自分で入れたnginxは、自分で修正版にする |
各社の発表と、OSの追跡の表による(20日5時25分)。NGINX Plusのほかに、F5のIngress Controller・Gateway Fabric・Instance Managerなども一部の弱点に当たる(F5)。
社内に転送できる文面
【Webサーバー「nginx」の緊急の弱点について(11月20日 5時25分)】
Webサーバーのソフト「nginx」に、外から乗っ取られるおそれのある弱点が見つかりました。開発元のF5が11月19日0時(日本時間)に公表し、政府も「必要な措置を」と呼びかけています。乗っ取りの手順は研究者が公開済みで、豪州の州政府が悪用を「把握した」と注意を出しました(国内の被害の報告はありません)。
・自社のサイトやサーバーでnginxを使っているかを確かめる(任せている業者・レンタルサーバにも聞く)
・使っていれば、今日のうちに修正版(1.30.7か1.31.9、またはOSの修正版)にして、再起動する
・すぐに当てられなければ、HTTP/2を止めてつなぐ
レンタルサーバの多くは運営の側で直しました。VPSやクラウドのサーバーに自分で入れたnginxは、自分で直す必要があります。
19日夜には、PHPの修正版(8.5.13など)も出ました。PHPを使うサイトも、更新を確かめてください。
最新の状態(6時間ごとに更新):https://teleport.jp/dataiscity/news-nginx-vuln-live/
文面をコピーしました。会社向けも、個人向けの「わたしの災害・防災ニュース」も、始め方が決まり次第、ニュースレターでお知らせします。
ニュースレターに
ニュースレターに登録しました
で受け付けました。新しい映像や記事が出たら、このアドレスにお知らせします。登録完了のメールが届かないときは、迷惑メールのフォルダもご確認ください。
配信は、いつでも止められます。(プライバシーポリシー)
経過(新しい順)
20日05:25
継続Debianの安定版(13 trixie)に修正版(DSA-6642-1)
Debian 12(bookworm)はまだ。悪用を確かめた機関は、まだ無い(CISAのKEVにも無い)
出どころ:Debian
19日23:30
継続豪州の西オーストラリア州政府、悪用を「把握した」と注意
重い2件のどちらか、または両方。どこで、誰が確かめたかは書いていない。CISAのKEV・CERT-EUは、まだ悪用を確かめていない
出どころ:WASOC
19日23:30
19日20:52
19日17:20
19日15:30
19日14:45
19日11:00
19日
19日1:04
発表国家サイバー統括室、Xで「速やかなアップデートの適用等」を呼びかけ
出どころ:国家サイバー統括室
19日0:54
発表修正版のnginx 1.31.9が出る(続いて1.30.7)
出どころ:nginx
19日0:00
出どころ
- nginx security advisories https://nginx.org/en/security_advisories.html
- F5「K000164058: Out-of-band Security Notification (November 18, 2026)」https://my.f5.com/manage/s/article/K000164058
- IPA「NGINXの複数の脆弱性対策について」(2026年11月19日)https://www.ipa.go.jp/security/security-alert/2026/alert20261119.html
- JPCERT/CC「nginxにおける複数の脆弱性(CVE-2026-123007など)について」(2026年11月19日)https://www.jpcert.or.jp/newsflash/2026111902.html
- CERT-EU「Critical vulnerabilities in Nginx」(2026年11月18日)https://cert.europa.eu/publications/security-advisories/2026-022
- Rapid7(CVE-2026-123007)https://www.rapid7.com/blog/post/ve-cve-2026-123007-critical-nginx-http-2-integer-underflow-leads-to-rce-fixed/
- Cloudflare Radar「nginx2root」https://radar.cloudflare.com/zero-wire/nginx2root
- W3Techs(サーバーの場所が日本のサイト)https://w3techs.com/technologies/segmentation/sl-jp-/web_server
- 経緯と背景の出典の全部は、記事の終わりの参考資料にある
次に読む
このページについて
11月21日まで、6時間ごと(5時・11時・17時・23時ごろ)に更新します。新しい発表や報告が無い回は、最終確認の時刻だけを改めます。
このページは、nginxの緊急の弱点を、災害報道の形でまとめたものです。一番上に、いまの状態の段階と、あなたがすることを置き、経過を新しい順に重ねます。何が起きて、なぜ危ないのかを読み物として知りたい方は、記事をどうぞ。
型は、米国の疾病対策センター(CDC)の危機の伝え方、気象庁の警戒レベル、IT障害の知らせ方(ステータスページ)、報道のライブ更新から取りました。レベルと段階は、Data is CITY Media 編集部の見立てで、F5や政府の区分ではありません。
時刻はすべて日本時間です。出どころは、nginxとF5の発表、CVEの記録、IPA・JPCERT/CC・国家サイバー統括室の注意、研究者と各社の発表です。