特集
Javaの欠陥「Java4Shell」を絵で解く。当たるのは一部のサーバーだが、当たるとログインの前に止められ、乗っ取られる
会計ソフトのような
当たるのは、直っていないJavaを特定のIntel・AMDのCPUで動かすサーバーだけ。借りているサービスはその会社が直す。自社や委託先が動かすJavaは、今週のうちに3つ聞く。
ニュースで「Java4Shell」という言葉を見た人へ。うちに関係あるのか、何をすればいいのかを、9枚の絵で順に見る。最初の2枚に、答えと、責任者がやることを置いた。そのあとの絵は、当たる条件と、なぜ乗っ取られるのか、どこまで広がるのか、担当者がどう直すのかを見る。
01うちに関係するかの分かれ道
Java4Shellは、11月17日(米国時間)に公表された、Javaの欠陥の呼び名である。Javaは、会社のシステムの多くを動かす土台のソフト。直っていないJavaを、一部のIntel・AMDのCPU(ここ数年のサーバー用に多い)で動かしていると、ログインしていない外の人に、サーバーを止められたり乗っ取られたりするおそれがある。日本の対応の窓口(JPCERT/CC)は、速やかな確認と対策を呼びかけている。
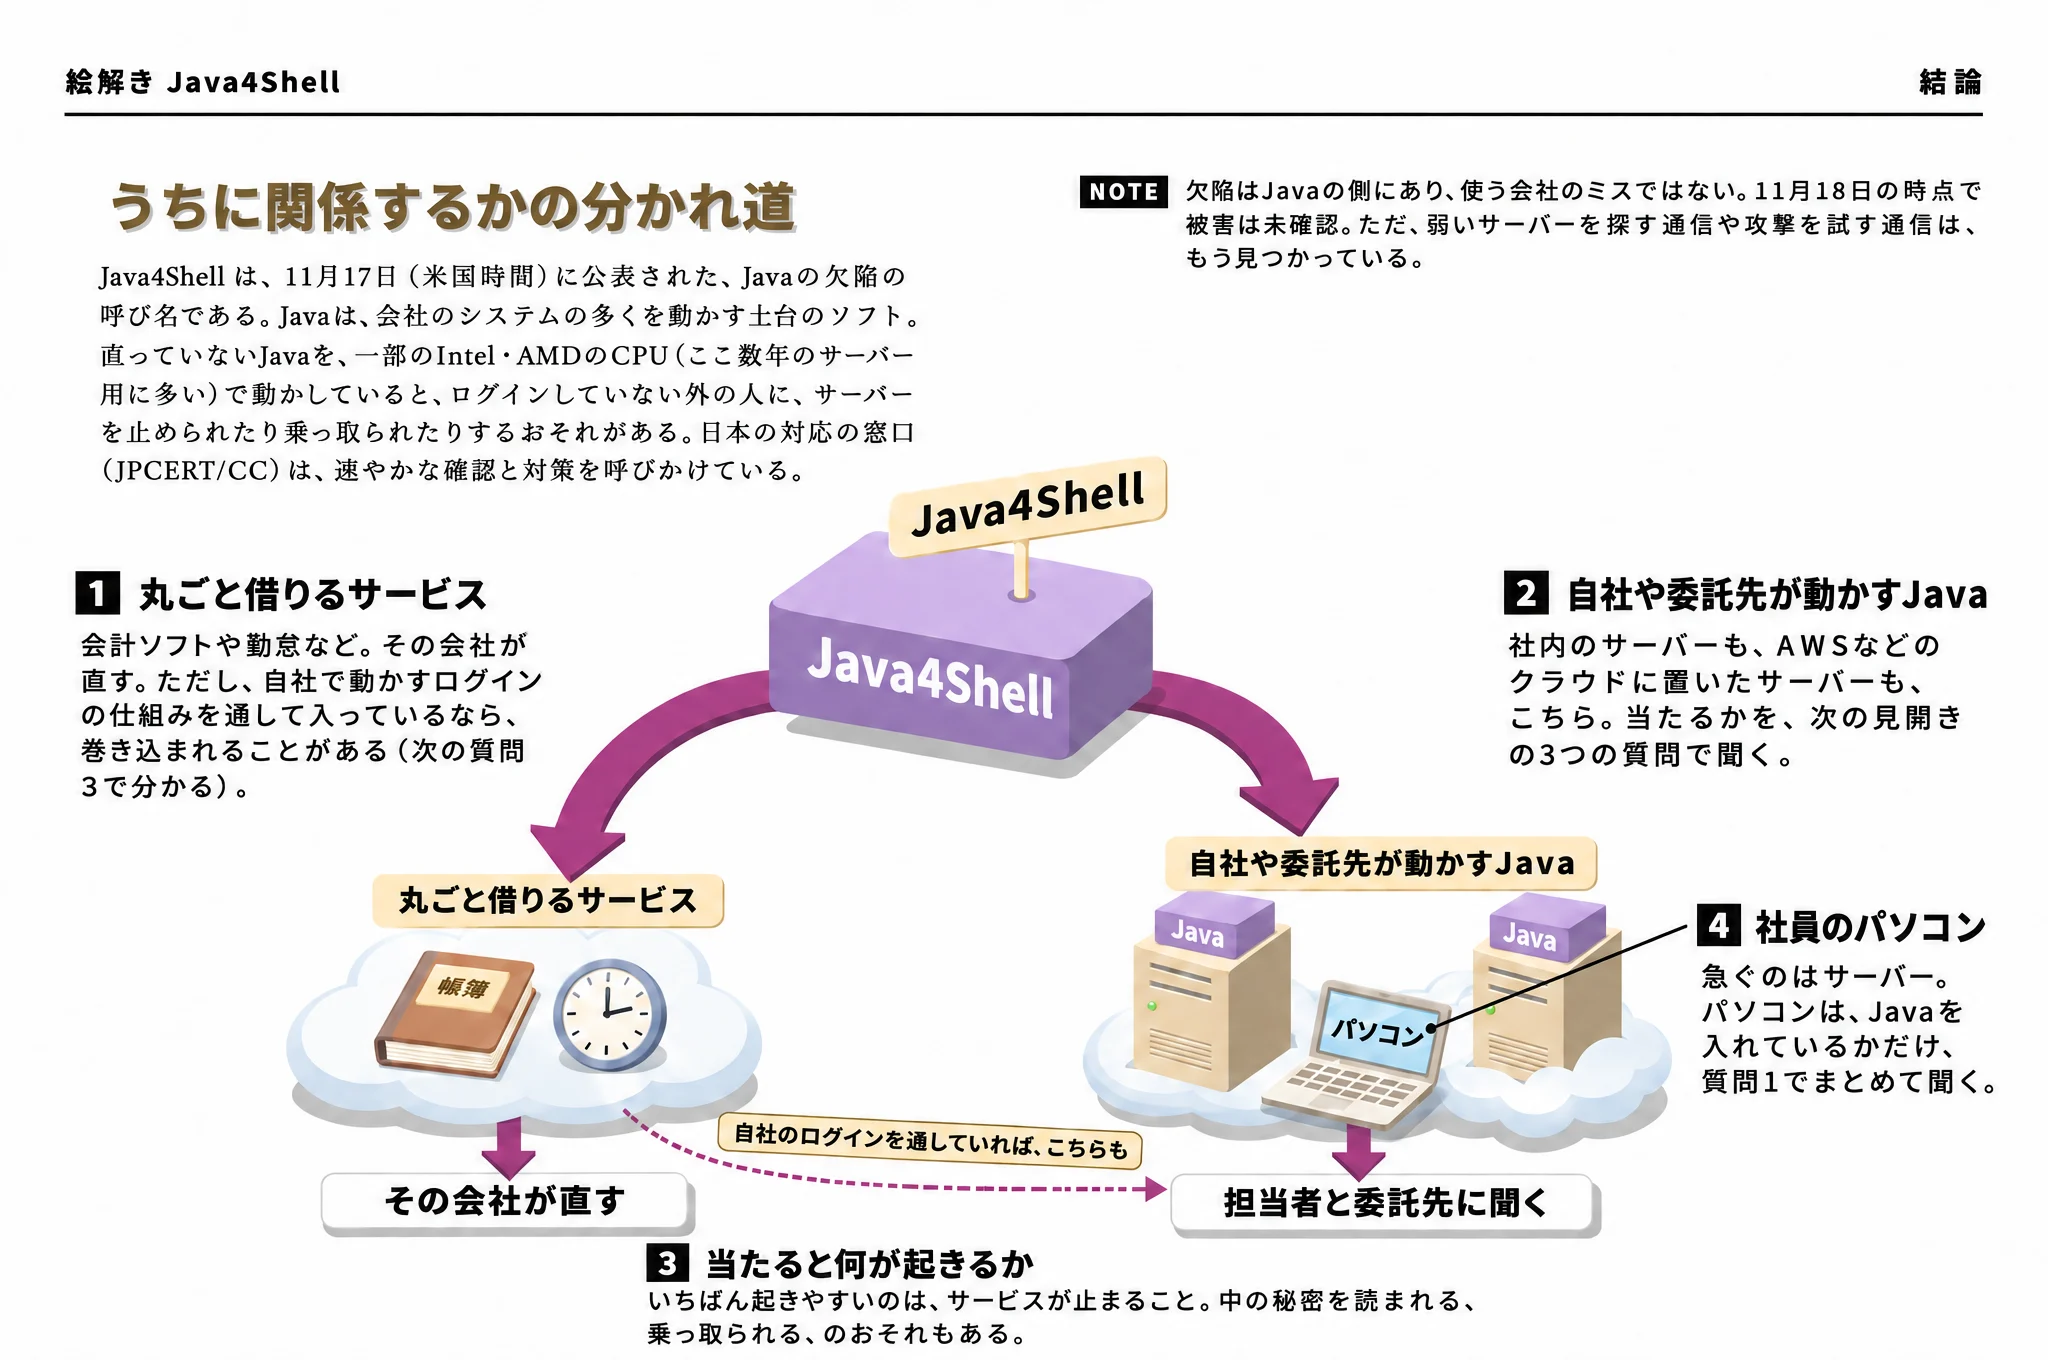
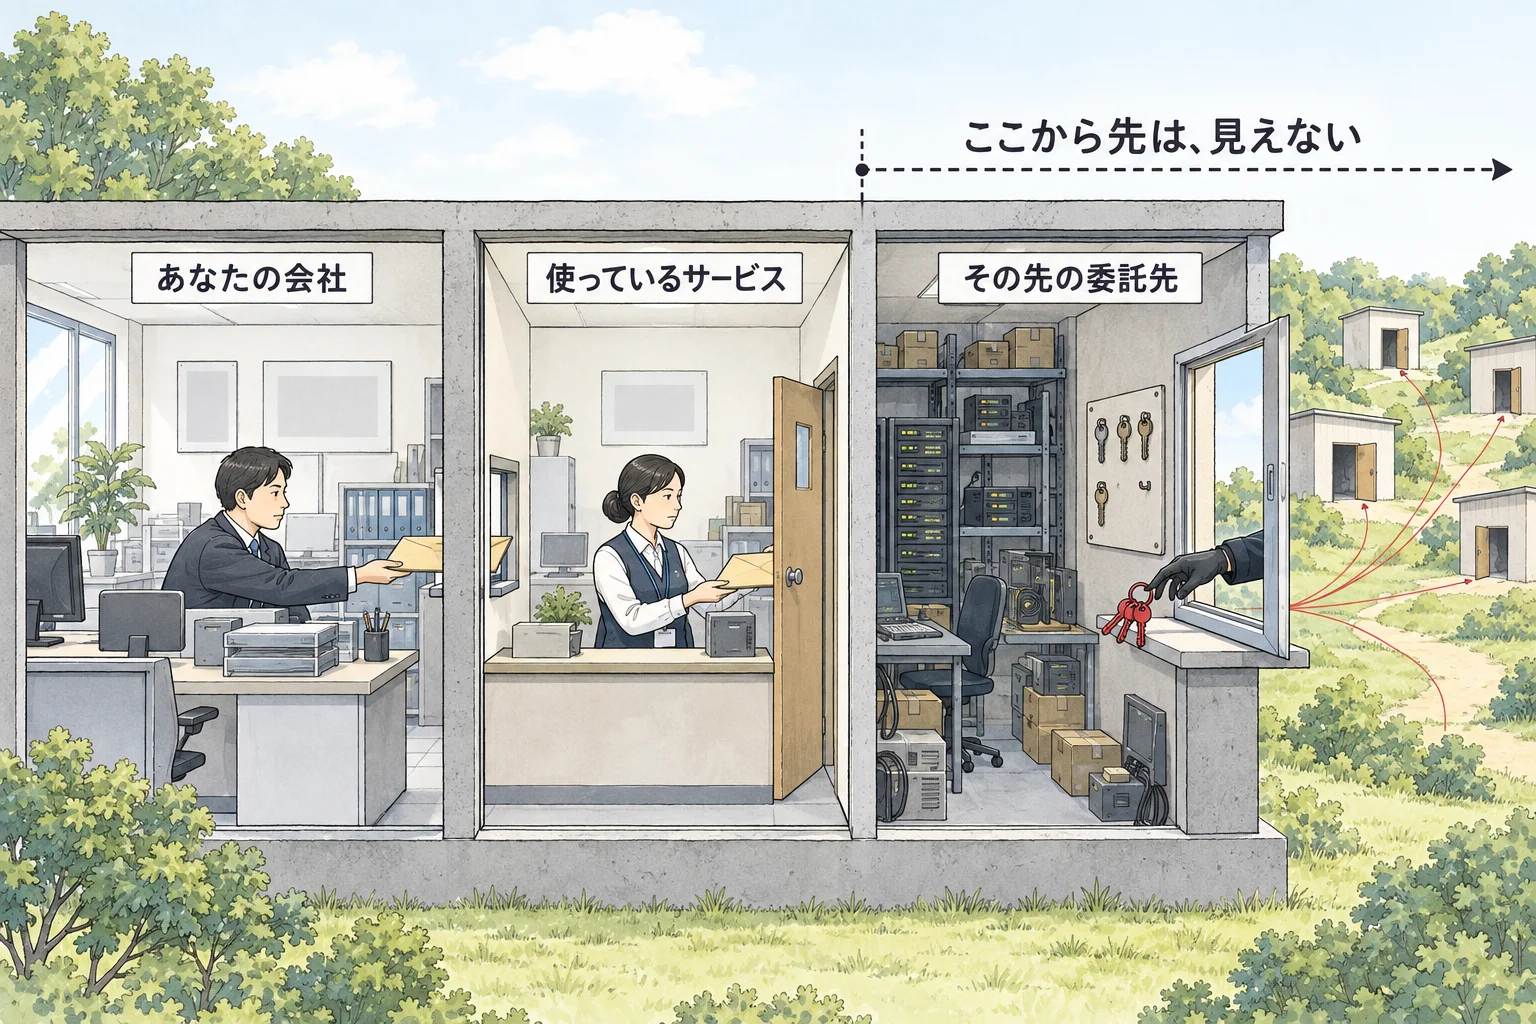
- 1丸ごと借りるサービス:会計ソフトや勤怠など。その会社が直す。ただし、自社で動かすログインの仕組みを通して入っているなら、巻き込まれることがある(次の質問3で分かる)。
- 2自社や委託先が動かすJava:社内のサーバーも、AWSなどのクラウドに置いたサーバーも、こちら。当たるかを、次の見開きの3つの質問で聞く。
- 3当たると何が起きるか:いちばん起きやすいのは、サービスが止まること。中の秘密を読まれる、乗っ取られる、のおそれもある。
- 4社員のパソコン:急ぐのはサーバー。パソコンは、Javaを入れているかだけ、質問1でまとめて聞く。
NOTE 欠陥はJavaの側にあり、使う会社のミスではない。11月18日の時点で被害は未確認。ただ、弱いサーバーを探す通信や攻撃を試す通信は、もう見つかっている。
02責任者が担当者と委託先に聞くこと
責任者が自分で調べる必要はない。今週のうちに、社内の担当者と委託先に次の3つを聞き、一覧で返してもらう。型や製品の名前は、そのまま読み上げればよい。借りているサービスと、ソフトを買った先のお知らせも見てもらう。
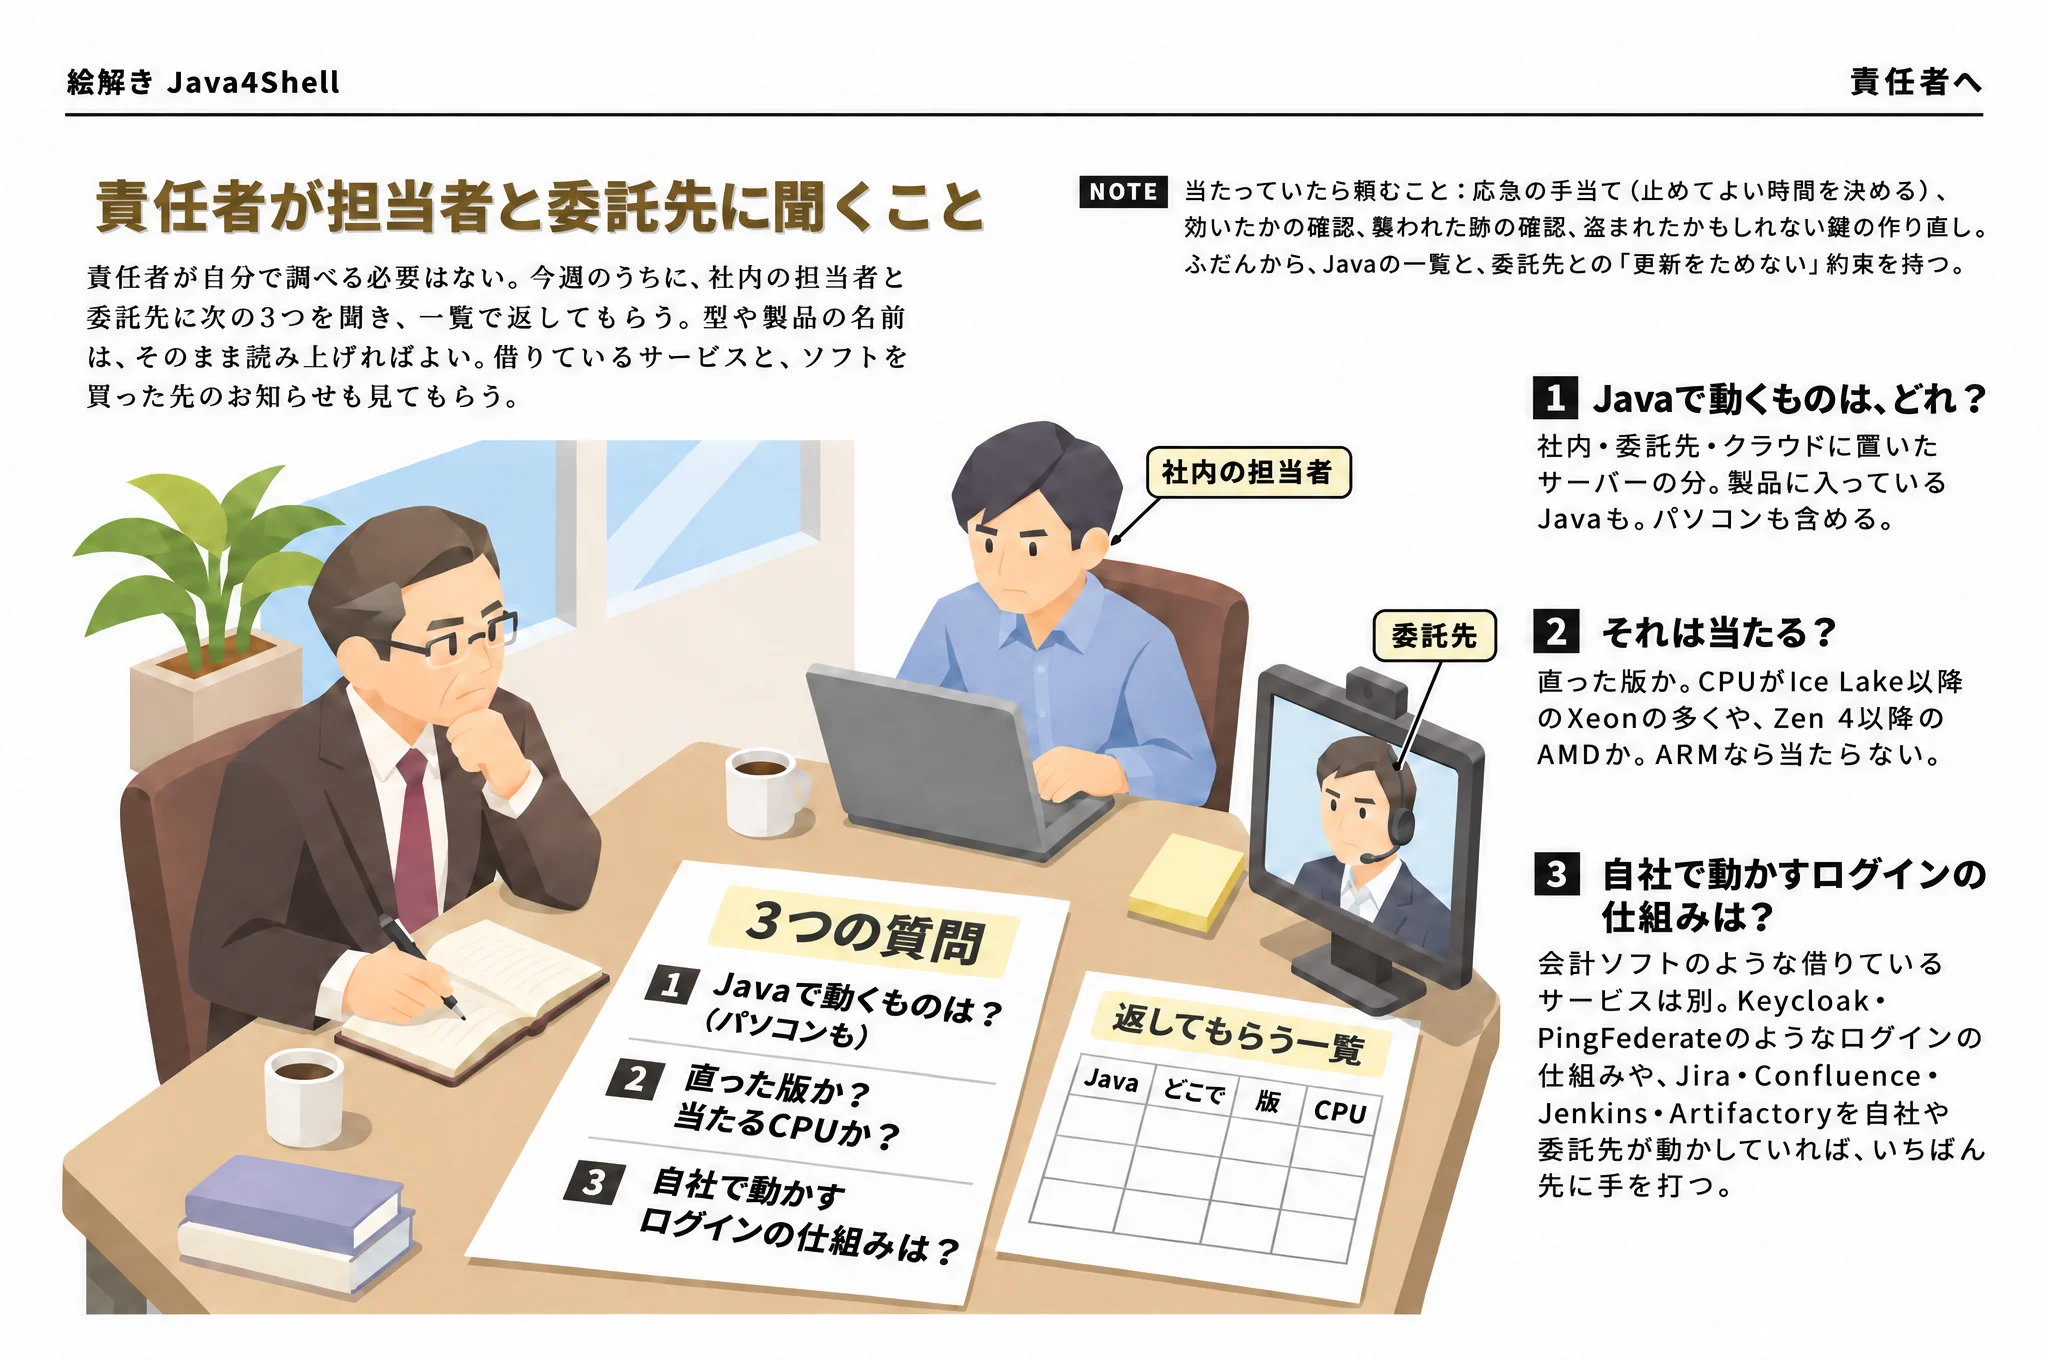
- 1Javaで動くものは、どれ?:社内・委託先・クラウドに置いたサーバーの分。製品に入っているJavaも。パソコンも含める。
- 2それは当たる?:直った版か。CPUがIce Lake以降のXeonの多くや、Zen 4以降のAMDか。ARMなら当たらない。
- 3自社で動かすログインの仕組みは?:会計ソフトのような借りているサービスは別。Keycloak・PingFederateのようなログインの仕組みや、Jira・Confluence・Jenkins・Artifactoryを自社や委託先が動かしていれば、いちばん先に手を打つ。
NOTE 当たっていたら頼むこと:応急の手当て(止めてよい時間を決める)、効いたかの確認、襲われた跡の確認、盗まれたかもしれない鍵の作り直し。ふだんから、Javaの一覧と、委託先との「更新をためない」約束を持つ。
03当たるサーバーが決まる仕組み
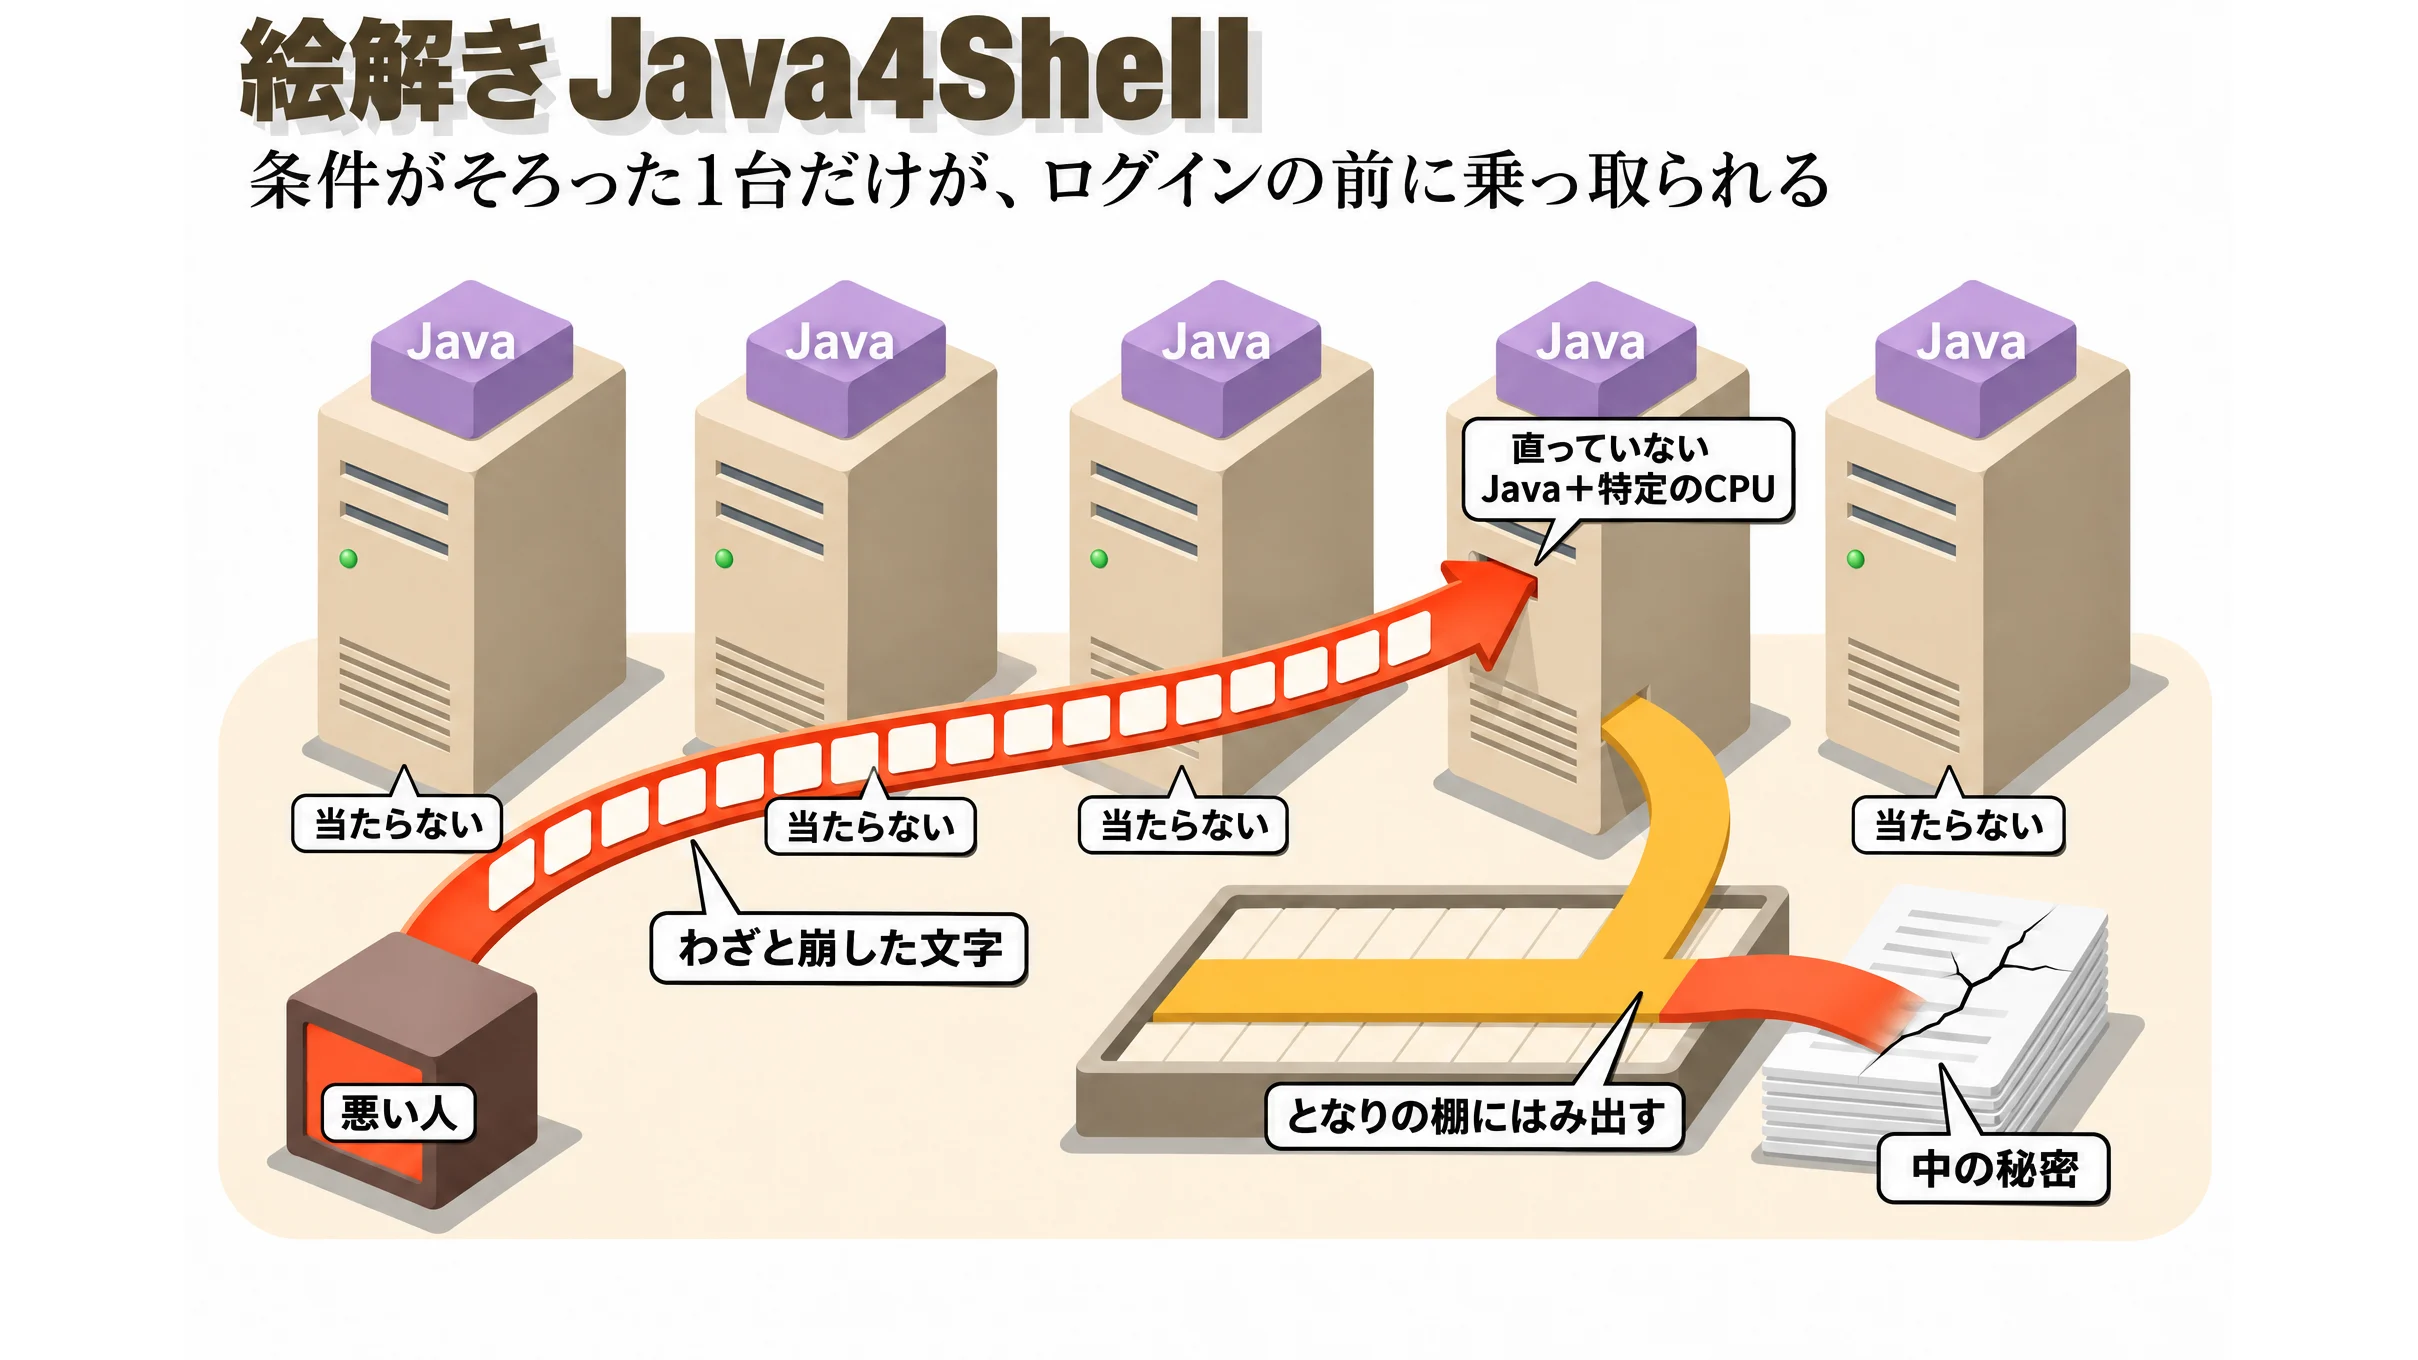
当たるのは、版が17以降の直っていないJavaを、特定の機能を持つIntel・AMDのCPUで動かしているサーバーである。この2つがそろえば、特に設定を変えていない限り当たる。ARMという別の種類のCPUなら当たらない。
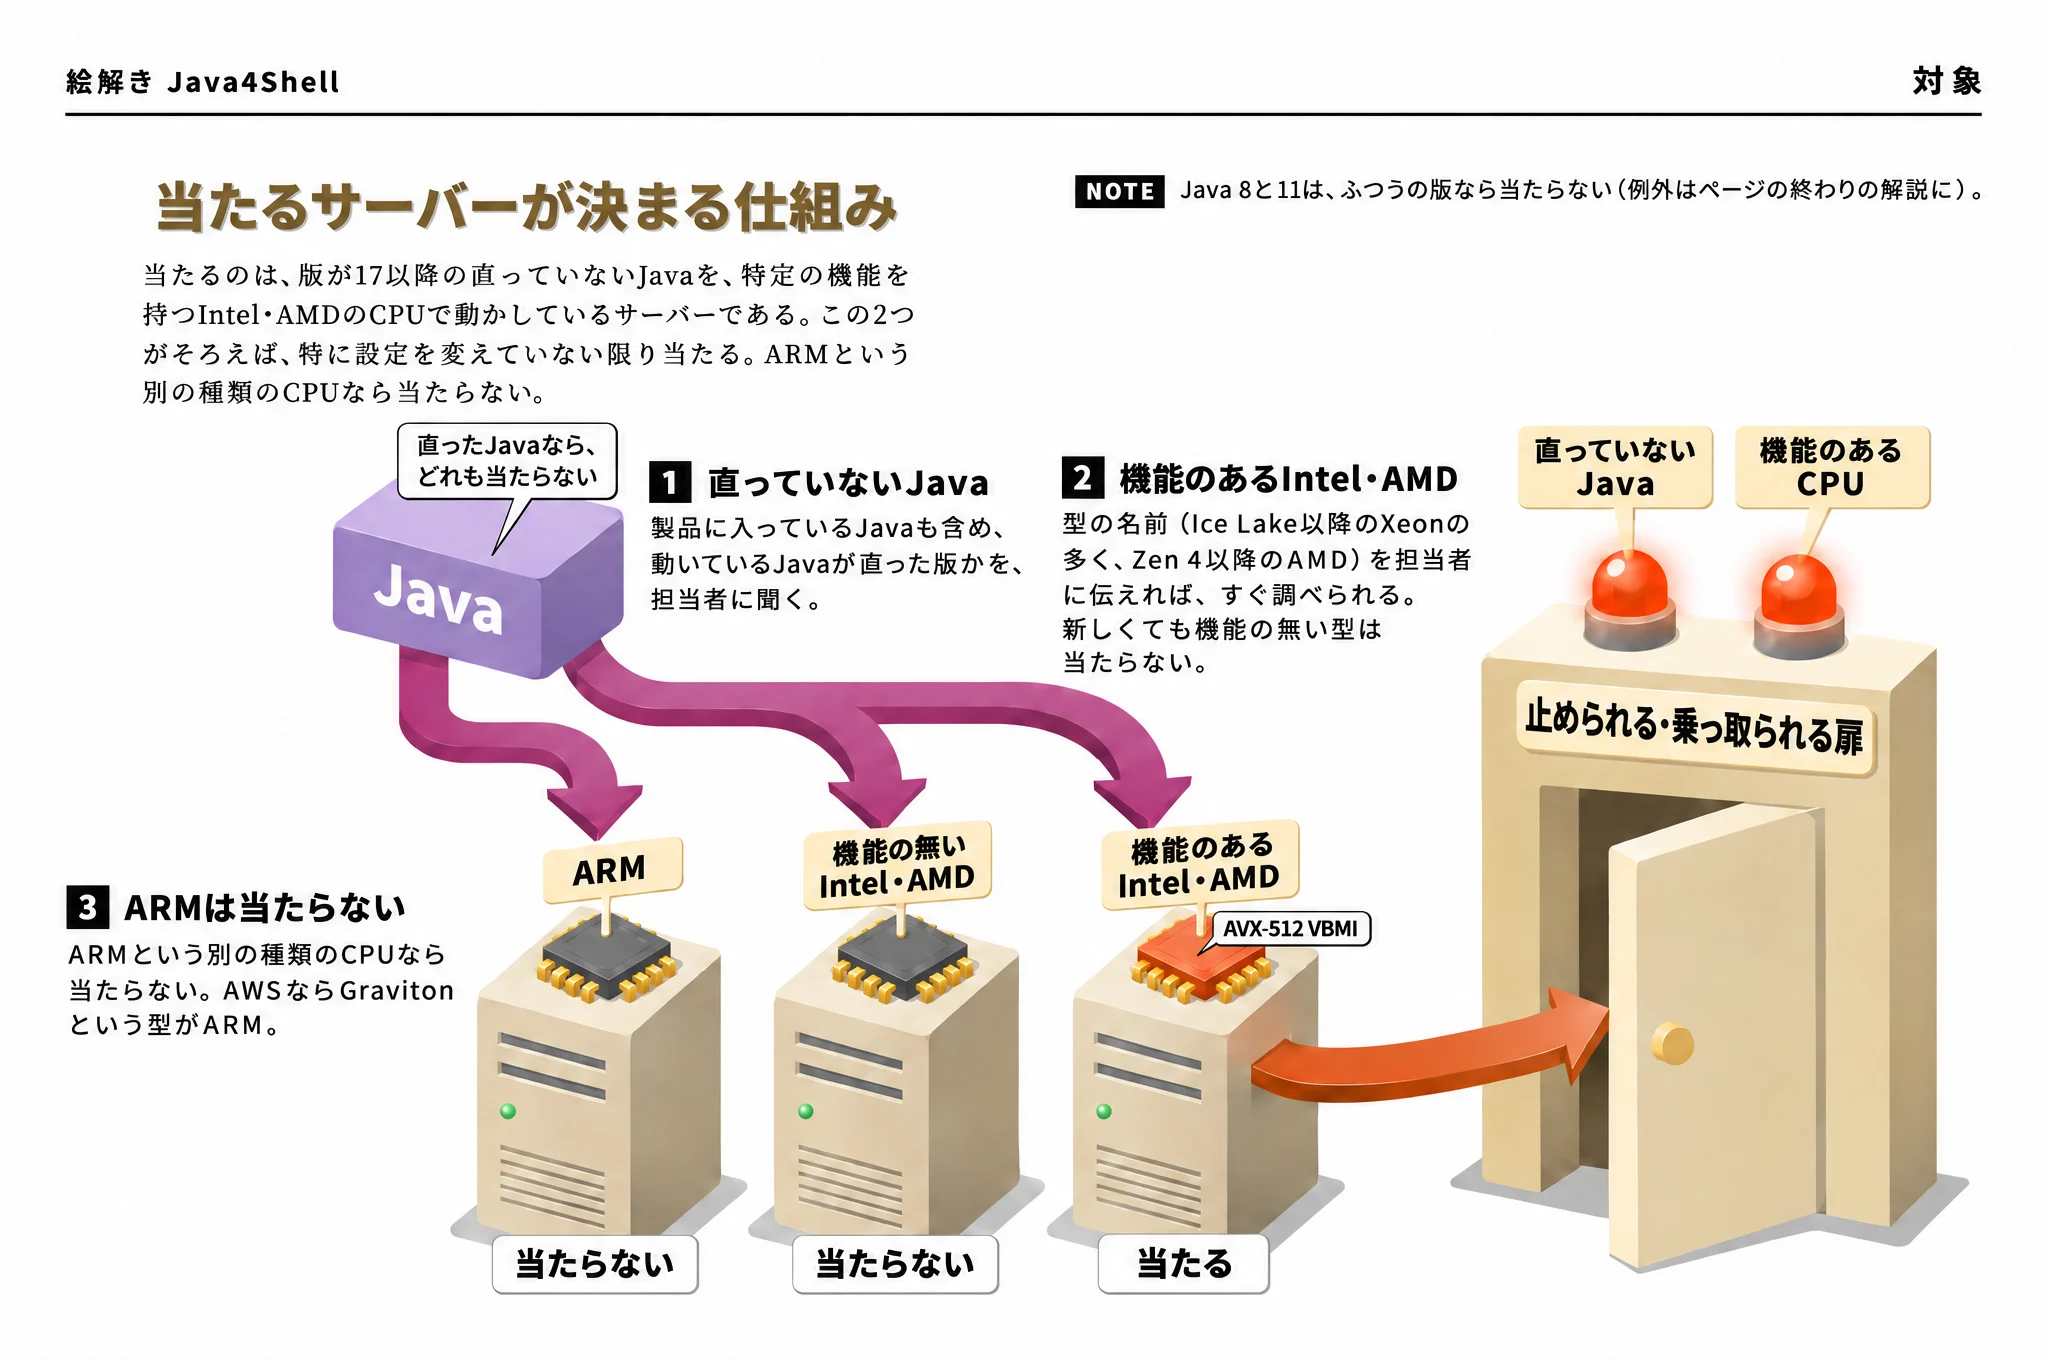
- 1直っていないJava:製品に入っているJavaも含め、動いているJavaが直った版かを、担当者に聞く。
- 2機能のあるIntel・AMD:型の名前(Ice Lake以降のXeonの多く、Zen 4以降のAMD)を担当者に伝えれば、すぐ調べられる。新しくても機能の無い型は当たらない。
- 3ARMは当たらない:ARMという別の種類のCPUなら当たらない。AWSならGravitonという型がARM。
NOTE Java 8と11は、ふつうの版なら当たらない(例外はページの終わりの解説に)。
04ログインの前に読まれる仕組み
Javaで動くサーバーの中には、外から届いたデータを、相手がログインしているかを確かめる前に開けて読むものがある。研究者は、Keycloak・Jira・Confluence・Jenkins・Artifactory・PingFederateの6つの製品で、ログインの前に届くことを示した。
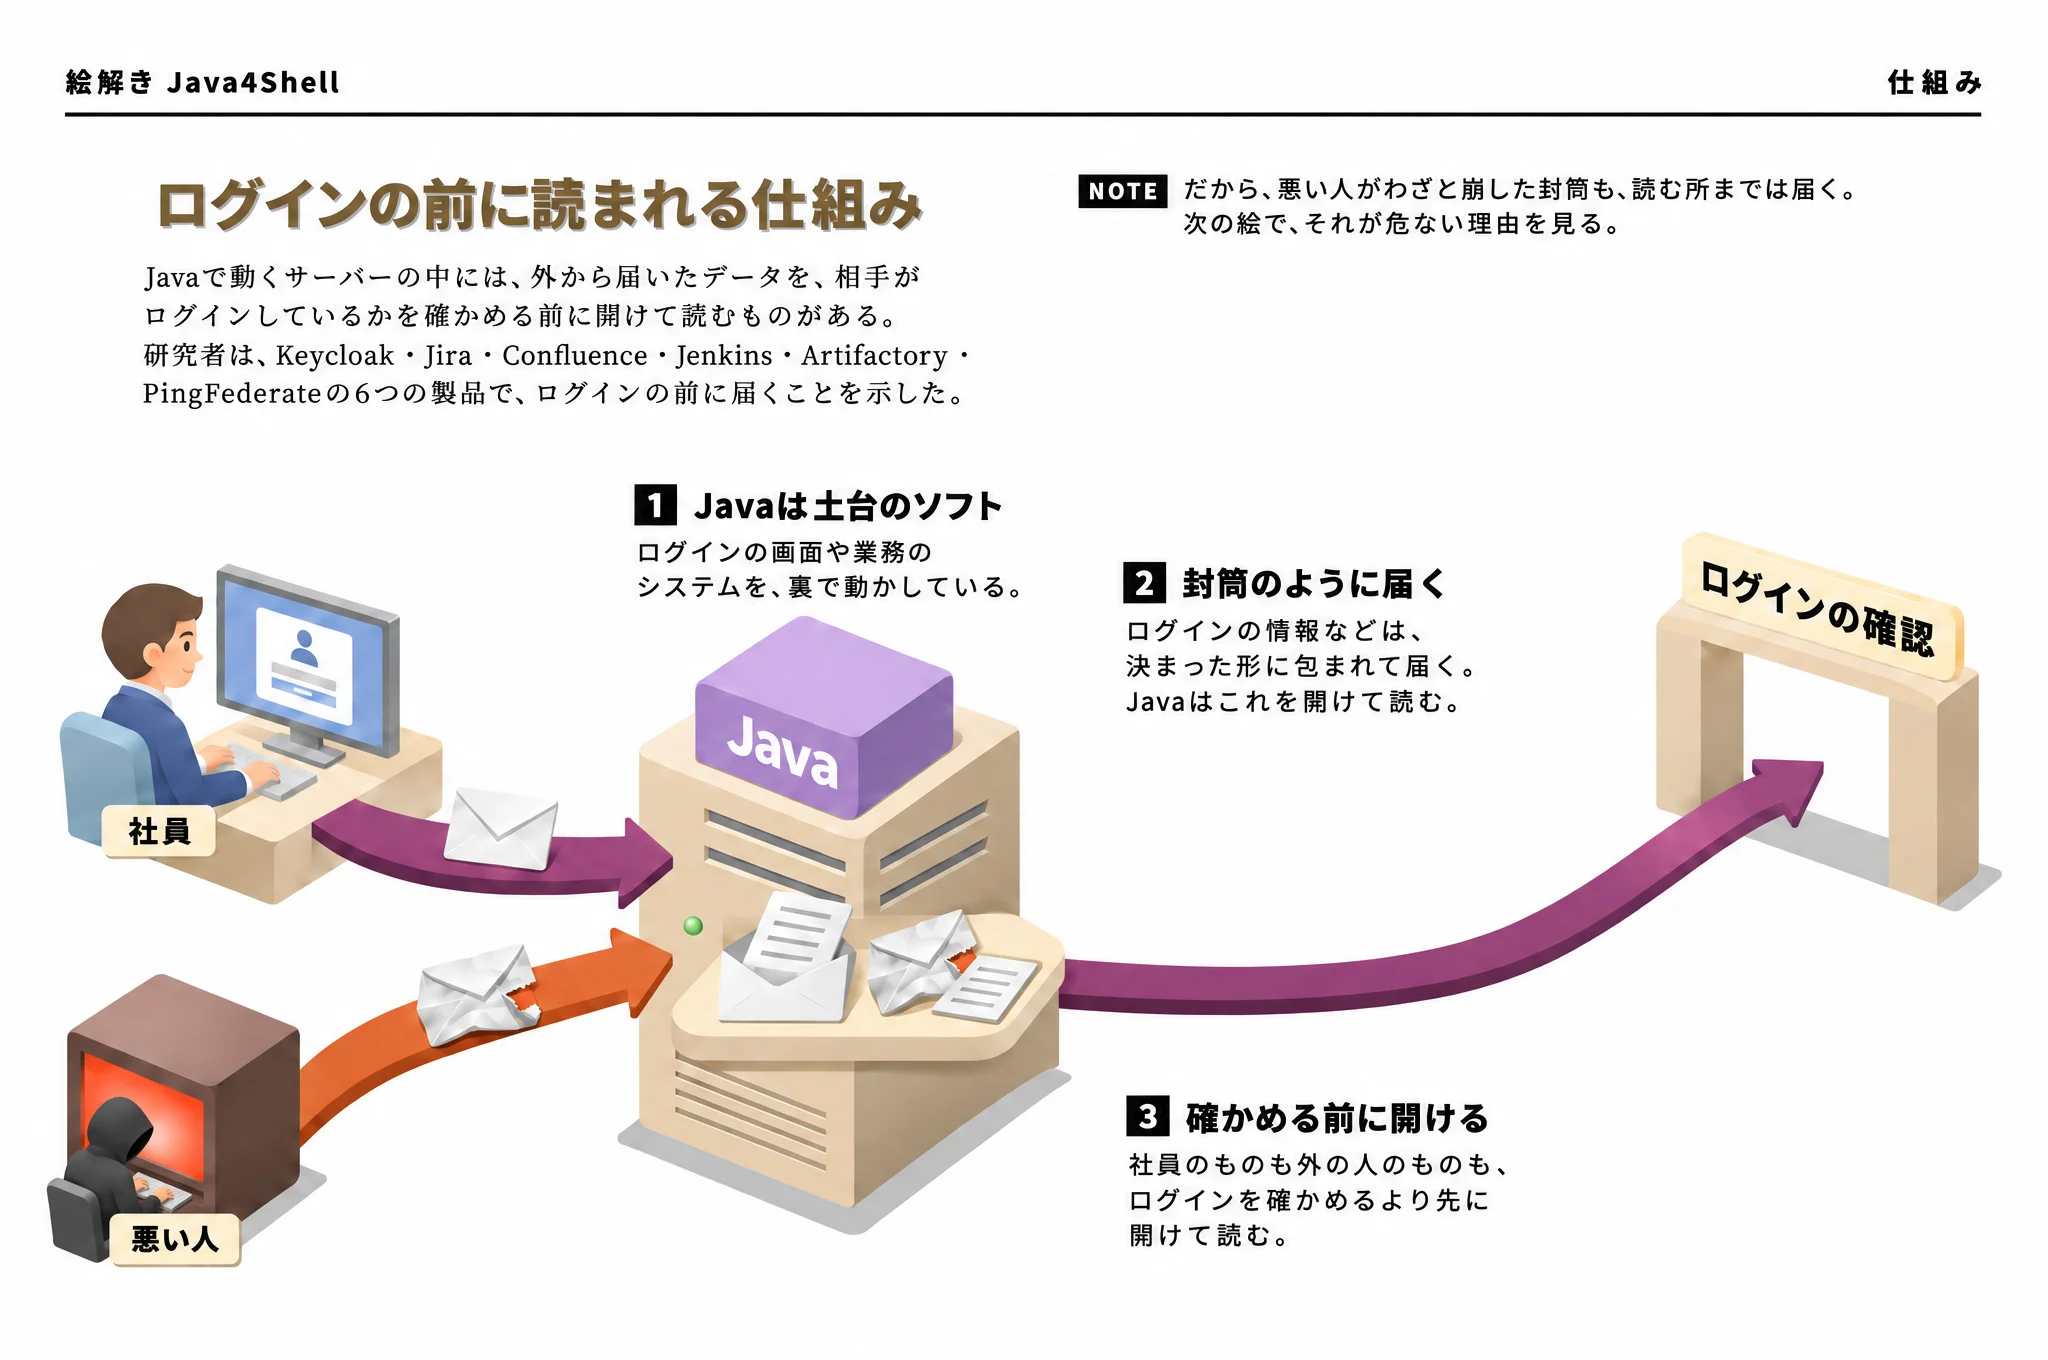
- 1Javaは土台のソフト:ログインの画面や業務のシステムを、裏で動かしている。
- 2封筒のように届く:ログインの情報などは、決まった形に包まれて届く。Javaはこれを開けて読む。
- 3確かめる前に開ける:社員のものも外の人のものも、ログインを確かめるより先に開けて読む。
NOTE だから、悪い人がわざと崩した封筒も、読む所までは届く。次の絵で、それが危ない理由を見る。
05となりの棚にはみ出す仕組み
Javaは、届いた包み(決まった形の文字。担当者向けの名前はBase64)をほどいて中身を取り出し、決まった大きさの棚に入れる。一部のCPUでは、ここを速く済ませる近道が使われる。その近道に、最後の数文字の数え方の誤りがあった。
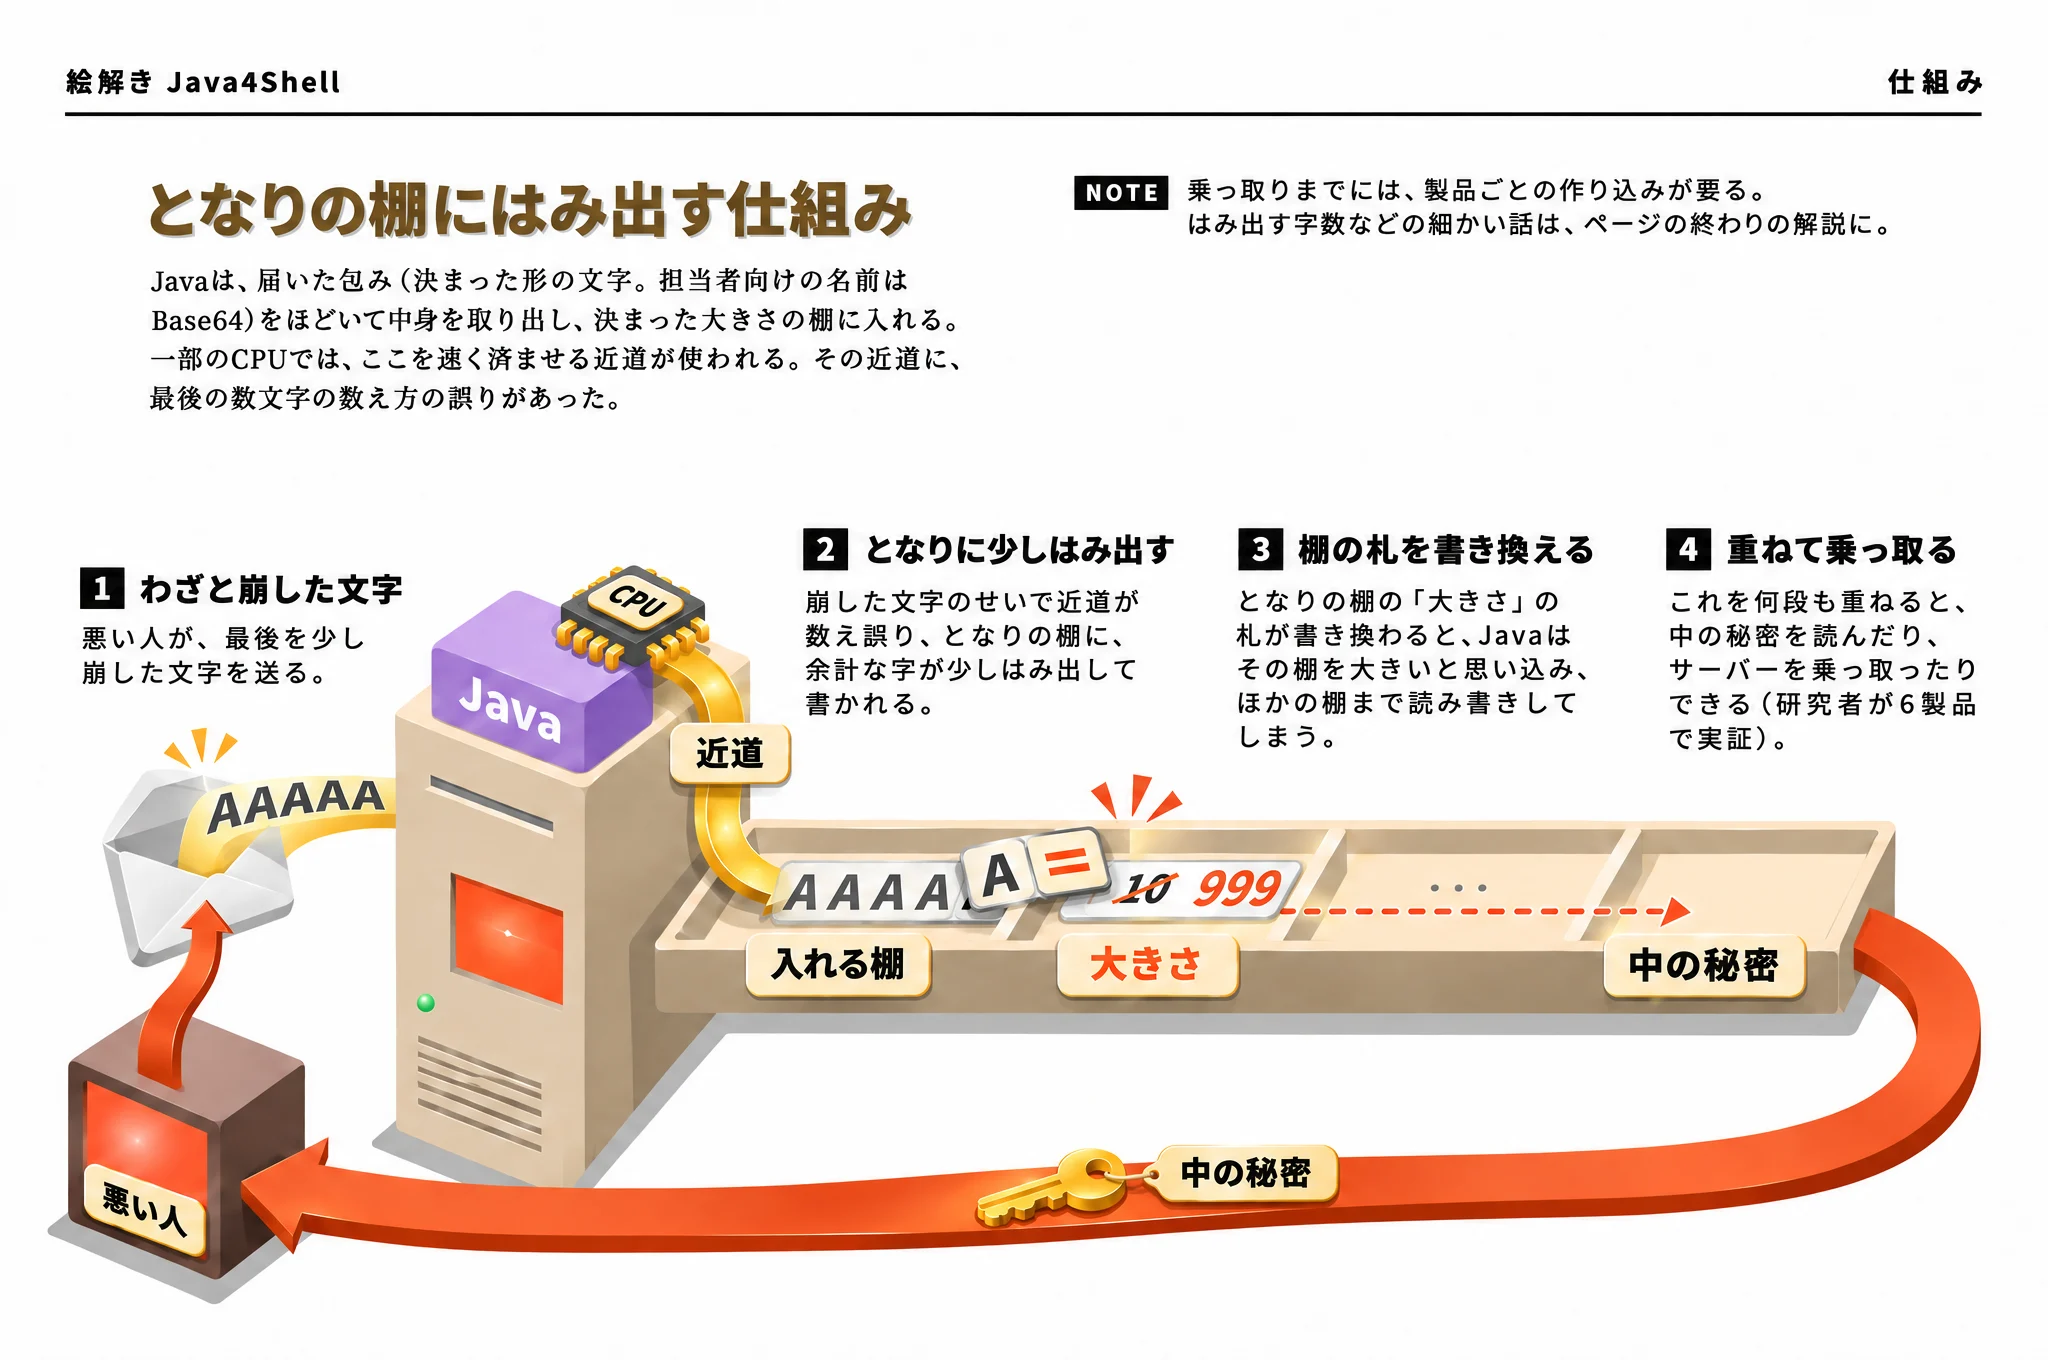
- 1わざと崩した文字:悪い人が、最後を少し崩した文字を送る。
- 2となりに少しはみ出す:崩した文字のせいで近道が数え誤り、となりの棚に、余計な字が少しはみ出して書かれる。
- 3棚の札を書き換える:となりの棚の「大きさ」の札が書き換わると、Javaはその棚を大きいと思い込み、ほかの棚まで読み書きしてしまう。
- 4重ねて乗っ取る:これを何段も重ねると、中の秘密を読んだり、サーバーを乗っ取ったりできる(研究者が6製品で実証)。
NOTE 乗っ取りまでには、製品ごとの作り込みが要る。はみ出す字数などの細かい話は、ページの終わりの解説に。
06ログインの判子を盗まれる仕組み
社員が一度ログインすれば、メールも社内のシステムも使える。この「まとめてログインする仕組み」を、Javaで動くソフト(Keycloakなど)で、自社や委託先が動かしていることがある。そこで判子を押した通行証を、各サービスは信じて扉を開ける。
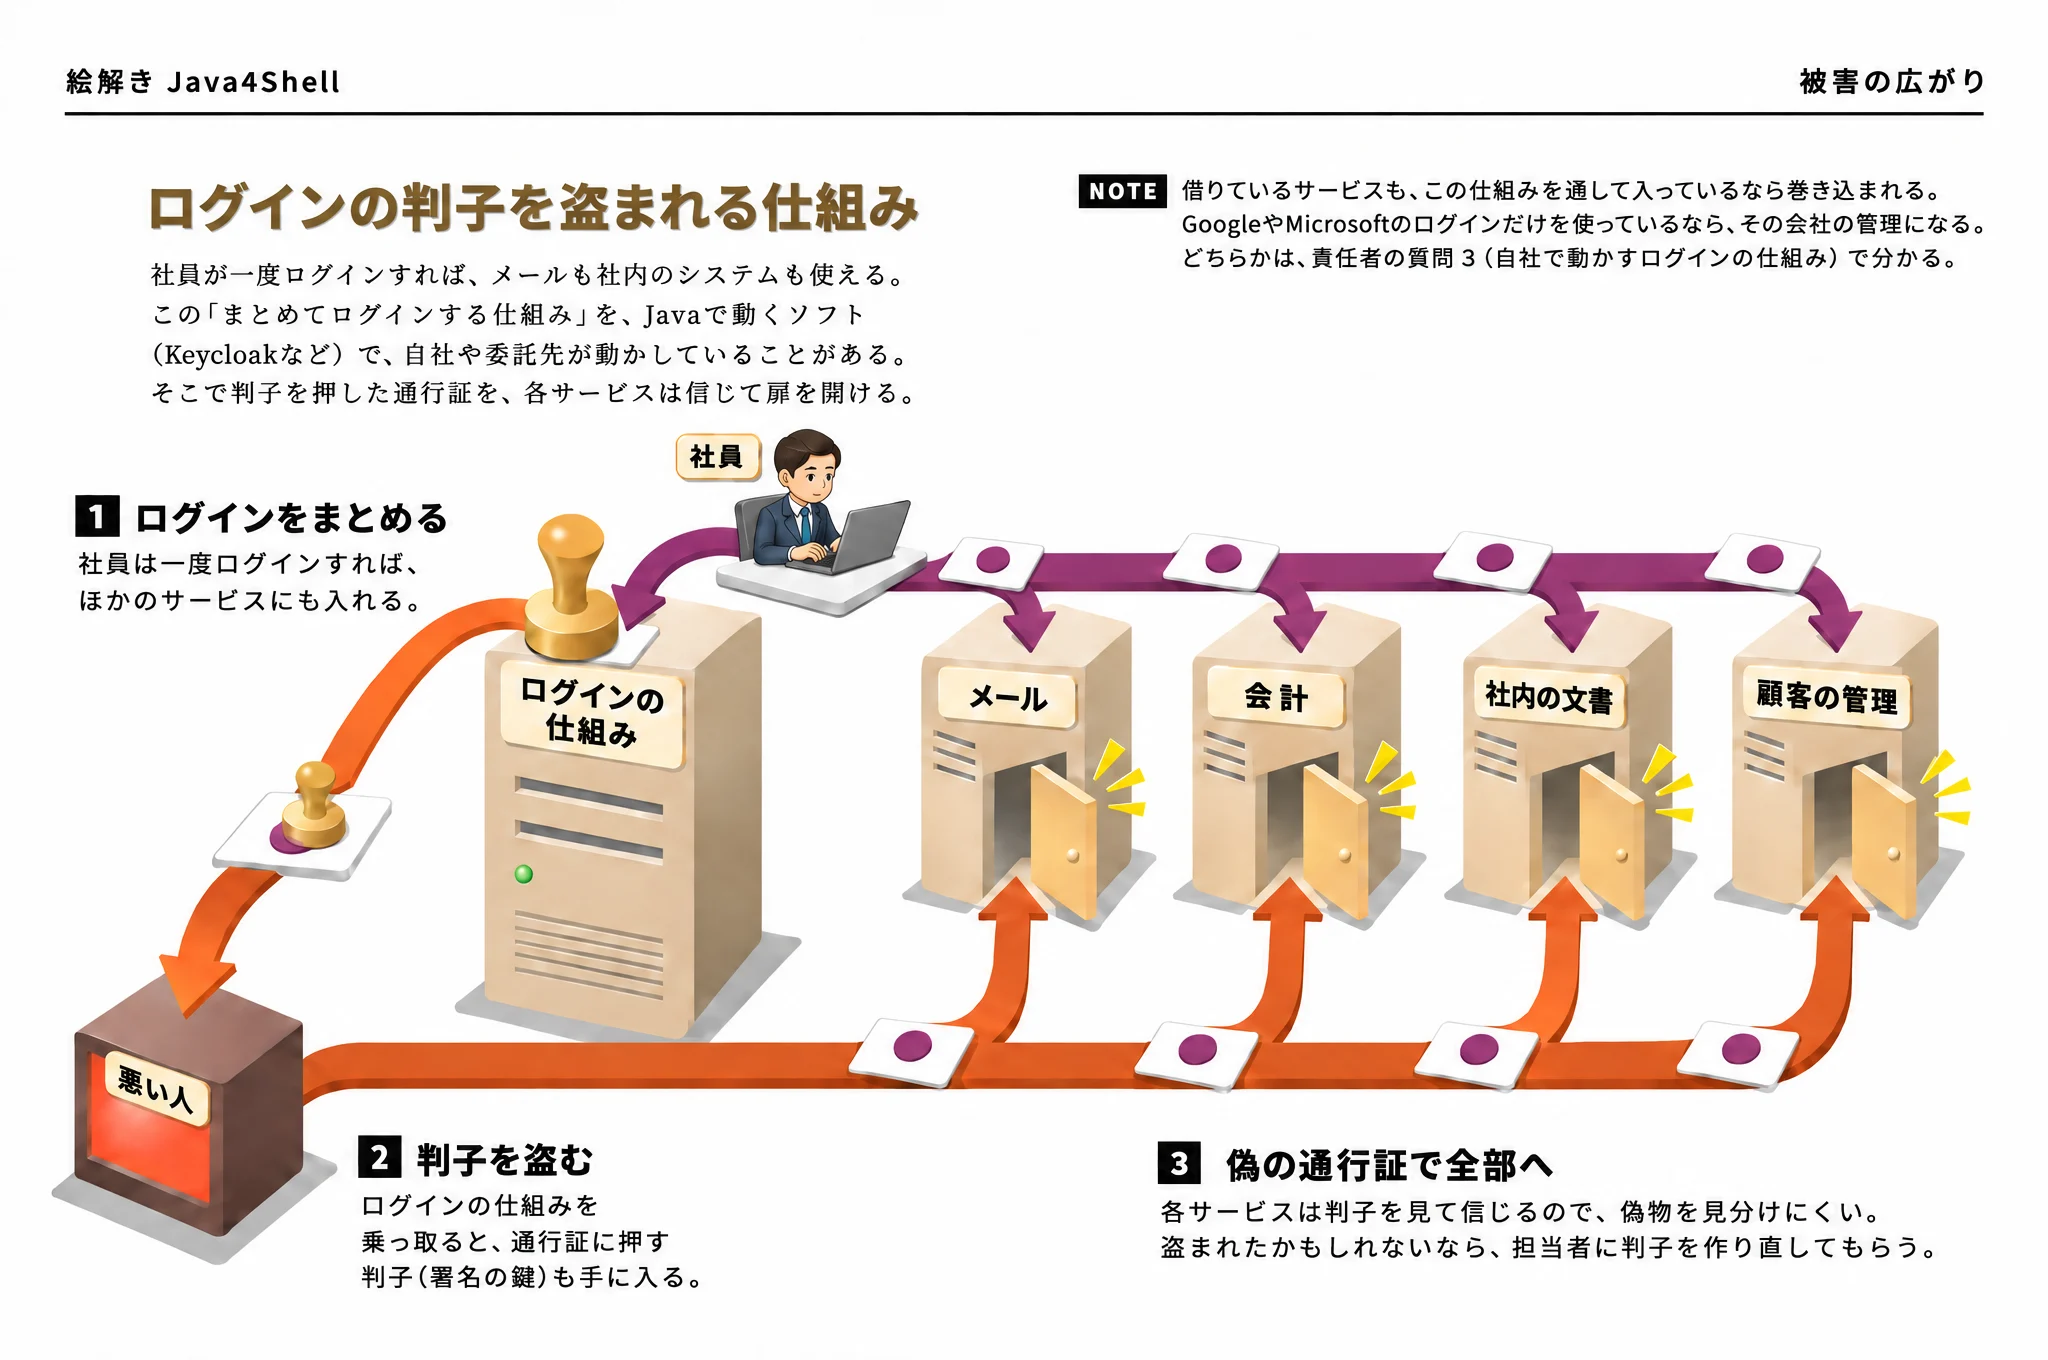
- 1ログインをまとめる:社員は一度ログインすれば、ほかのサービスにも入れる。
- 2判子を盗む:ログインの仕組みを乗っ取ると、通行証に押す判子(署名の鍵)も手に入る。
- 3偽の通行証で全部へ:各サービスは判子を見て信じるので、偽物を見分けにくい。盗まれたかもしれないなら、担当者に判子を作り直してもらう。
NOTE 借りているサービスも、この仕組みを通して入っているなら巻き込まれる。GoogleやMicrosoftのログインだけを使っているなら、その会社の管理になる。どちらかは、責任者の質問3(自社で動かすログインの仕組み)で分かる。
07ソフトの配送路に入られる仕組み
ソフトを作って配る会社では、組み立て(Jenkins)と倉庫(Artifactory)を通して、お客さんにソフトを届ける。研究者は、ここでもログインの前の乗っ取りを実証した。システムを委託先に作ってもらっている会社は、受け取る側になる。
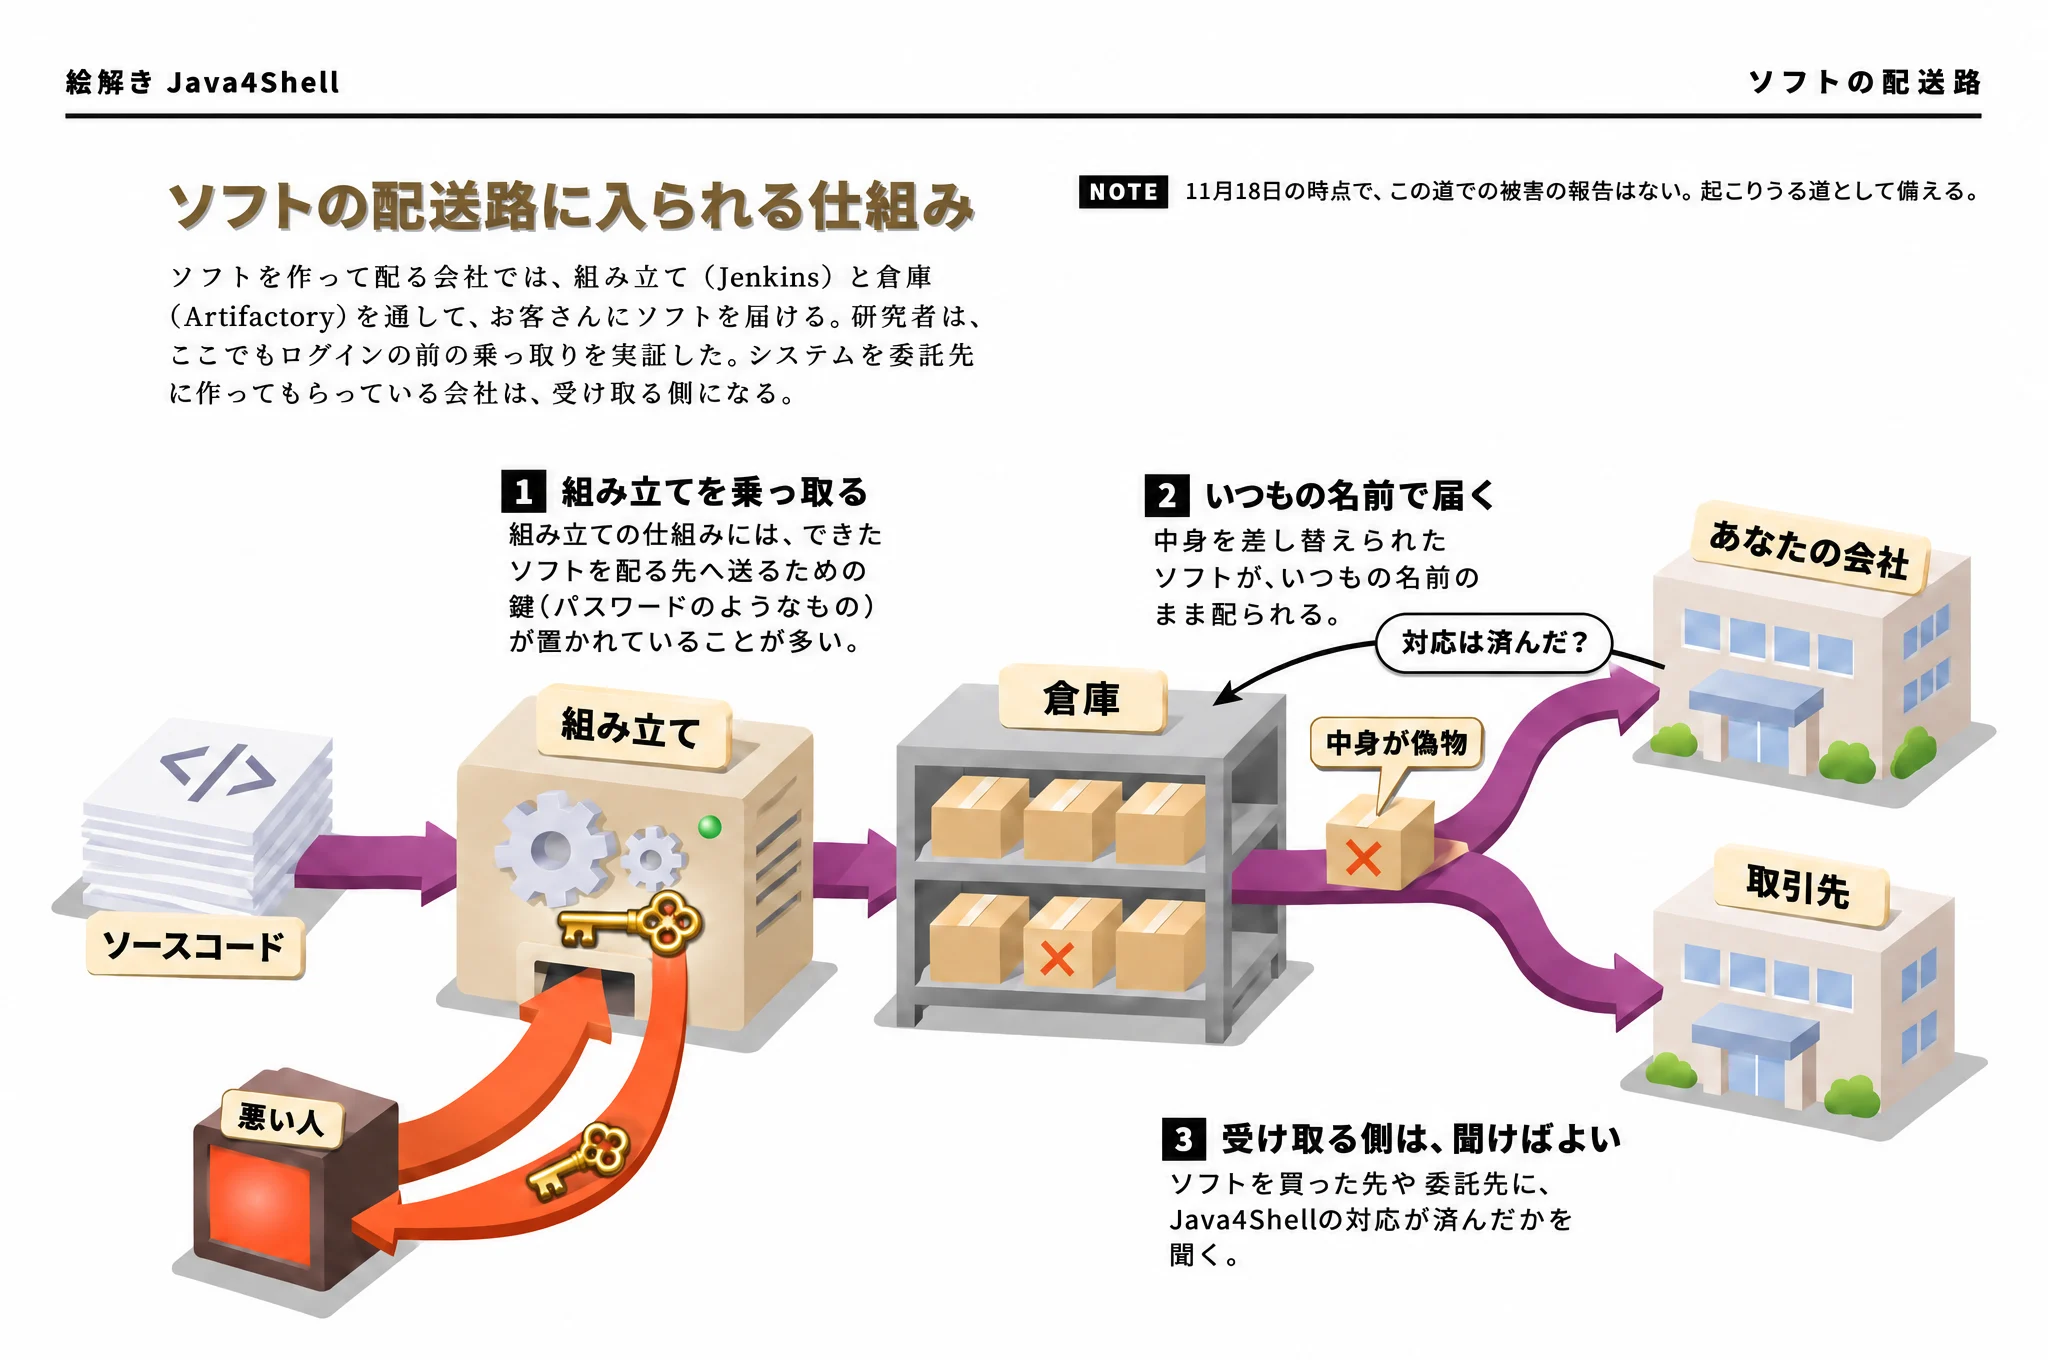
- 1組み立てを乗っ取る:組み立ての仕組みには、できたソフトを配る先へ送るための鍵(パスワードのようなもの)が置かれていることが多い。
- 2いつもの名前で届く:中身を差し替えられたソフトが、いつもの名前のまま配られる。
- 3受け取る側は、聞けばよい:ソフトを買った先や委託先に、Java4Shellの対応が済んだかを聞く。
NOTE 11月18日の時点で、この道での被害の報告はない。起こりうる道として備える。
08止めて直す仕組み
担当者がやることは3段。まず、動いているJavaの版とCPUを確かめる。すぐに直せないときは、近道(Base64の高速化)を切って再起動する。そのうえで、直ったJavaに替える。再起動で止まる時間は、責任者と決める。
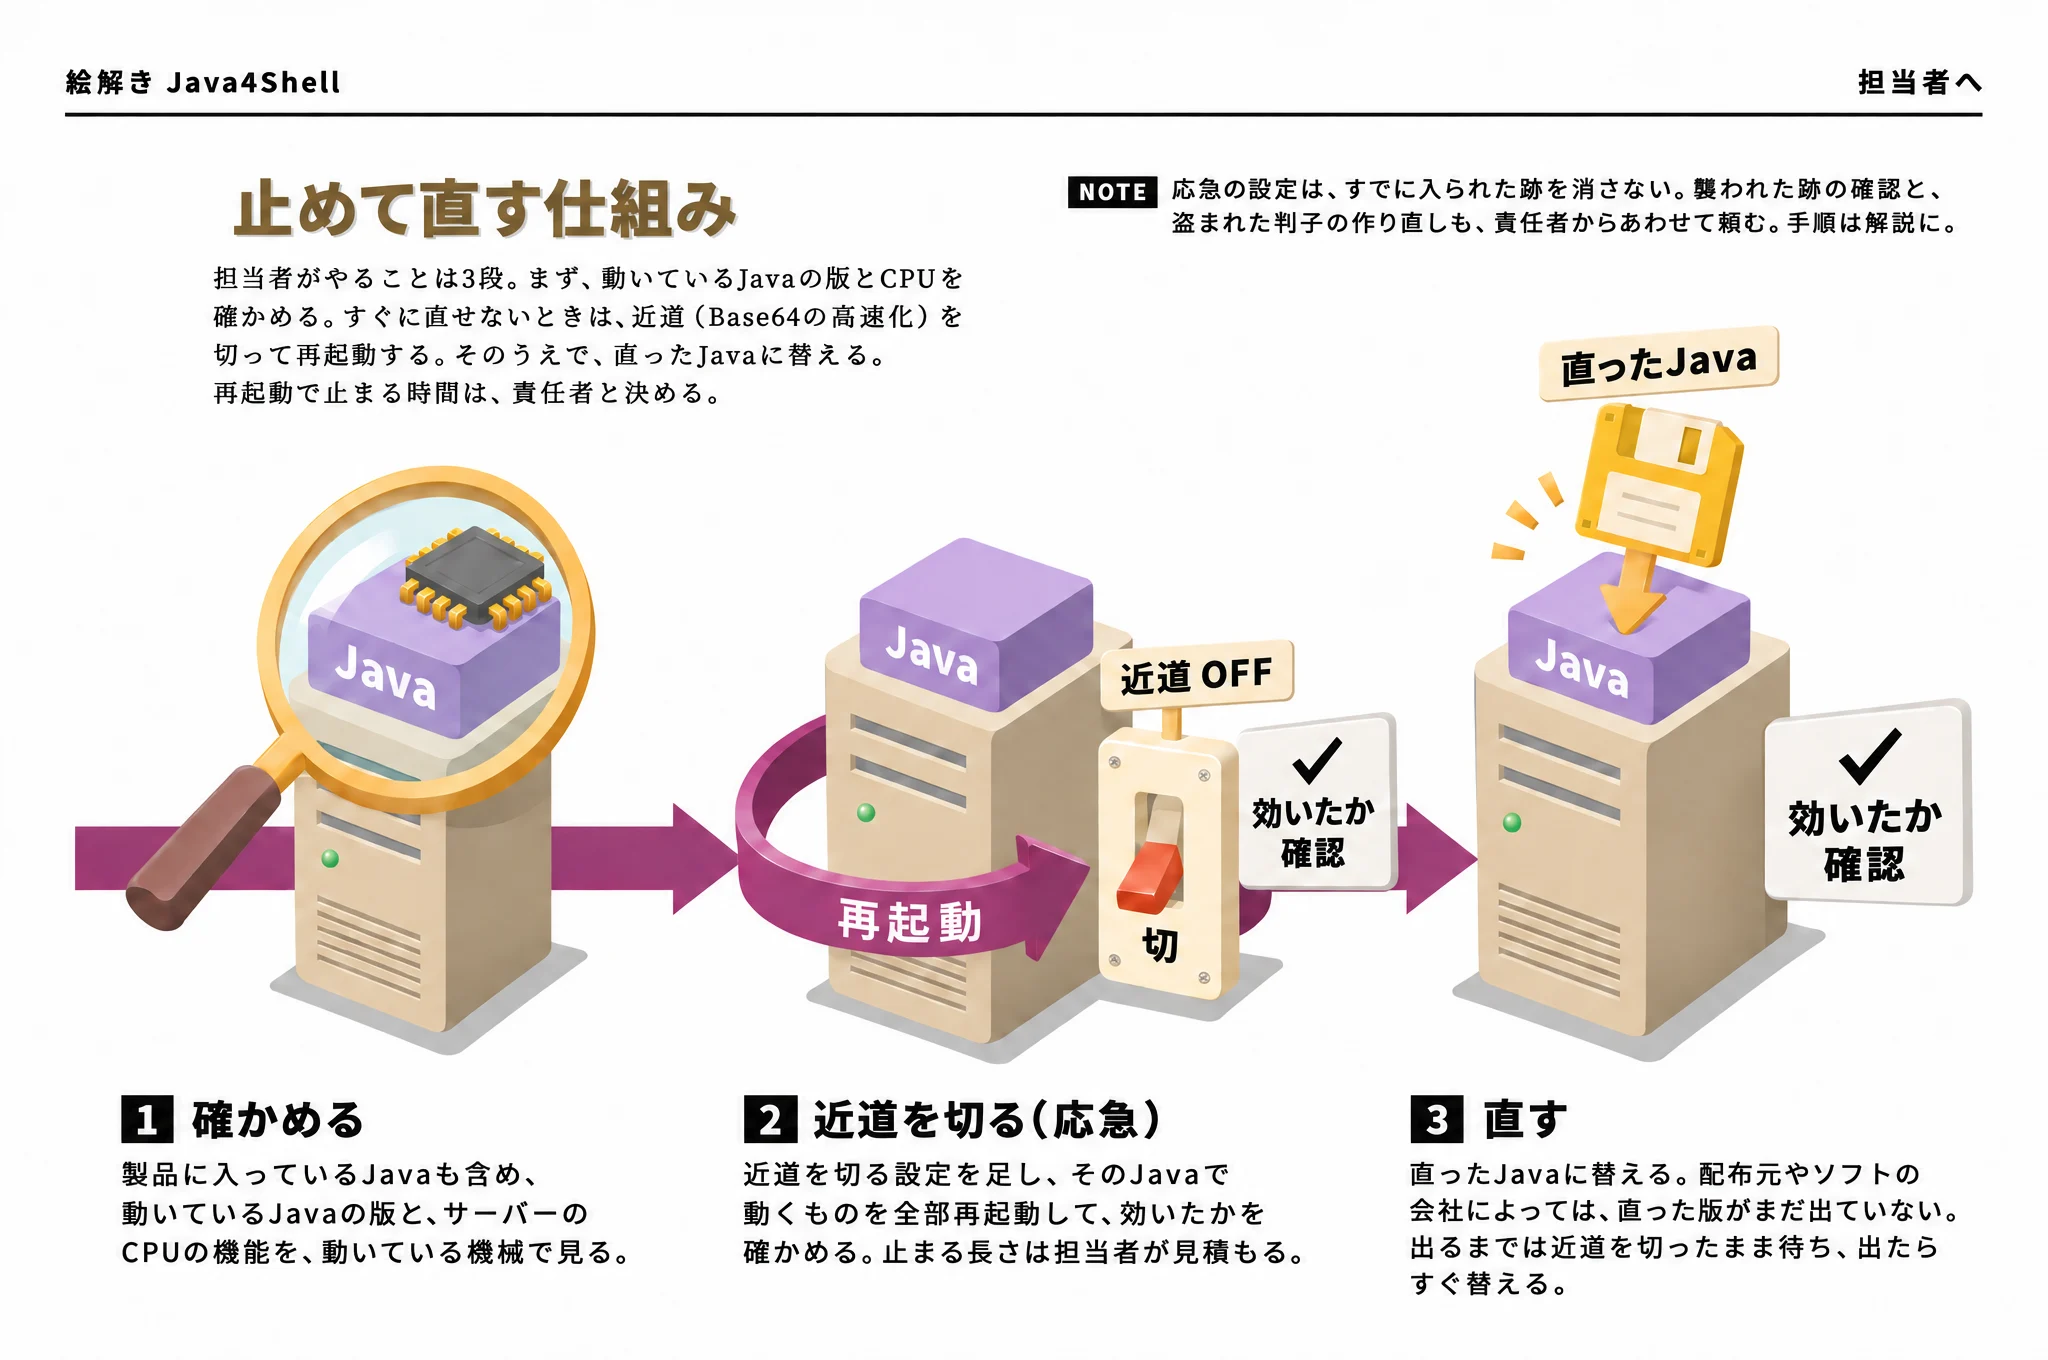
- 1確かめる:製品に入っているJavaも含め、動いているJavaの版と、サーバーのCPUの機能を、動いている機械で見る。
- 2近道を切る(応急):近道を切る設定を足し、そのJavaで動くものを全部再起動して、効いたかを確かめる。止まる長さは担当者が見積もる。
- 3直す:直ったJavaに替える。配布元やソフトの会社によっては、直った版がまだ出ていない。出るまでは近道を切ったまま待ち、出たらすぐ替える。
NOTE 応急の設定は、すでに入られた跡を消さない。襲われた跡の確認と、盗まれた判子の作り直しも、責任者からあわせて頼む。手順は、ページの終わりの解説に。
09AIが穴を見つける仕組み
この欠陥を公表したのは、AIに探させた研究者だった。研究者の発表では、見つけるまで約1時間、攻撃の手順を作るまでさらに2時間、AIの利用料は200ドル未満。実は、この誤りを直す案が9月9日に、Javaの開発者なら誰でも見られる場所に出ていた。しかし見直されないまま、11月4日に閉じられた。
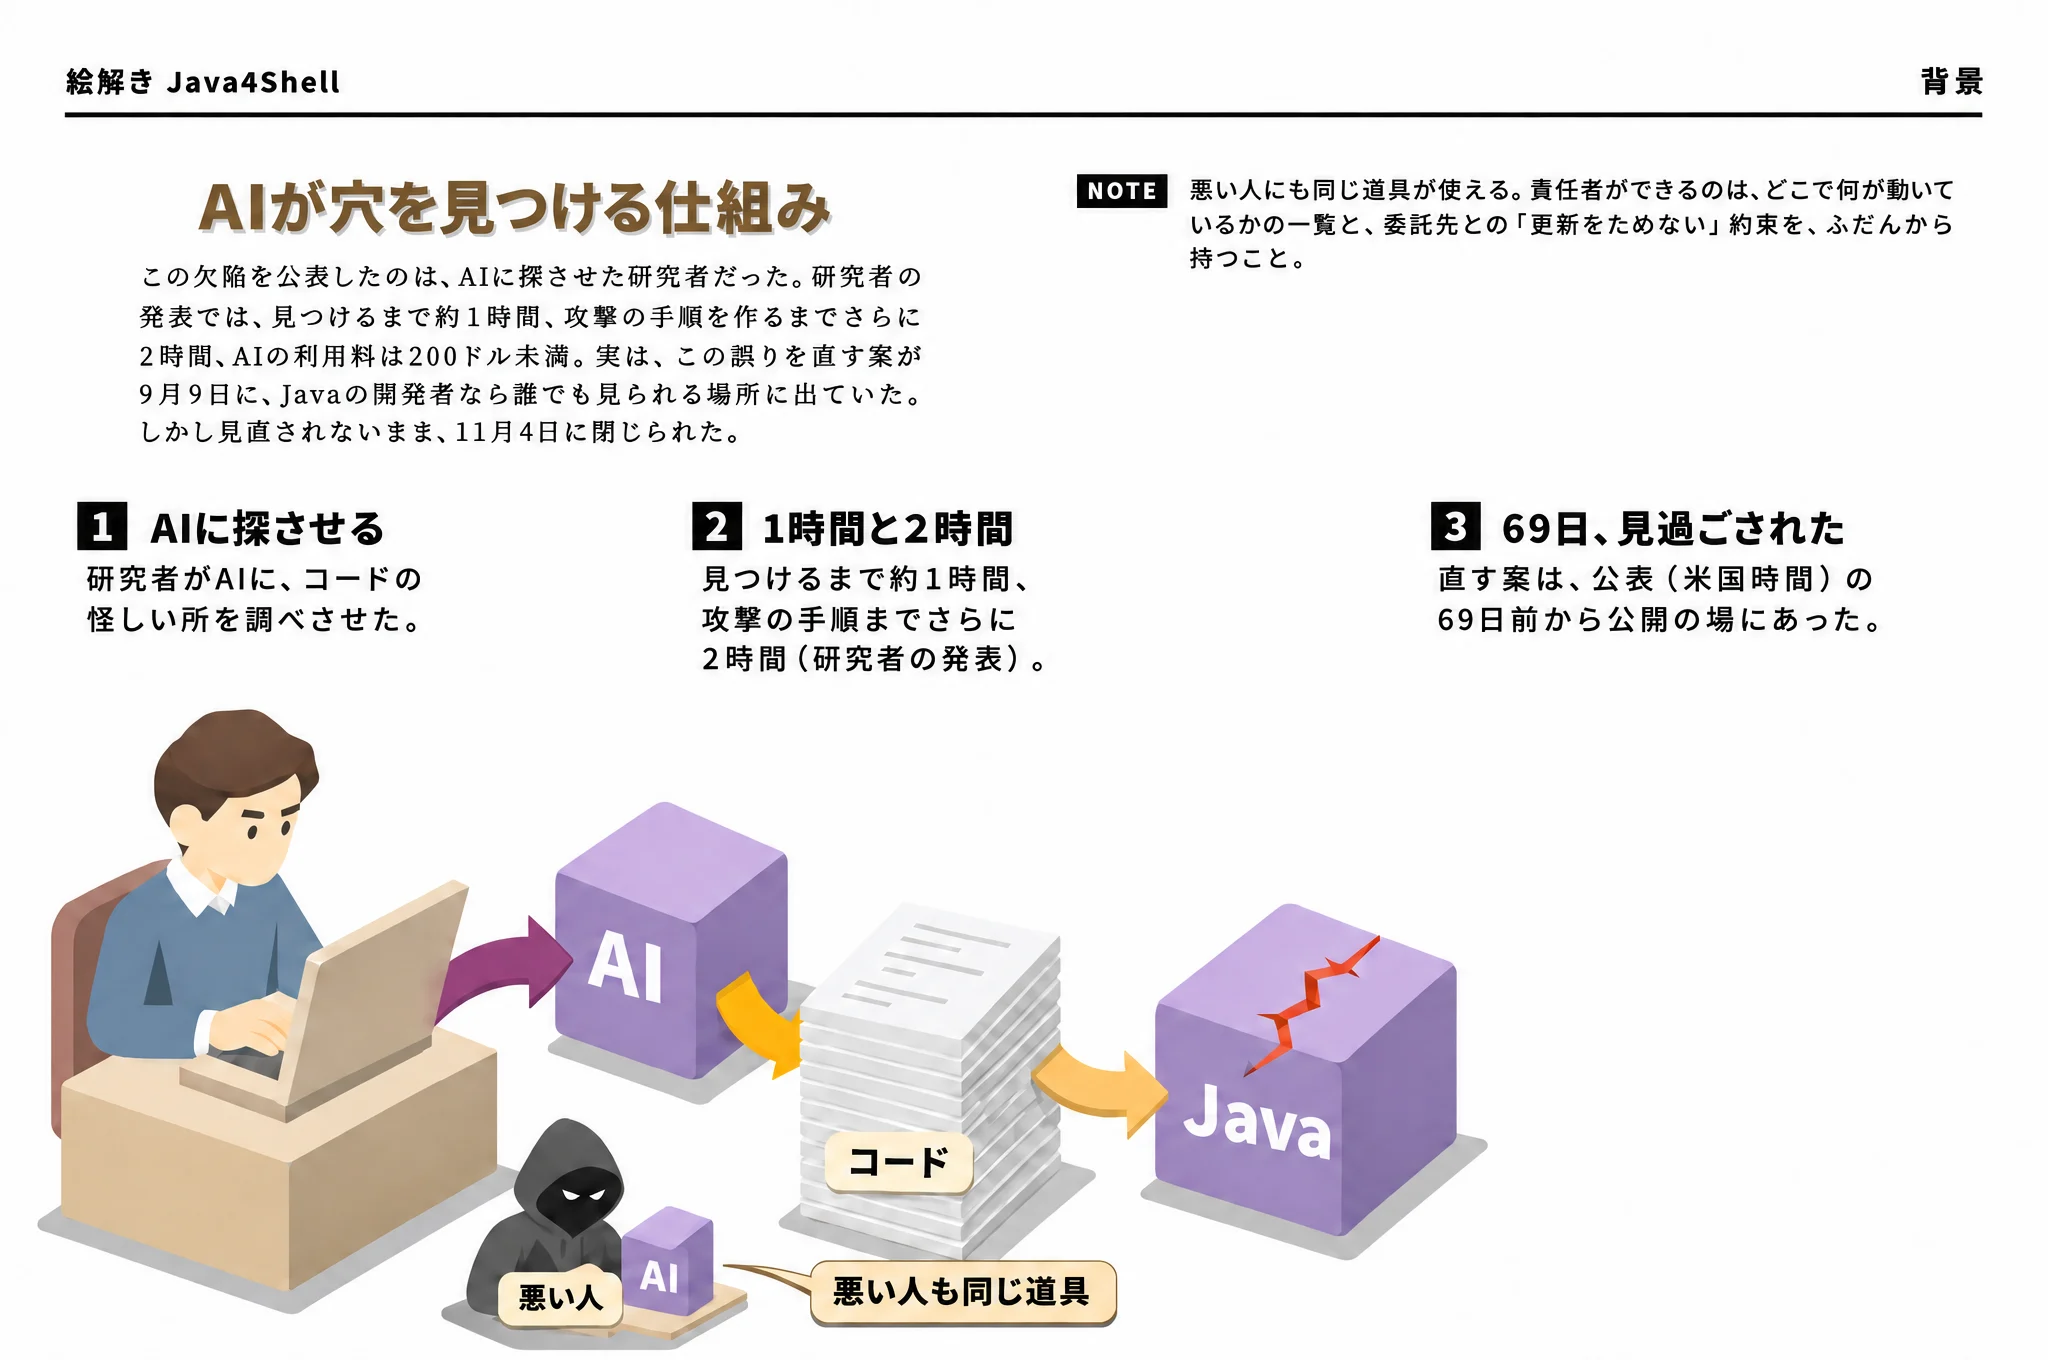
- 1AIに探させる:研究者がAIに、コードの怪しい所を調べさせた。
- 21時間と2時間:見つけるまで約1時間、攻撃の手順までさらに2時間(研究者の発表)。
- 369日、見過ごされた:直す案は、公表(米国時間)の69日前から公開の場にあった。
NOTE 悪い人にも同じ道具が使える。責任者ができるのは、どこで何が動いているかの一覧と、委託先との「更新をためない」約束を、ふだんから持つこと。
数で見る
見つけるまで約1時間、攻撃の手順までさらに2時間。直す案は、公表の69日前から公開の場にあった
研究者が欠陥を見つけ、攻撃の手順を作るまで(研究者の発表)
直す案が公開の場に出てから、公表まで(米国時間)
9月9日〜11月4日(見直されないまま閉じられるまで)56日11月4日〜11月17日(公表まで)13日
9月9日
この誤りを直す案が、Javaの開発の公開の場に出る
メモリが壊れると書かれていたが、見直されなかった
10月22日
CVEの番号が予約される
11月4日
直す案が、見直されないまま閉じられる
11月17日
研究者(Calif)が公表。Oracle・OpenJDKが直ったJavaを出す
米国のCISAも警告を出す
11月18日
Keycloak・JPCERT/CC・IPAが案内を出す
弱いサーバーを探す通信と、攻撃を試す通信が見つかる(成功は確認されていない)
11月19日
この記事の時点
Red Hat・Ubuntu・Keycloakなど、直った版をまだ出していない所がある
10担当者向けの解説:当たる版、確かめ方、応急の設定
細かい数と手順をまとめる。責任者は読まなくてよい。
当たる版:まだ直っていないOpenJDK 17.0.6以降(17系)と、21・25・27の系列。Oracle Java 8は、性能向けの特別な版(8u511b33-perf)だけが当たる。Java 8と11のふつうの版は当たらない。Oracleの直った版は、17.0.21.1・21.0.13.1・25.0.5.1・27.0.1.1(8は8u513)。配布元(Amazon Corretto、Eclipse Temurin、Microsoft、Azul Zulu、Red Hatなど)ごとに、直った版が出たかを確かめる。11月18日の時点で、Red HatとUbuntuと、Keycloakのコンテナのイメージは、直った版がまだ出ていない。
当たるCPU:x86-64で、AVX-512 VBMIという命令を持つもの。IntelはXeonのIce Lake以降の多く(Sapphire Rapids・Emerald Rapids・Granite Rapids)、AMDはZen 4以降。Eコアだけの型など、新しくてもこの命令を持たない型は当たらない。ARM(AWSのGravitonなど)は当たらない。Linuxでは grep -m1 '^flags' /proc/cpuinfo | grep -qw avx512vbmi && echo 'AVX-512 VBMI available' で確かめられる(何も出なければ、この欠陥には当たらない)。コンテナは、実際に動いている機械で確かめる。
はみ出す数:「A」を64個と「=」を1個の65文字を送ると、Javaは50バイトの入れ物を用意する。高速化の部分は末尾の数え方を誤り、48バイト目から64バイトをまとめて書くので、入れ物の外に62バイトはみ出す。はみ出すのは決まった値で、悪い人が選べるのは主に書く位置。研究者は、となりの配列の長さを書き換える手順を何段も重ねて、6つの製品でログインの前の乗っ取りを示した。いちばん起きやすいのは、Javaが落ちてサービスが止まること。
応急の設定:Javaの起動に -XX:-UseBASE64Intrinsics を足し、そのJavaで動くものを全部(予備の台やコンテナも)再起動する。環境変数に書いただけでは足りない。動いているJavaで jcmd <pid> VM.flags -all | grep -F UseBASE64Intrinsics を見て、UseBASE64Intrinsics = false になっているかを確かめる。Keycloakは JAVA_OPTS_APPEND=-XX:-UseBASE64Intrinsics で足せる(Keycloakの案内に、zip・Docker・Operatorごとの書き方がある)。-XX:UseAVX=2 でも避けられるが、ARMのサーバーに付けるとJavaが起動しないので、一律には入れない。性能に響くことがあるので、自分の環境で確かめてから入れる(JPCERT/CC)。
入られた跡:応急の設定は、すでに入られた跡を消さない。原因の分からないJavaの落ち方(hs_err_pidの記録)や急な再起動、Base64を読む所の例外がまとまって出ていないかを見る。どれも決め手ではない。自前のログインの仕組みが、直っていないままネットに出ていたなら、署名の鍵とクライアントの秘密を作り直し、ログイン中の通行証を無効にすることを考える。
この記事について
11月17日(米国時間)に公表されたJavaの欠陥について、研究者の発表と、各社・各機関の案内をもとに、Data is CITY Media 編集部がまとめた。絵はAIで描き、日付と数の図は数から計算して描いた。この記事を出しているテレポート株式会社は、AIエージェントで会社のシステムを守るサービスを作っている。「どこで何が動いているかの一覧があれば、すぐに答えられる」という主張は、その事業と重なる。
参考資料
- Calif「Java4Shell: Write once, RCE everywhere」(2026年11月17日) https://calif.io/java4shell
- Keycloak「Java4Shell: What Keycloak admins need to do (CVE-2026-114938)」(2026年11月18日) https://www.keycloak.org/2026/11/java4shell-vulnerability-cve-2026-114938
- JPCERT/CC「OpenJDKにおけるリモートコード実行につながる脆弱性(CVE-2026-114938)について」(2026年11月18日) https://www.jpcert.or.jp/newsflash/2026111801.html
- JVN「JVNVU#99608534: OpenJDKにおけるヒープベースのバッファオーバーフローの脆弱性」(2026年11月18日) https://jvn.jp/vu/JVNVU99608534/
- IPA「Oracle Java の脆弱性対策について(2026年11月)」(2026年11月18日) https://www.ipa.go.jp/security/security-alert/2026/1118-jre.html
- Red Hat「CVE-2026-114938」 https://access.redhat.com/security/cve/CVE-2026-114938
- OpenJDK プルリクエスト #32781(2026年9月9日〜11月4日) https://github.com/openjdk/jdk/pull/32781
- Tenable「Java4Shell (CVE-2026-114938): Frequently Asked Questions」(2026年11月18日更新) https://www.tenable.com/blog/java4shell-cve-2026-114938-frequently-asked-questions-about-openjdk-rce-vulnerability