特集
委託先のその先で起きた漏えいは、会社からは防ぎきれない。それでも、被害を小さくする手は4つある
11月13日から
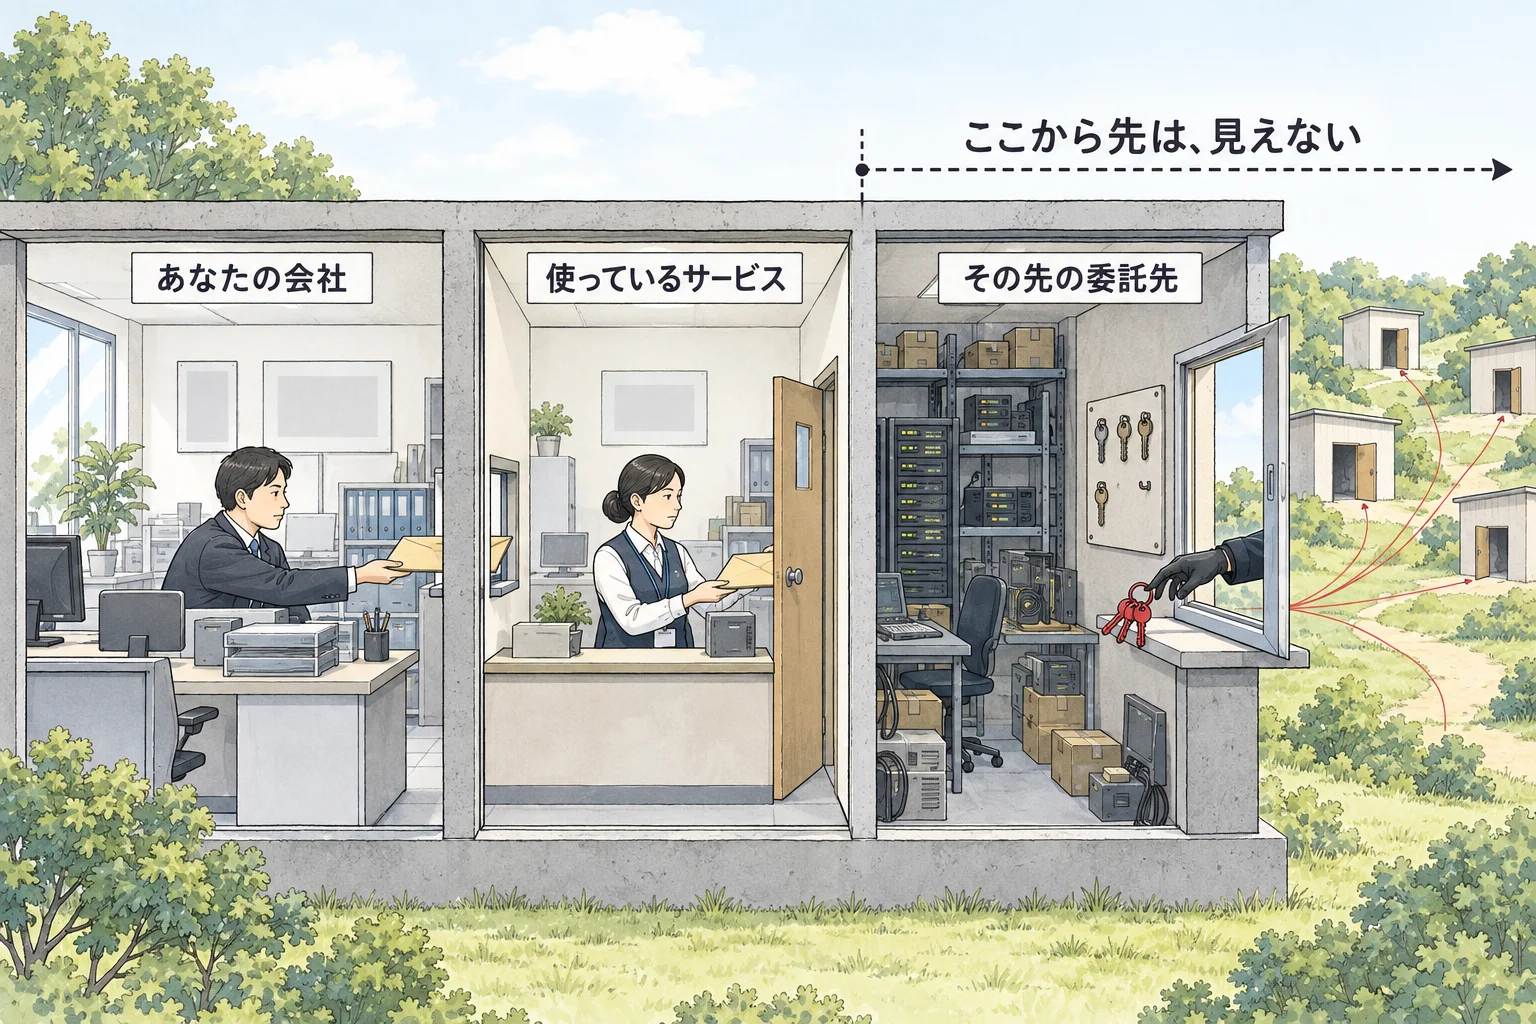
預け先のその先で起きる攻撃は、会社からは見えず、防ぎきれない。それでも、渡すものを減らし、預け先の「何社も操作できる鍵」を問い、止める手順を決めておけば、被害は小さくできる。
これって、防ぎようがあるの?
11月13日から15日にかけて、京阪グループ、産経新聞社、近鉄不動産が、情報が流出したおそれを公表した。どの会社も、自分のシステムを破られたのではない。破られたのは、仕事を任せた先か、そのまた先だった。産経新聞社に至っては、自社が使っていたツールですらない。取引先が使っていたツールの、そのまた委託先だ。
自社のシステムをどれだけ守っても、こうした漏えいは起きる。では、会社にできることは何もないのか。
答えを先に書く。預け先のその先で起きる攻撃そのものは、会社からは見えず、防ぎきれない。それでも、漏れる中身と、被害の広がりは小さくできる。今回の2つの件にも、どの会社にも防げなかった所と、手を打てば小さくできた所が、はっきり分かれている。
気になることを5行で答えます
01防ぎようはある?
預け先のその先で起きる攻撃は、会社からは防ぎきれない。でも、漏れる中身と広がりは小さくできる
02何が起きた?
AIの処理の委託先と、LINEの連携サービスが破られ、使っていた何社にも被害が広がった
03会社がまずすることは?
AIや外部のツールに、パスワードや鍵を渡さない。預け先に「何社も操作できるアカウント」を聞く(4つの手)
04個人は?
防ぎようはない。漏れたあと、会社や店を名乗る連絡のリンクを開かないことだけはできる
05LINEが破られたの?
違う。破られたのは、会社がLINEにつないでいた外部のサービスだ
01委託先のその先で起きる攻撃は、どの会社からも見えない
今回、被害を広げた元は2か所だ。
一つは、米国のFireworks AI(ファイアワークス・エーアイ)。ほかの会社に代わって、AIのモデルを動かす計算を引き受ける会社だ。もう一つは、LINE公式アカウントにつないで使うサービス「COMSBI(SaaS版)」を提供する、ソニックムーブ。どちらも、ふだんは表に名前が出ない。
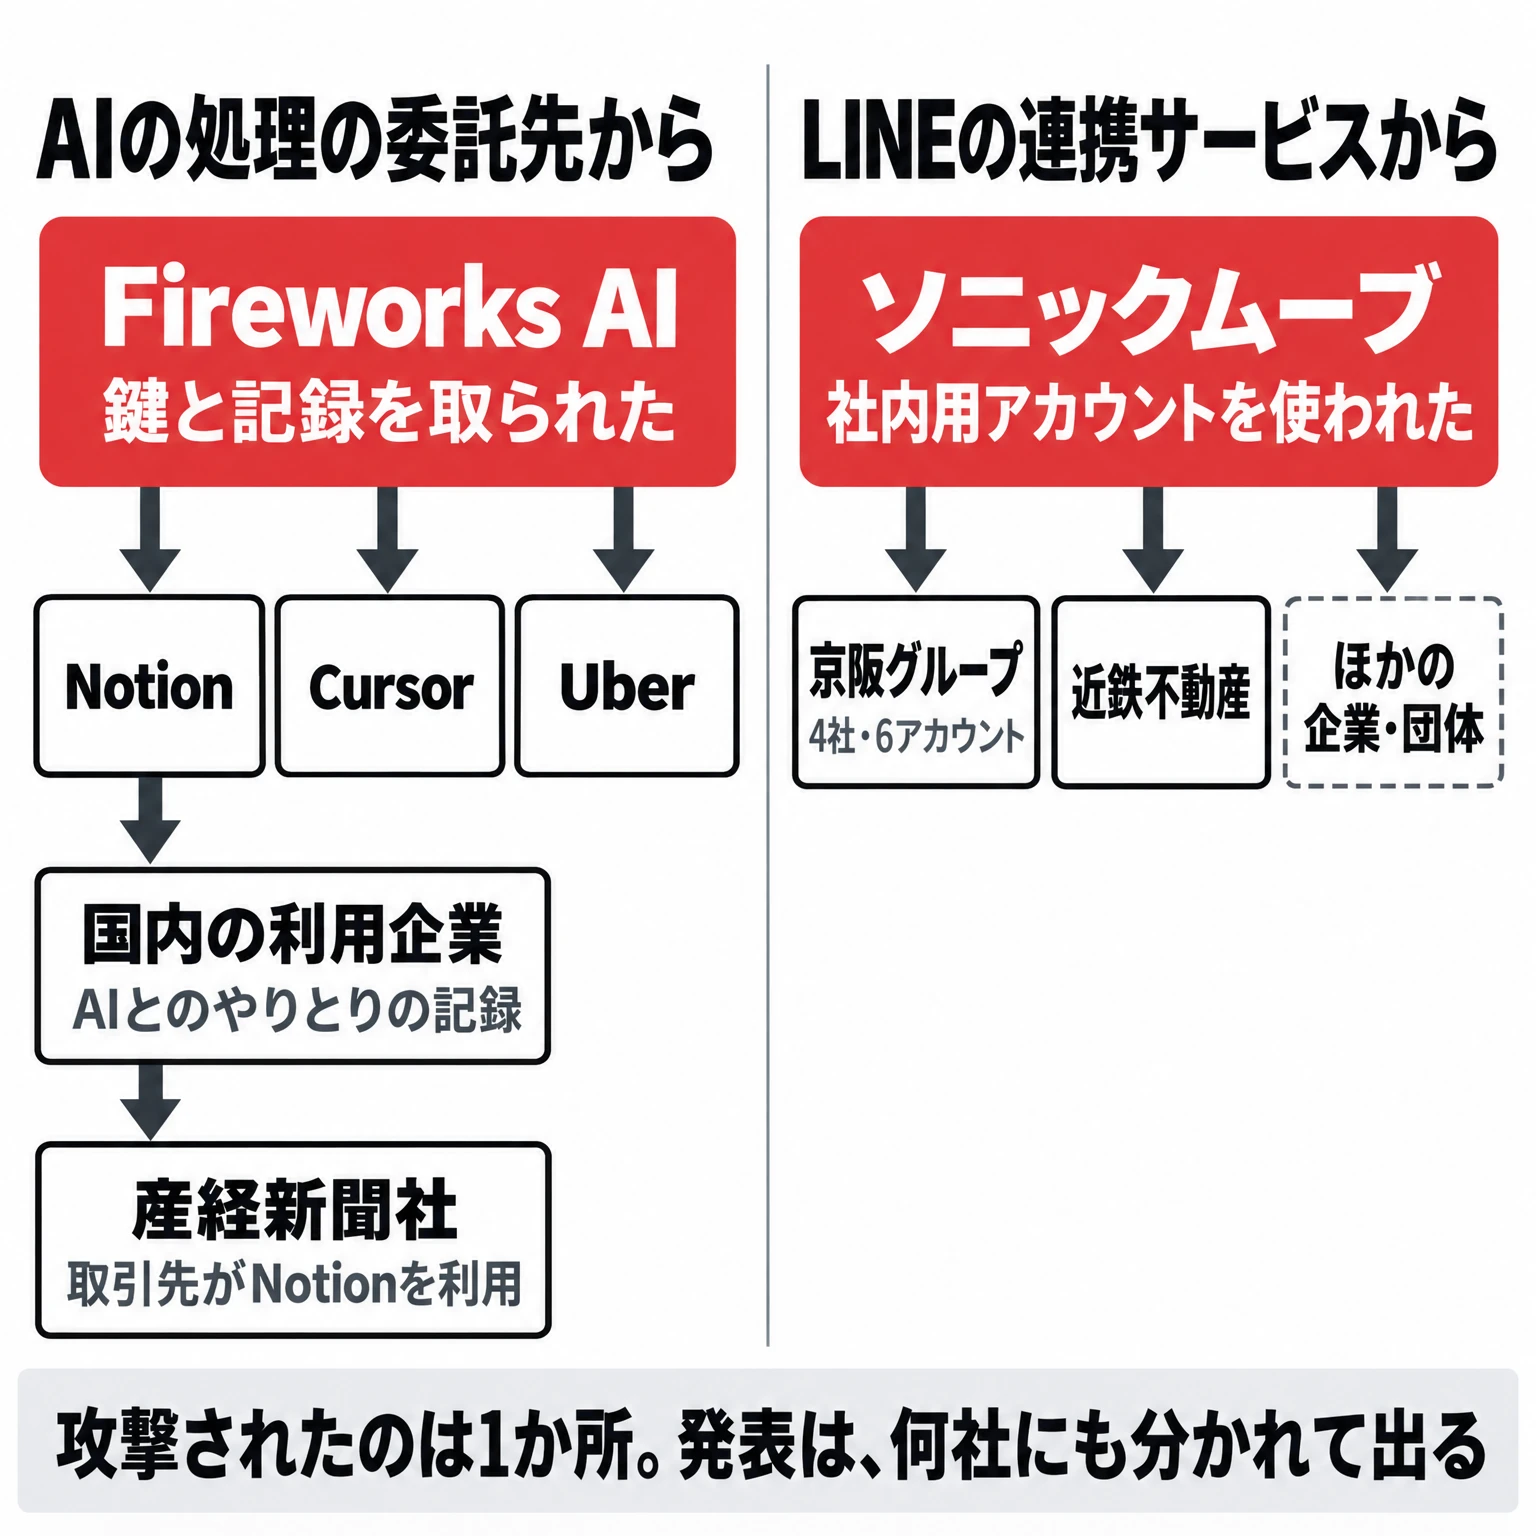
Fireworks AIの件では、10月に2度、侵入があった。10月6日に社内の認証情報が不正に使われ、23日には研究開発用の機械を預けていたクラウドの事業者が攻撃され、翌24日にそこから入られた。そこを使っていた会社に、被害が広がった。米国では配車のUberも、運転手の免許証の情報を盗まれたと各州に届け出ている(TechCrunch、11月13日)。
AIでメモや資料をまとめるNotionは、自社のAI機能の一部の処理をFireworks AIに任せていた。11月9日(米国時間)の発表によると、Notion AIとのチャットの記録の一部が取られた可能性がある。影響はNotionのワークスペース(会社ごとの作業場)の1%未満。日本でも、Notionから知らせを受けた会社が11日と12日に相次いで公表した。piyologのまとめでは、6つの組織で、社員がAIに入力した取引先の担当者名や打ち合わせの内容が含まれていた可能性がある。
そして14日、産経新聞社が発表した。「当社のプロジェクトで取引先企業が利用している」Notionの、その委託先のFireworks AIで不正アクセスがあり、自社のシステムに関する情報の一部が流出した可能性がある、という。産経新聞社から見ると、Fireworks AIは「取引先が使うツールの、そのまた委託先」だ。自社の委託先の一覧を何度見直しても、名前は出てこない。
ソニックムーブの件では、11月9日23時4分、第三者が、同社が運用・サポートの仕事で使う社内用のアカウントでCOMSBIにログインし、複数の企業・団体の情報を取り始めた。同社が気づいたのは10日7時36分。被害が何社にも広がった理由を、ソニックムーブ自身がこう書いている。「弊社アカウントには複数の企業・団体様の管理機能を操作できる権限が付いていたため、その権限で複数の企業・団体様の情報が取得されました」。
京阪ホールディングスは11日にソニックムーブから報告を受け、14日に公表した。グループ4社の6つの公式アカウントで、LINEの表示名・プロフィール画像のURL・LINEユーザーIDが最大延べ22万4,386名分、氏名・住所・電話番号などのいずれかが最大延べ6万4,332名分、流出した可能性がある。どちらも1人が複数のアカウントに登録していれば重ねて数えているので、2つを足して人数にはできない。近鉄不動産の商業施設の件では、LINEの配信を任せた委託先が、このサービスを使っていた。
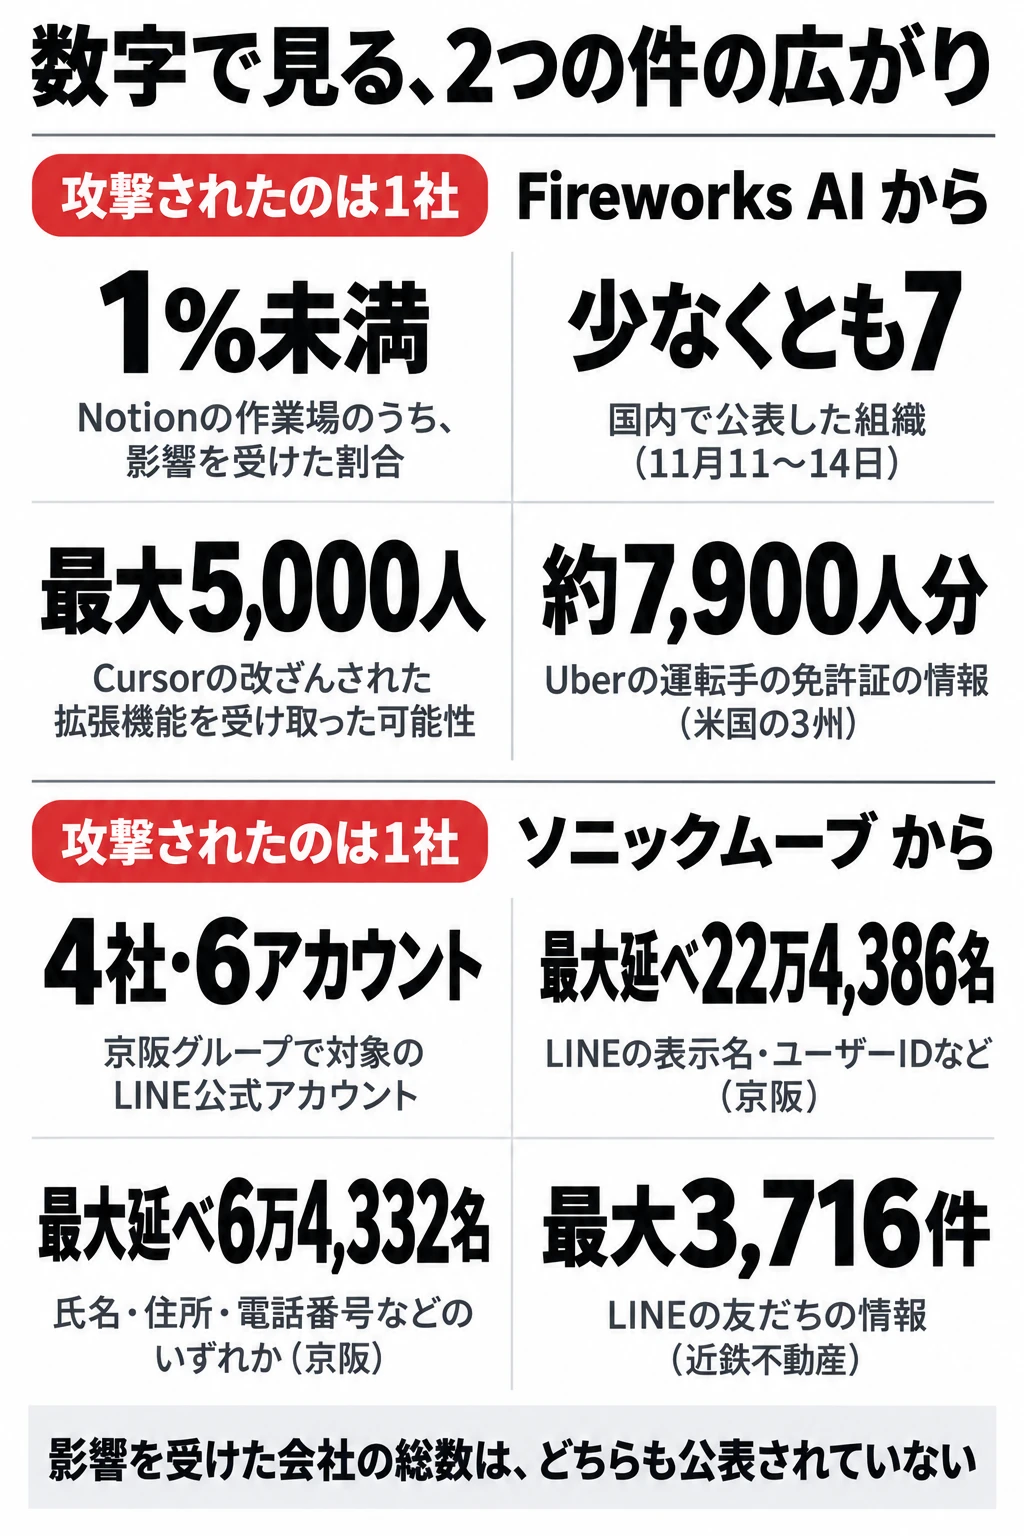
なお、LINEそのものが破られたのではない。破られたのは、会社がLINEにつないでいた外部のサービスだ。
02今回の件には、防げなかった所と、小さくできた所がある
2つの件で起きたことを、会社の側から手が打てたかどうかで分けると、こうなる。見立ては編集部のものだ。
| 会社の側から | 起きたこと | 理由 |
|---|---|---|
| 防げない | Fireworks AIが預けていたクラウドの事業者が攻撃され、そこから入られた | 預け先のそのまた先で、どの利用企業からも見えない |
| 防げない | Notionは「データを保存しない」とFireworks AIと契約していたのに、記録が保存されていた | 契約は、守られなければ守りにならない(ITmedia、11月13日) |
| 小さくできた | AIとのやりとりの記録に、パスワードやAPIキー(サービスを呼び出すための鍵)が残っていた | 渡していなければ、取られても使える鍵にはならない |
| 小さくできた | 委託先に渡した鍵が、委託先の側から漏れた | 鍵が使える場所と期限を絞っておけば、漏れても使いにくい |
| 防げた可能性がある | ソニックムーブの1つの社内用アカウントで、何社もの管理画面が操作された | 同社は再発防止として、管理画面の2段階認証を必須にすると発表した。選ぶとき・契約するときに聞ける |
| 小さくできた | 産経新聞社が、取引先から「情報が含まれていたかもしれない」と知らされた | 13日夜に会員サービスを止め、安全を確かめて14日午前に再開した |
攻撃そのものは、どれも利用企業の外で起きている。それでも、表の3行目から下は、会社の側の手で、漏れる中身か広がりを小さくできた所だ。
03会社ができることは4つある
1. 鍵とパスワードは、AIにも外部のツールにも渡さない
Fireworks AIの件で取られたのは、AIとのやりとりの記録だった。AIの処理を任せる先がいくつあり、どこで記録が残るかは、使う側からは分からない。Notionの例のように、「保存しない」という契約さえ守られないことがある。
だから、守りになるのは、渡さないことだ。AIのチャットや、外部のツールのメモ欄に、パスワード、APIキー、取引先の個人情報を貼らない。社内で一言、決まりにしておく。プログラムを書くための道具Cursorの件では、こうした記録に残っていた鍵が、次の侵入の足がかりになった。
すでに貼ってしまったものは、変える。Notionは、対象の会社に、その期間にNotion AIに貼ったパスワードやAPIキーを変えるよう勧めている。なお、Notionは対象の会社にはすでに連絡しており、連絡がなければ、今のところ対象とは見ていない、としている。
2. 顧客のデータを預ける先に、「何社も操作できるアカウント」があるかを聞く
ソニックムーブの件が何社にも広がったのは、サポートのための社内用のアカウントが、何社もの管理画面を操作できたからだ。こうしたアカウントは、預け先にとって便利で、攻撃者にとっても便利だ。
まず、自社が顧客のデータを預けている外部のサービスを書き出す。LINE公式アカウントにつないでいるサービス、メールの配信、予約やポイントの仕組み。自社で分からなければ、運用を任せている会社に「うちのLINE公式アカウントには、どこの会社のサービスをつないでいますか」と聞く。
そのうえで、預け先に、次のように聞く。
御社の社員で、当社の管理画面やデータを操作できるのは、どのアカウントですか。何社もの顧客をまとめて操作できるアカウントはありますか。そのアカウントには、2段階認証と、ログインできる場所の制限が付いていますか。当社のデータを、さらに別の会社に渡していますか。事故があったとき、何日以内に、当社の誰に知らせてくれますか。
答えが返ってこない、あいまいだ、という預け先は、それ自体が答えになる。
3. 外部のサービスに渡す鍵は、使える場所と期限を絞る
委託先に渡した鍵は、委託先の側から漏れることがある。Cursorは事件のあと、使っている外部のサービスで、できる所から、認証情報を本来の場所の外では使えないようにした。漏れても、攻撃者の手元では使えない鍵にするためだ。
ITの担当者や委託先に、外部のサービスに渡しているAPIキーについて、どこから使えるように絞っているか、いつ作ったものか、使っていないものが残っていないかを確かめてもらう。
4. 「あなたの会社の情報が含まれていたかもしれない」と知らされたときの手順を決めておく
預け先のその先で起きたことは、知らせが来て初めて分かる。Fireworks AIが最初の異常に気づいたのは10月6日、産経新聞社が公表したのは11月14日で、5週間あまりが経っている。知らせが来たときに迷っている時間はない。
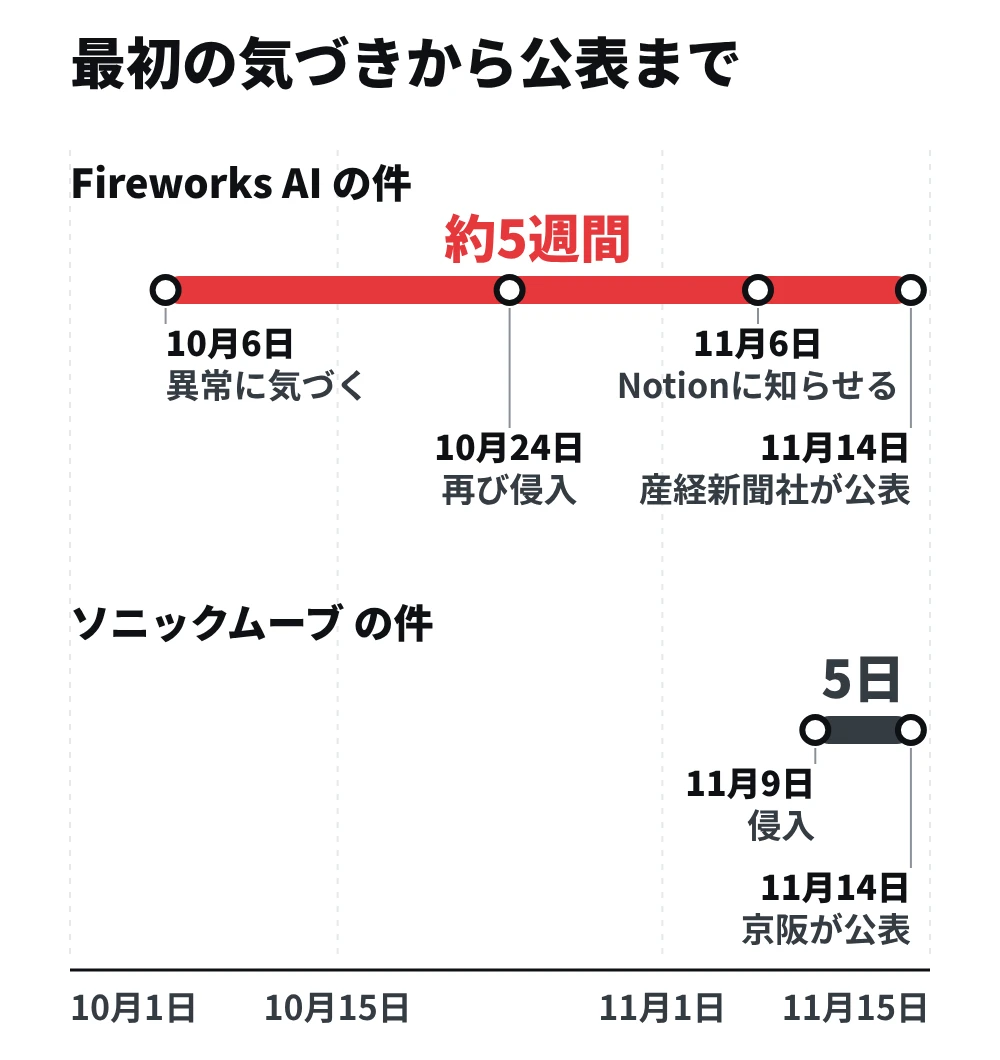
産経新聞社は、知らせを受けたその夜に会員サービスを止め、システムの安全を確かめて翌朝に戻した。誰が止める判断をし、何を確かめたら戻すのか。それを前もって決めておくことは、どの会社にもできる。
04個人には、預け先のその先での漏えいを防ぎようがない
個人の側には、ほぼ打つ手がない。自分の情報が、どの会社の、どの委託先の、そのまた先にあるかは、知りようがないからだ。京阪グループのLINE公式アカウントの友だちも、自分の情報がソニックムーブのサービスに預けられていたとは、知らなかっただろう。
できるのは、漏れたあと、それを使った連絡に乗らないことだけだ。ソニックムーブは、同社や利用企業を装った、不審なメール・SMS・LINEのメッセージ・電話に気をつけるよう呼びかけ、パスワードや認証情報を尋ねることはないとしている。届いた知らせのリンクから入力せず、会社の公式のサイトを自分で開いて確かめる。
0511月13日から15日に公表された主な事案
ほかの発表も並べておく。件数は各社の発表の値で、単位がそろっていないので足し算はできない。京成電鉄とヤマダデンキは、どこから入られたのかを公表していない。経路が分からないうちは、防げたかどうかも言えない。
| 公表日 | 組織 | 発表の中身 |
|---|---|---|
| 11/13 | 京成電鉄 | スカイライナーの座席予約システムに11日深夜、不正なアクセス。ユーザーID・パスワード(暗号化済み)・カナの氏名・電話番号・メールアドレスが、最大約337万件取得された可能性。予約システムは止めたまま |
| 11/13 | ヤマダデンキ | リフォームの管理システムに不正アクセス。氏名・住所・電話番号・リフォームの実施履歴など、最大350万件が影響を受けた可能性。流出の有無は調査中(NHK) |
| 11/13 | 近鉄不動産 | 【預け先の先】商業施設「パラディ学園前」のLINE公式アカウントで、友だちの情報が最大3,716件漏えい。LINEの配信を任せた委託先が使う、ソニックムーブのサービスへの不正アクセス(セキュリティ対策Lab) |
| 11/14 | 京阪ホールディングス | 【預け先】グループ4社のLINE公式アカウント6つで、LINEの表示名などが最大延べ22万4,386名分、氏名・住所・電話番号などのいずれかが最大延べ6万4,332名分、流出した可能性 |
| 11/14 | 産経新聞社 | 【預け先の先】取引先が使うNotionの委託先Fireworks AIへの不正アクセスで、自社のシステムに関する情報の一部が流出した可能性。13日夜に「産経iD」を止め、14日午前に再開 |
| 11/15 | ニフティ | 3時5分から、@niftyとWebメールのログイン、ココログの投稿などが全国で使えない障害。6時の時点で「トラブル発生中」で、原因は書かれていない(ビジネス+IT) |
このほか、11月13日(日本時間)に世界で起きたMicrosoft 365の障害について、Microsoftは「悪意ある行為やサイバー攻撃の兆しはない」と説明している。
この記事について
2026年11月13日から15日に公表された事案の調べをもとに、Data is CITY Media 編集部が各社の発表を開いて確かめ、調べを足して書きました。数字と日時は各社の発表によります。米国の会社の発表には「米国時間」と付けました。「防げた・小さくできた」の見立ては編集部のものです。ソニックムーブの2段階認証の行は、同社が再発防止として必須にすると挙げたことからの読みで、事件の前にどんな認証が付いていたかは公表されていません。アトラス(Confit)とアップルワールドの件は、この記事を書いた時点で会社の発表を確かめられなかったため、一覧に入れていません。
参考資料
- ソニックムーブ「「COMSBI(SaaS版)」への不正アクセスによる個人情報の漏えいに関するお知らせとお詫び」(2026年11月12日)
- 京阪ホールディングス「【お詫び】お客さま情報の流出に関するお詫びとお知らせ」(2026年11月14日、PDF)
- 産業経済新聞社「当社の取引先が利用するクラウドツールでの不正アクセスおよび産経iDサービスの一時停止(現在は再開)について」(2026年11月14日、PDF)
- 京成電鉄「【お詫び】スカイライナー座席予約システムへの不正アクセスについて」(2026年11月13日、PDF)
- Notion「Fireworks AI incident (11-09)」(2026年11月9日、英語)
- Cursor「An update on our recent security incident」(2026年11月13日、英語)
- Fireworks AI「Fireworks October 2026 security incident」(2026年10月9日、英語)
- Fireworks AI「Update on October 2026 security incident」(2026年11月9日、英語)
- ITmedia AI+「「AI処理、データ非保持が守られず」――Notionが委託先の問題指摘、漏えいの恐れ巡り」(2026年11月13日)
- piyolog「Notion AIのチャット記録が委託先から流出した可能性についてまとめてみた」(2026年11月11日)
- TechCrunch「Uber confirms hackers stole thousands of drivers' license information in data breach」(2026年11月13日、英語)
- NHK「ヤマダデンキ 不正アクセスで最大350万件が影響受けた可能性」(2026年11月13日)
- セキュリティ対策Lab「近鉄不動産「パラディ学園前」、LINE登録情報最大3,716件が漏えい」(2026年11月15日)
- ビジネス+IT「ニフティ、@niftyのログインとWebメールが全国で障害 ココログも書けず原因は未公表」(2026年11月15日)