特集
AIエージェントが攻撃を自動で進めるようになり、会社の大きさも知名度も、もう関係なくなった
2026年11月、
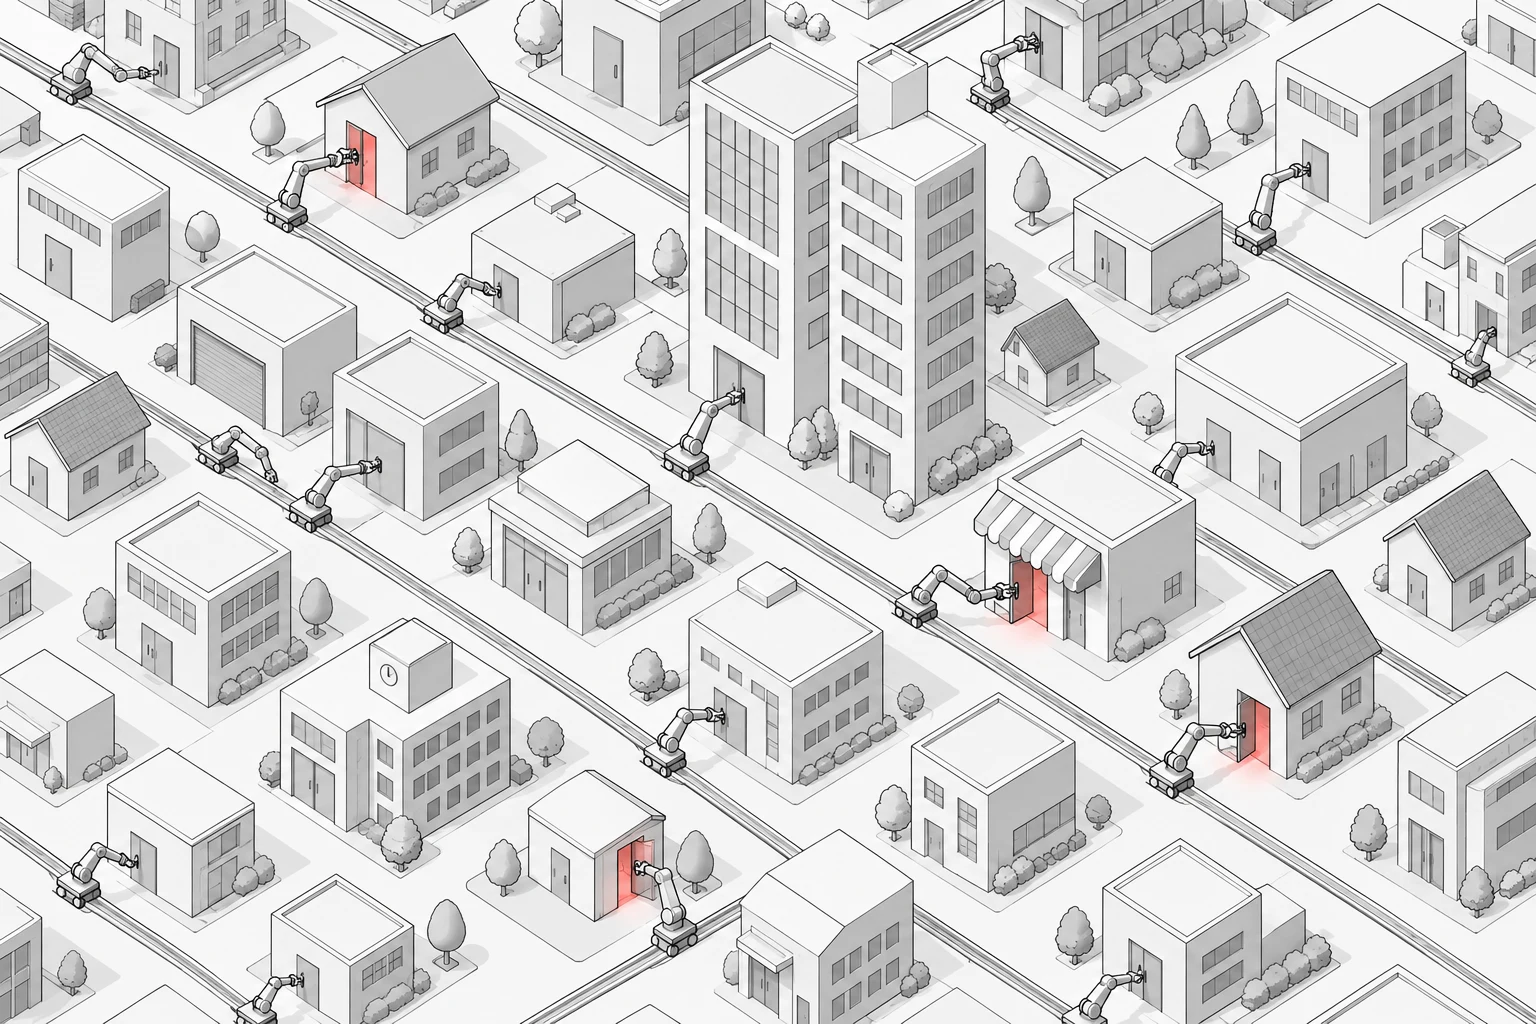
AIエージェントが攻撃を自動で進めるようになり、攻撃のコストが下がった。公開されているシステムは、大きさや知名度に関係なく調べられる。
気になることを5行で答えます
01何が変わった?
攻撃者が目的を指示すると、AIエージェントが偵察・侵入・権限の奪取までを自動で進めるようになった(FBI、GTIG)
02うちは小さいけど?
関係ない。自動化で攻撃の手間とコストが下がり、多くの標的を同時に狙えるようになった
03どれくらい速い?
標的の特定から管理者権限の奪取まで、3時間かからなかった侵入がある(FBI)
04何が狙われやすい?
注目されていない周辺のシステム。古いサービス、部署ごとに作ったアプリ、開発環境や試作のアプリなど
05何をすればいい?
公開しているものを把握し、要らないものは止め、残すものには認証をかけ、鍵を分ける(3つ目の回)
01FBIとGTIGが、AIエージェントによる攻撃の自動化を相次いで報告した
2026年11月13日、FBI(米国の連邦捜査局)は、企業や団体向けの注意喚起(FLASH)で、「ARTEX」という仕組みが攻撃に使われていると報告した。ARTEXは、AIエージェントが侵入テスト(ペネトレーションテスト。自社のシステムを攻撃者の目で試す検査)を自動で進めるオープンソースのソフトだ。FBIによれば、2026年8月から、金融・政府・医療・製造・通信など10の業種で使われ、一部の侵入では、標的の特定から管理者権限の奪取まで3時間かからなかった。
3日後の11月16日には、Googleの脅威インテリジェンス部門(Google Threat Intelligence Group、GTIG)が報告を出した。攻撃者は、プロンプトで一つずつ指示する使い方から、複数のAIエージェントが分担して侵入を進める仕組み(ARTEXのほか、CAIRN、PentAGIなど)を使う段階に移った、という。GTIGは、こうした仕組みが共通して、見つけやすい脆弱性を探して突き、実行した結果を見ながら次の手を変えると書いている。
02自動化で攻撃のコストが下がり、標的を選ぶ理由がなくなった
これまで、脆弱性(システムの弱点)を探して侵入するには、人の手間と時間がかかった。攻撃者は、その手間に見合う標的を選んでいた。
AIエージェントが偵察から侵入までを自動で進めるようになり、この前提が変わった。FBIは、ARTEXによって、技術的な知識が乏しい攻撃者でも、複数の標的に対する複雑な攻撃を同時に進められると書いている。
「脆弱性を探すのは手間のかかる作業で、これまでは割に合わない相手も多かった。いまは、公開されているものを相手を選ばずに自動で調べられる」と、テレポートでセキュリティを担当する川上翼は話す。決まった手順をくり返すだけのボットと違い、結果を見て手を変えながら進む点が、これまでとの大きな違いだという。
決め手になるのは、会社の大きさや知名度ではない。インターネットから入れる所があるかどうかだ。
03狙われやすいのは、注目されていない周辺のシステムだ
FBIは、ARTEXが得意とするのは、主力のアプリほどセキュリティの注意が向いていない周辺のシステムだと書いている。挙げているのは、取引先や仕入れ先向けのポータル、古いサービス、外部サービスとの連携、部署ごとに作られたアプリだ。
川上は、ここに開発環境(開発中のシステム)、PoC(概念実証。アイデアを試すための試作)、ステージング環境(本番の前に動作を確かめる環境)を加える。一般の利用者には見せていないため、本番ほど守りに手が回っていないことが多い。
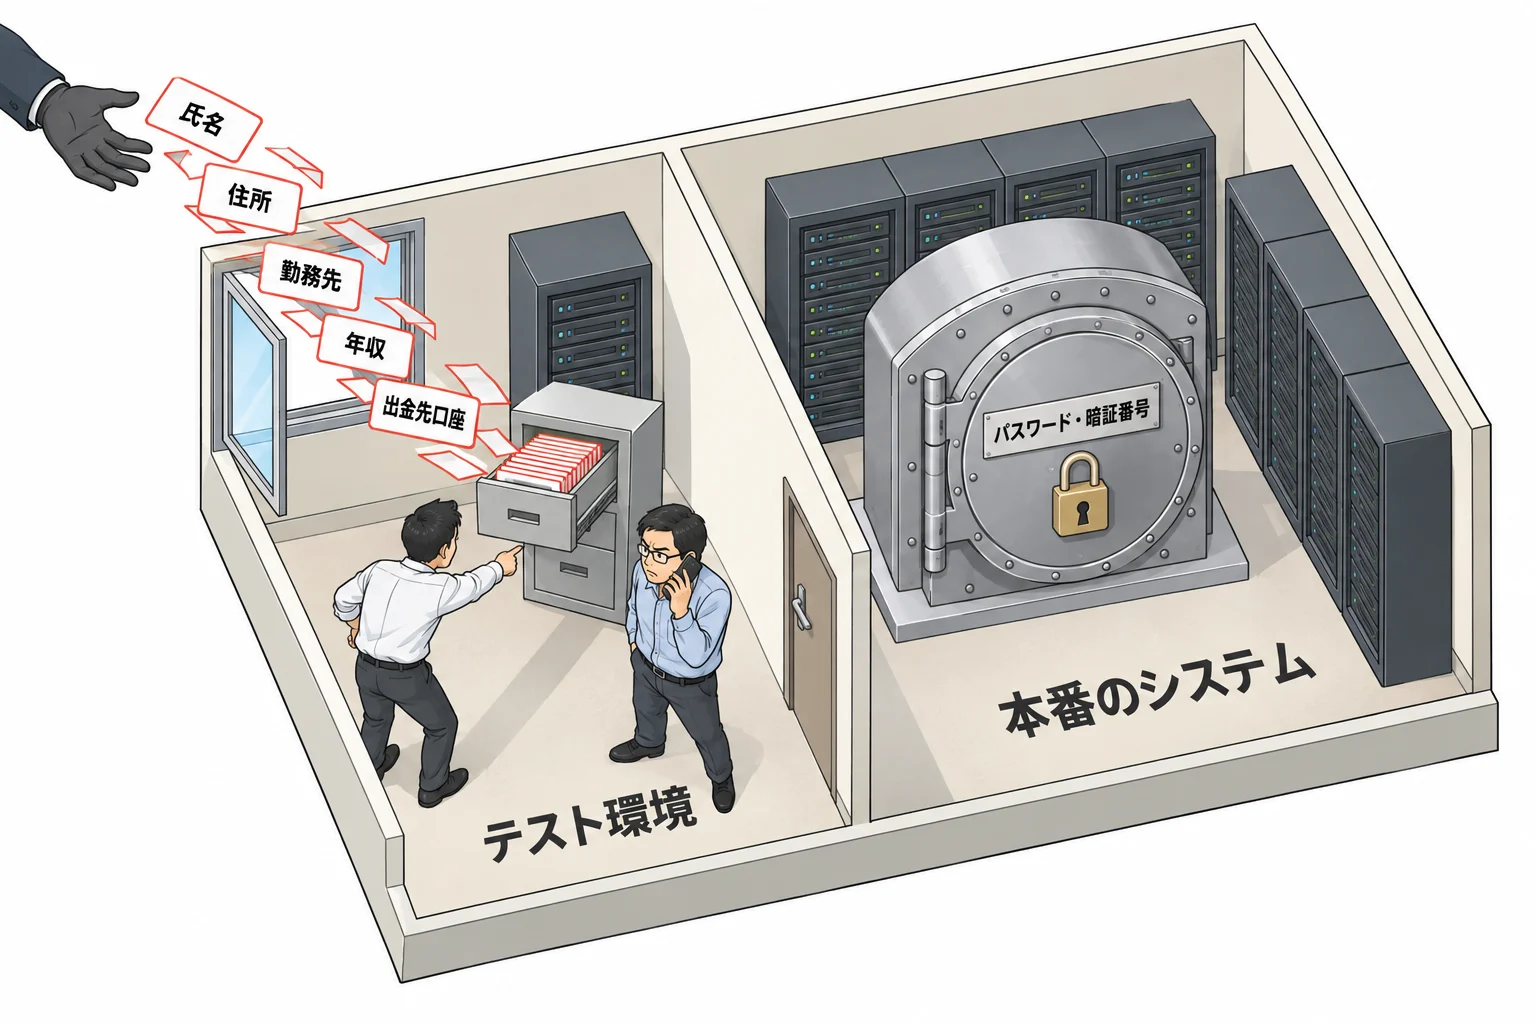
11月17日には、楽天証券が、テスト環境のシステムで管理していた顧客の情報が外部に漏えいしたおそれがあると発表した。氏名や住所、出金先口座などを含むものが最大約447万口座。不正アクセスの原因や詳しい経緯は調査中で、AIを使った攻撃によるものかは明らかになっていない。詳しくは、速報「楽天証券から、ほぼ全員分の顧客情報が漏れた」で追っている。
いまは、エンジニアでなくても、AIに頼んで社内向けのアプリやサイトを作り、インターネットに公開できる。作るのは数十分でも、公開したものは、止めるまで残り続ける。作った本人が忘れていても、自動で調べる攻撃は、それを見つけ出す。
043つの回で、仕組みと実例とやることを見る
- 1つ目:AIエージェントは、どうやって攻撃を進めるのか。FBIが挙げた侵入の手口
- 2つ目:使われなくなった開発用サーバーが乗っ取られた、ある会社の実例
- 3つ目:「見つからないから大丈夫」が通用しない理由と、今日からやること
「攻撃者は疲れない」の3つの回
1は攻撃の仕組み、2は実際に起きたこと、3は今日からやること。
1/3知っておくAIエージェントは、どう攻撃を進めるのか攻撃者が目的を指示すると、AIエージェントが計画を立ててツールを動かし、結果を見て次の手を変える。侵入の入口は、基本的な設定の不備だった2/3知っておく消し忘れた開発用サーバーが乗っ取られた実例ある小さな会社の開発用サーバーは、無差別のスキャンで見つかり、脆弱性の公開から2日で乗っ取られた。狙われたのは計算資源と認証情報だった3/3やる「見つからないから大丈夫」をやめて、今日からやること検索に出ない、知名度がない、パスワードがある、は守りにならない。公開しているものを把握し、要らないものは止め、残すものには認証をかけて鍵を分けるこの記事について
テレポート株式会社 CTO の川上翼が社内向けにまとめた資料と話をもとに、Data is CITY Media 編集部が構成しました。Data is CITY Media を運営するテレポート株式会社は、AIエージェントで企業のセキュリティ対策を支える仕組みを開発しています。
参考資料
- FBI「Threat Overview of ARTEX Autonomous Penetration Testing Framework」(FLASH-20261113-001、2026年11月13日、PDF、英語)
- Google Threat Intelligence Group「GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold」(2026年11月16日、英語)
- Google「Outpace automated cyber threats with security built for nonstop defense.」(2026年11月16日、英語)
- 楽天証券「当社お客様の情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月17日)
話した人
川上翼テレポート株式会社 CTO/セキュリティ責任者