特集
使っているサービスからの漏えいは防げない。偽物も、もう見破れない。それでも、自分のアカウントへの攻撃は、今日から大きく減らせる
AIが
使っているサービスからの漏えいは防げない。偽物も見破れない。それでも、パスワードをスマホに覚えさせ、使えるサービスをパスキーに替えれば、自分のアカウントへの攻撃は大きく減らせる。
ネットの安全は、この1〜2年で、別の次元に入った。 AIが、攻撃する側の道具になったからだ。
漏えいは、この夏から桁が変わった。 調査会社のMM総研の集計では、2026年に国内で公表されたサイバー攻撃による漏えいは、10月末までに約3億7,600万件。2025年の1年分(4,953万件)の約7.6倍で、その約94%は、7月以降に公表された事案のものだ。9月に81件だった事案は、10月には193件と倍以上になった。10月に公表されたサイバー攻撃などは233件で、月として過去最多だった。漏れたパスワードやログインIDだけで、延べ約1億6,100万件ある。2025年の約31倍だ。11月に入っても、公表は続いている(詳しくは特集「2026年秋の情報漏えいは、会社が使うサービスから広がった」)。あなたのメールアドレスや電話番号、どこかで使ったパスワードも、もう漏れていると思って動いた方がいい。
そして、攻撃する側の道具が変わった。AIだ。偽のメールが自然な日本語になり、本物そっくりの偽のサイトが安く大量に作れるようになったのは、入り口にすぎない。2025年11月、AIの会社Anthropicは、国家の後ろ盾があるとみられるグループが、同社のAIを使って世界の約30の組織に攻め込もうとし、いくつかで侵入に成功したと公表した。攻撃の仕事の8〜9割を、AIが自分で進めた。 人が判断したのは、1回の攻撃につき4〜6か所ほど。多いときは1秒に何度も手を打ち、人間のハッカーには到底まねのできない速さだった。
穴を見つける力も、桁が違う。Anthropicは2026年4月、自社の新しいAIが、まだ誰も知らなかった深刻な弱点を数千見つけ、その中には、主なOS(スマホやパソコンを動かす土台のソフト)とブラウザのすべてのものがあったと発表した。同じ力は、いずれ安全に使う気のない人の手にも渡りかねないと、同社自身が書いている。英国の国のサイバーセキュリティの機関(NCSC)は、弱点が公表されてから攻撃に使われるまでがすでに数日に縮み、AIでさらに縮むのは「ほぼ確実」だと見ている。
そして、穴があれば突かれる。使い回しているパスワード、偽の画面に打ってしまうパスワード、更新していない古いスマホやパソコン。AIは、こうした穴を、休まず、速く、大勢を相手に同時に試せる。「自分なんか狙われない」は、もう通らない。 穴があれば、いずれ突かれる。これが、これからの前提だ。
だから、はっきりさせておく。
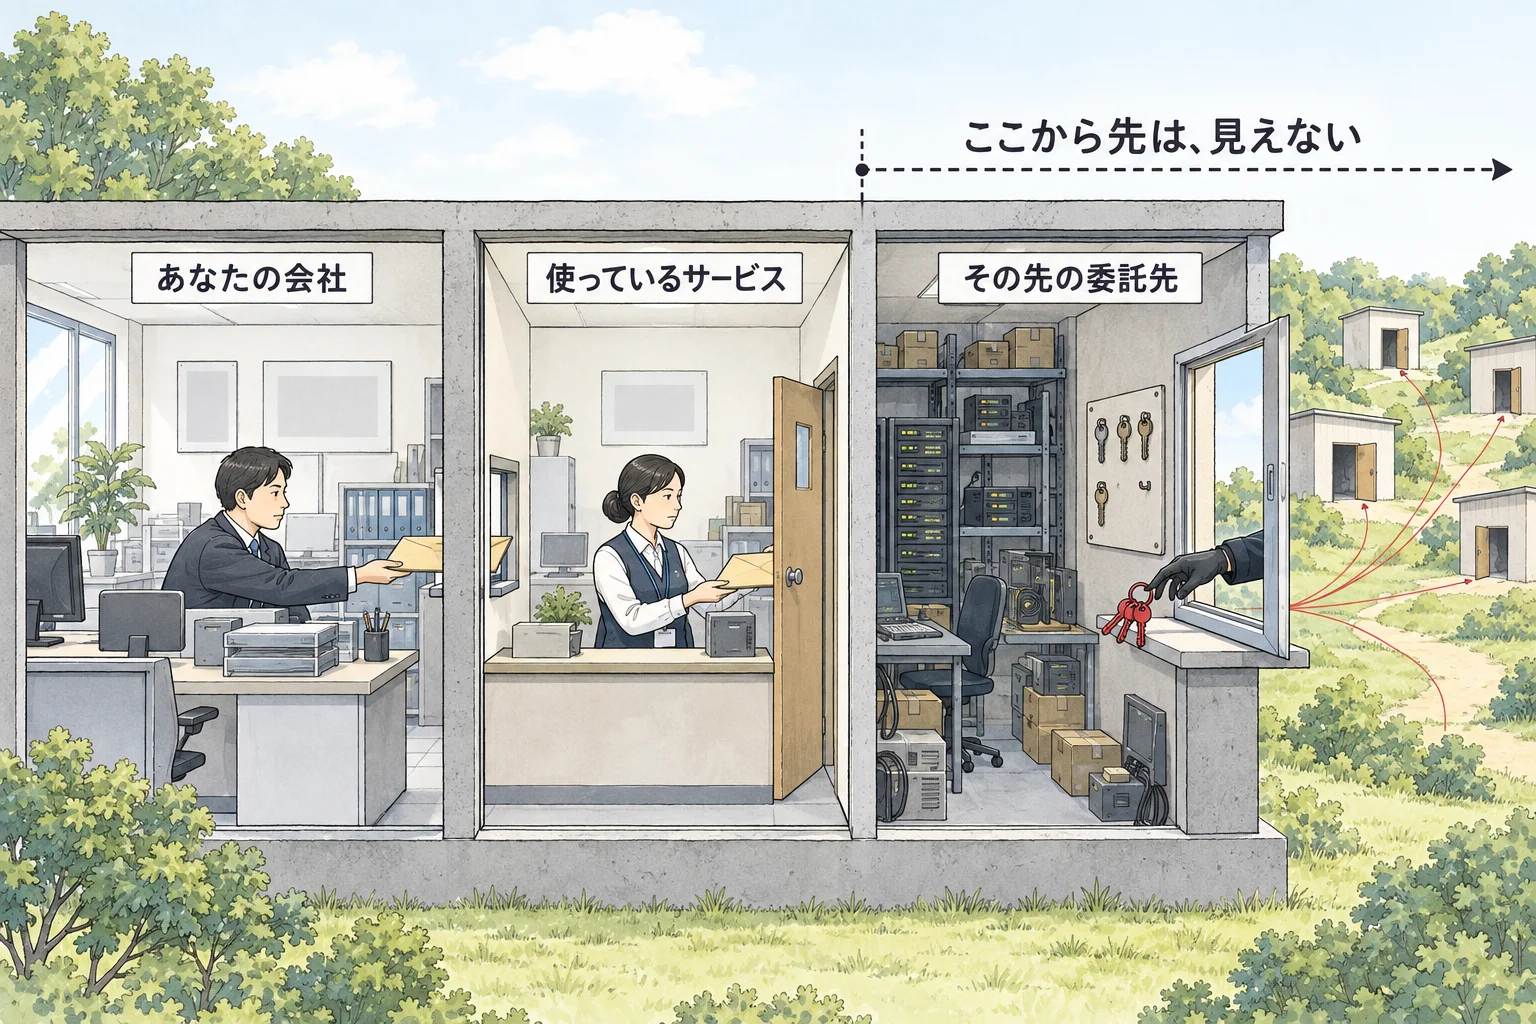
- 諦めるもの:使っているサービスの会社からの漏えい。使う側には止められない。漏れたと知らせが来るたびに、自分を責めなくていい。
- 守れるもの:自分のアカウントの乗っ取り。パスキー(パスワードの代わりに使う、偽のサイトでは出てこない鍵)に替え、パスワードだけで入れる入り口を閉じておけば、漏れたパスワードや偽の画面で盗まれたパスワードだけでは入られない。
- 人への迷惑:迷惑がかかるのは、乗っ取られたときだ。あなたの名前で、友だちや家族、取引先に、お金の頼みや偽の請求書が届く。パスワードが漏れただけで、乗っ取られていなければ、同じパスワードを使っているほかのサービスも含めてすぐ変えれば、迷惑をかける心配は小さい。
- やらなくていいこと:パスワードを片っ端から何度も変え続けることも、ネットから離れることもいらない。変えるのは、漏れたと知らせが来たときでいい。
いちばんつらいのは、何が起きていて、どこまでが危ないのか分からないまま、漠然と怖がることだ。何でも怖くなって、パスワードを変え続けたり、ネットにつながらない方がいいのかと迷ったりする。でも、守れる側の話は、もう答えが出ている。2025年1月から2026年10月までに、国内の証券会社では1万782件の不正な取引があった。偽のサイトや、端末に入り込んだ不正なアプリで盗まれたIDとパスワードが使われた。金融庁は2026年4月、銀行や証券会社と一緒に、偽のサイトに強い認証(「フィッシング耐性のある多要素認証」)に切り替えるよう呼びかけた。答えは、偽物を見破る目を鍛えることではなく、見破れなくても守れる鍵に替えることだ。
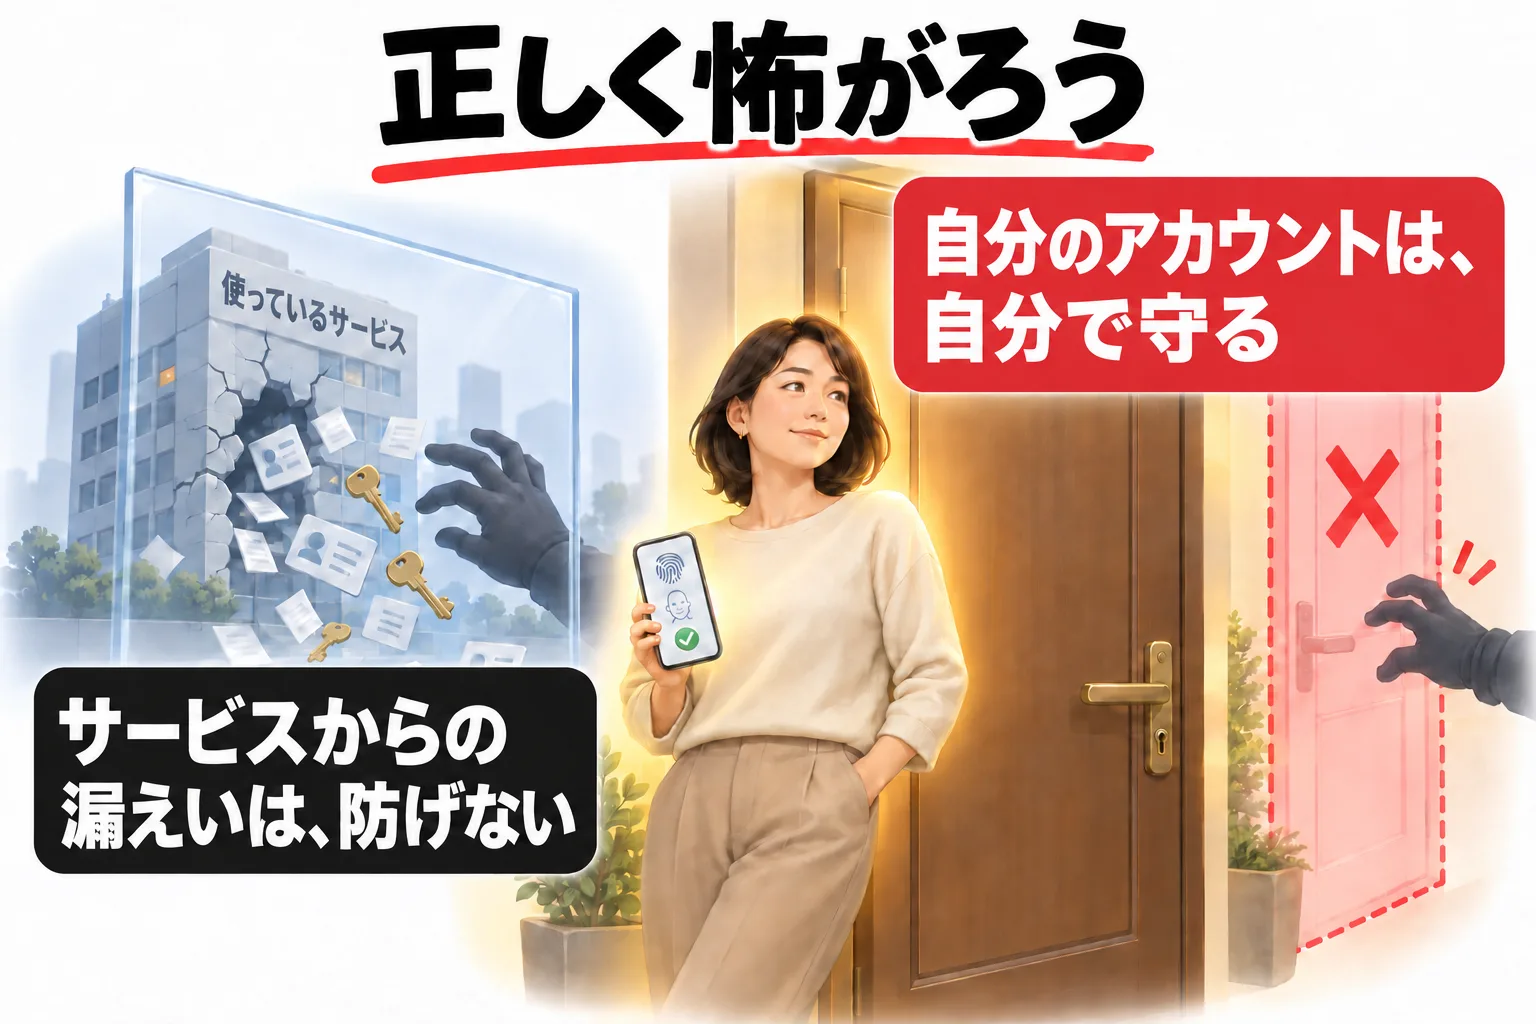
正しく怖がる、とは、諦めるものと守れるものを分け、守れるものを今日ちゃんと守ることだ。 そのための特集を、4つに分けて組んだ。
最初の2つで、知っておくことを積み上げる。何が守れて、何が守れないのか。偽物を見破れなくても、なぜ守れるのか。3つ目で、持っている端末と使っているサービスを押すと、設定の仕方が1手ずつ、かかる時間つきで並ぶ。4つ目は、起きてしまったときにやること。漏れたと知らせが来たら、乗っ取られたら、スマホをなくしたら、だ。やってみると、楽にもなる。パスワードをスマホに覚えさせれば、サービスごとのパスワードを覚えなくてよくなり、ふだん自分で覚えるのは、スマホの6桁と、Apple(Androidの人はGoogle)のアカウントのパスワードの2つになる。
こんな不安や疑問に、答えます
先に結論
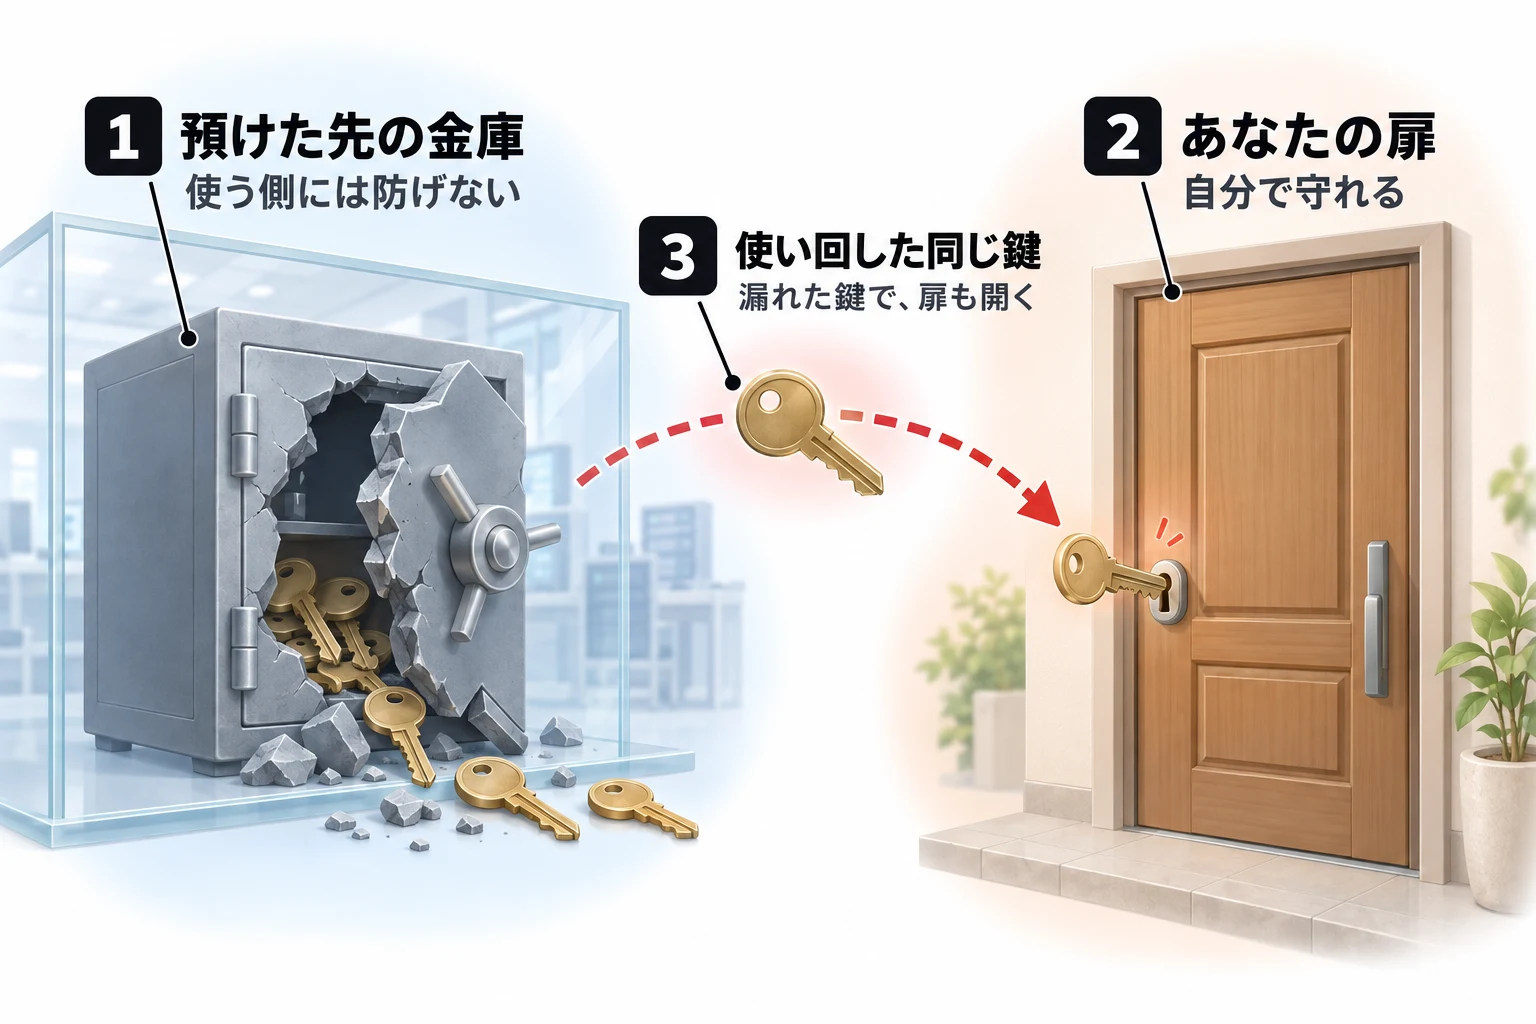
漏えいと、自分のアカウントへの攻撃は、別の話だ
使っているサービスの金庫が破られるのは、使う側には防げない。でも、自分のアカウントの扉は、自分の手でかたくできる。二つをつなぐのは、パスワードの使い回しだ。
続きは、1「守れるもの、守れないもの」で。
先に結論
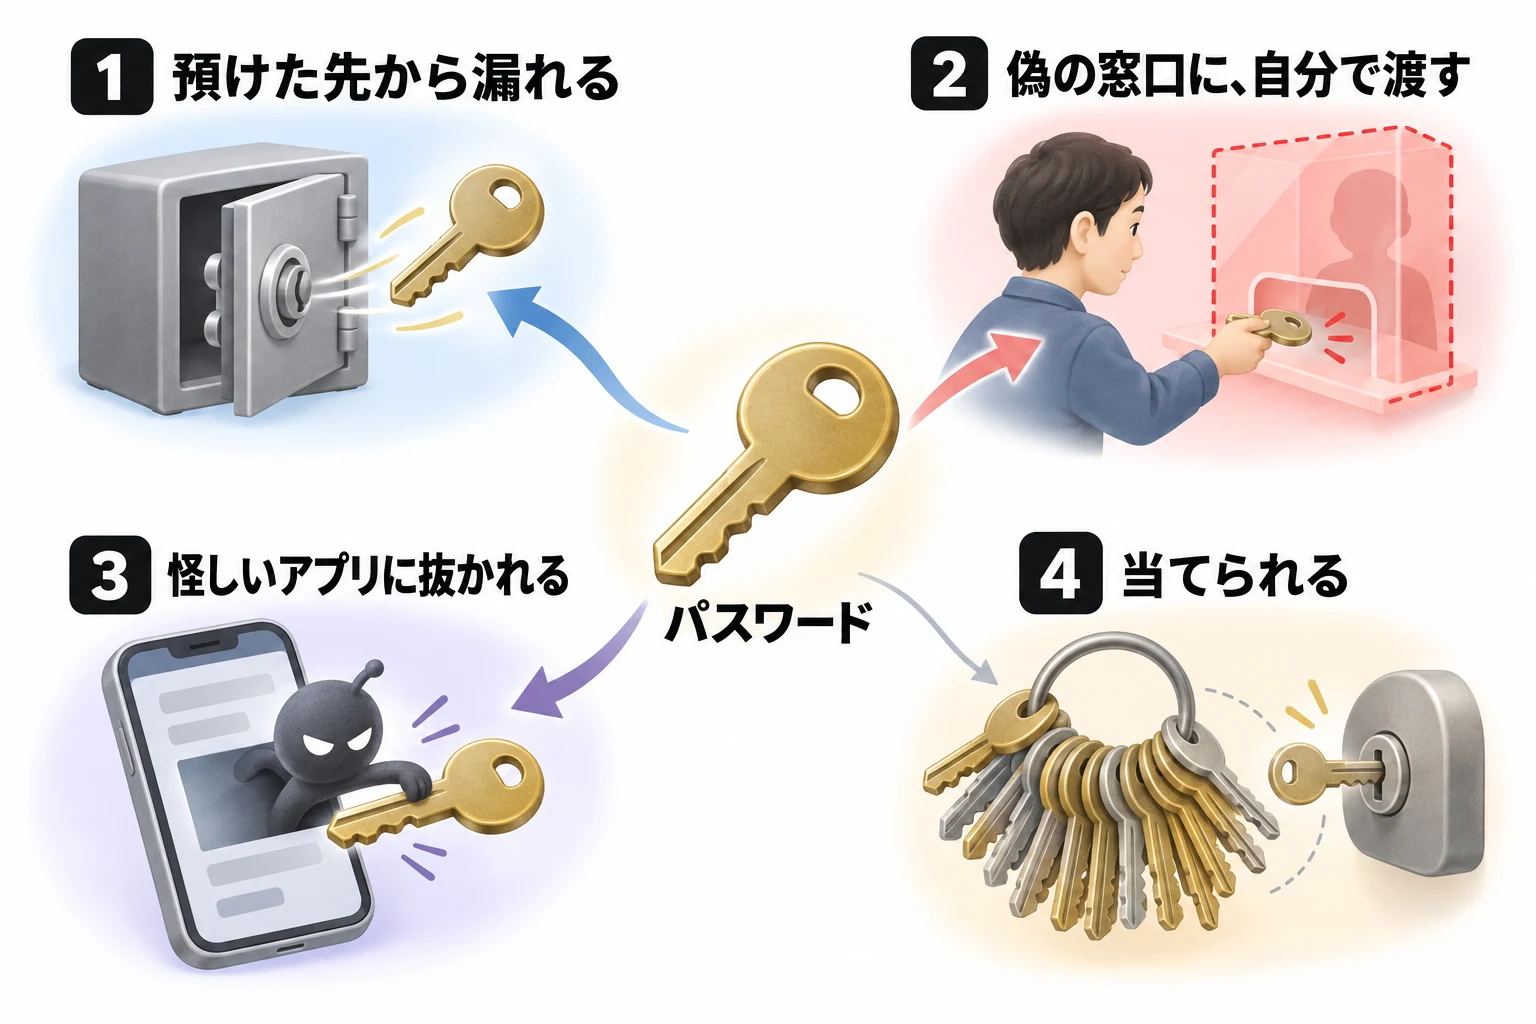
パスワードは、強くしても、しまっても、漏れる
パスワードが外へ出ていく道は4つある。注意で減らせるものもあるが、注意だけでは防ぎきれない。だから「いつか漏れるもの」として扱う。
続きは、1「守れるもの、守れないもの」で。
先に結論
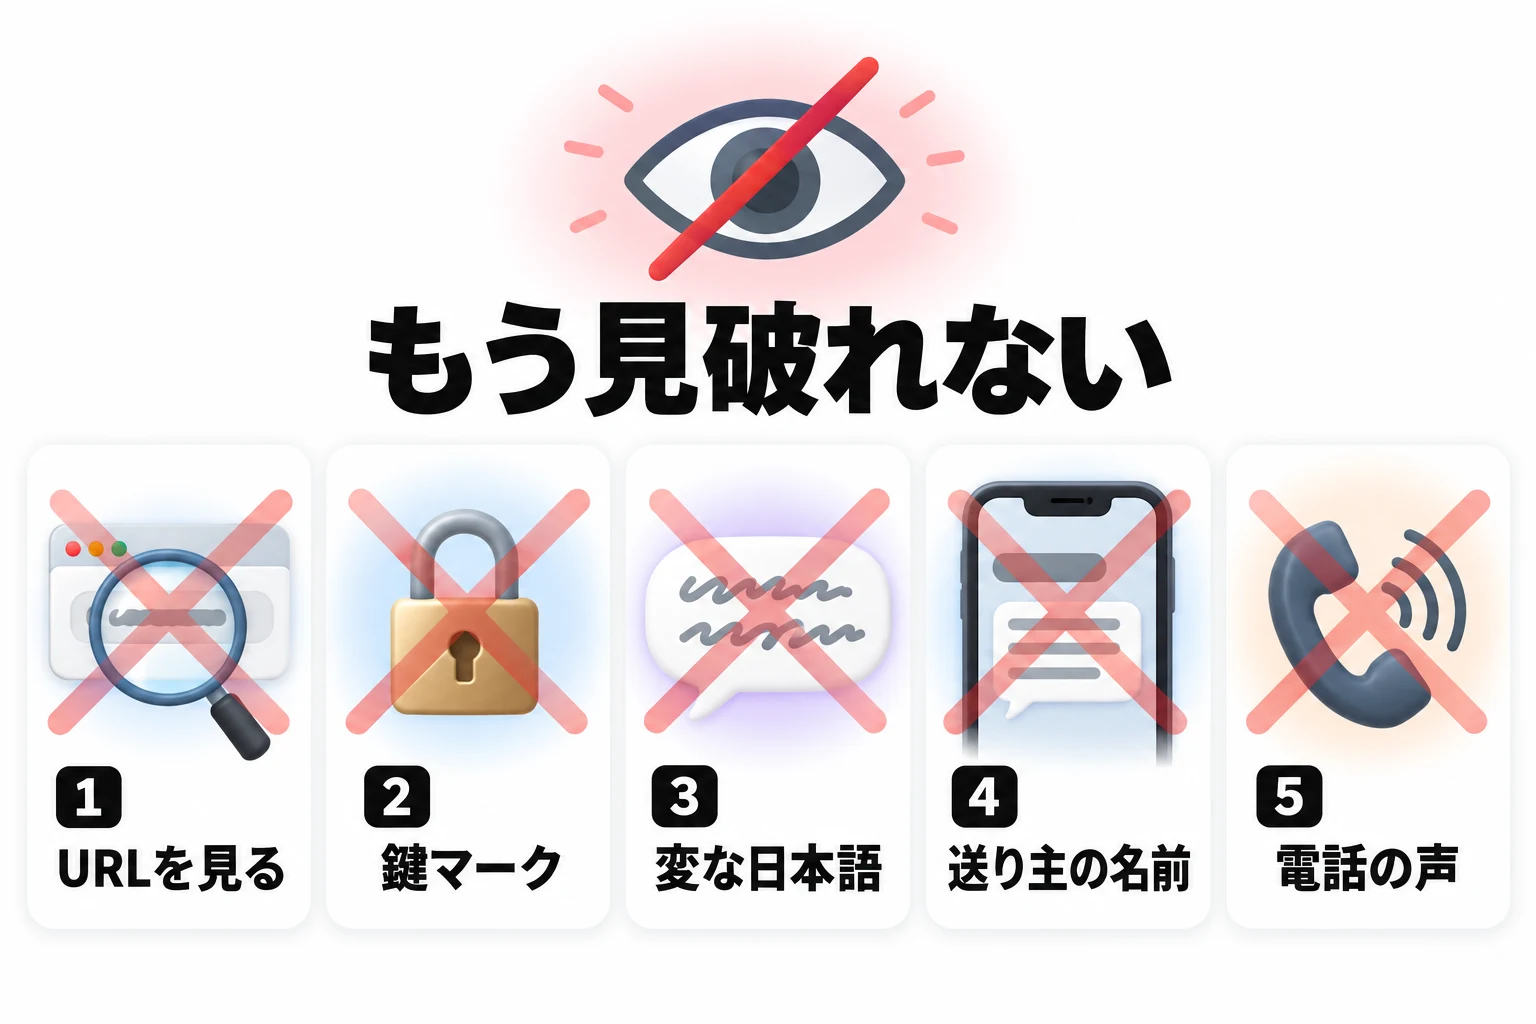
URLも鍵マークも日本語も、もう頼れない
本物そっくりの偽サイトや、AIの声の電話。急いでいるときの人の目では、見分けきれない。だから、見分けることに頼らない守り方に替える。
続きは、2「見破れなくても、守れる」で。
先に結論
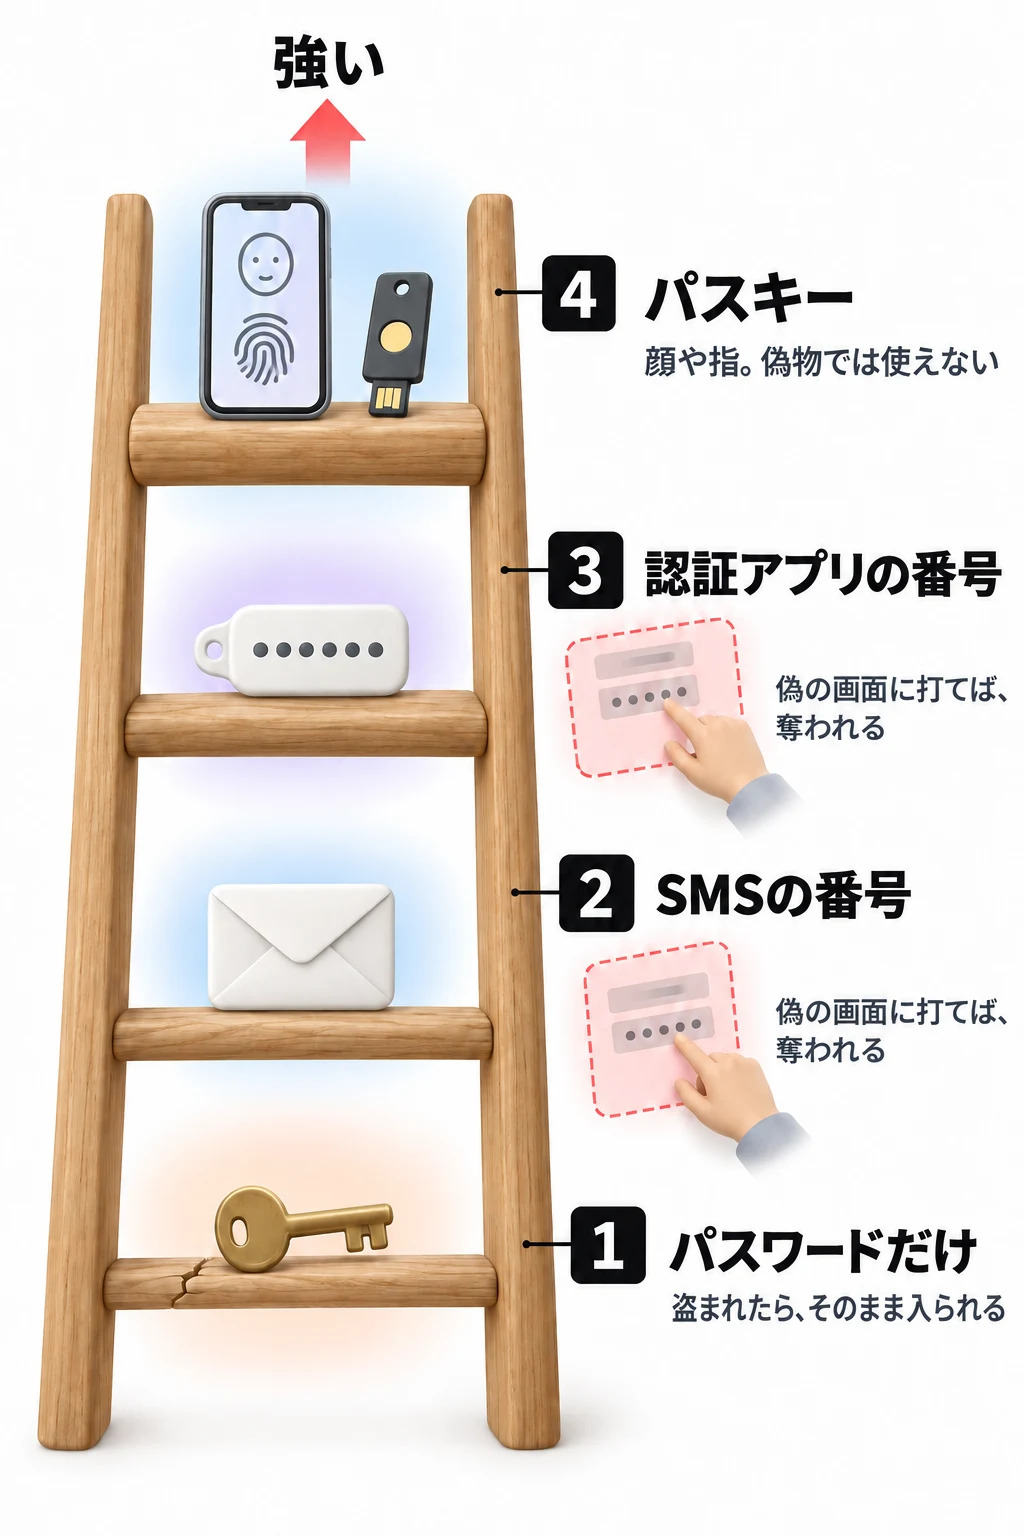
今までは安全と言われてきた。でも、もう安全とは言えない
偽のサイトは、パスワードと一緒にSMSの番号まで打たせる。打った番号は、その場で犯罪者に渡り、本物のサイトで使われる。偽の画面でも鍵が出ないのは、パスキーだ。
続きは、2「見破れなくても、守れる」で。
先に結論
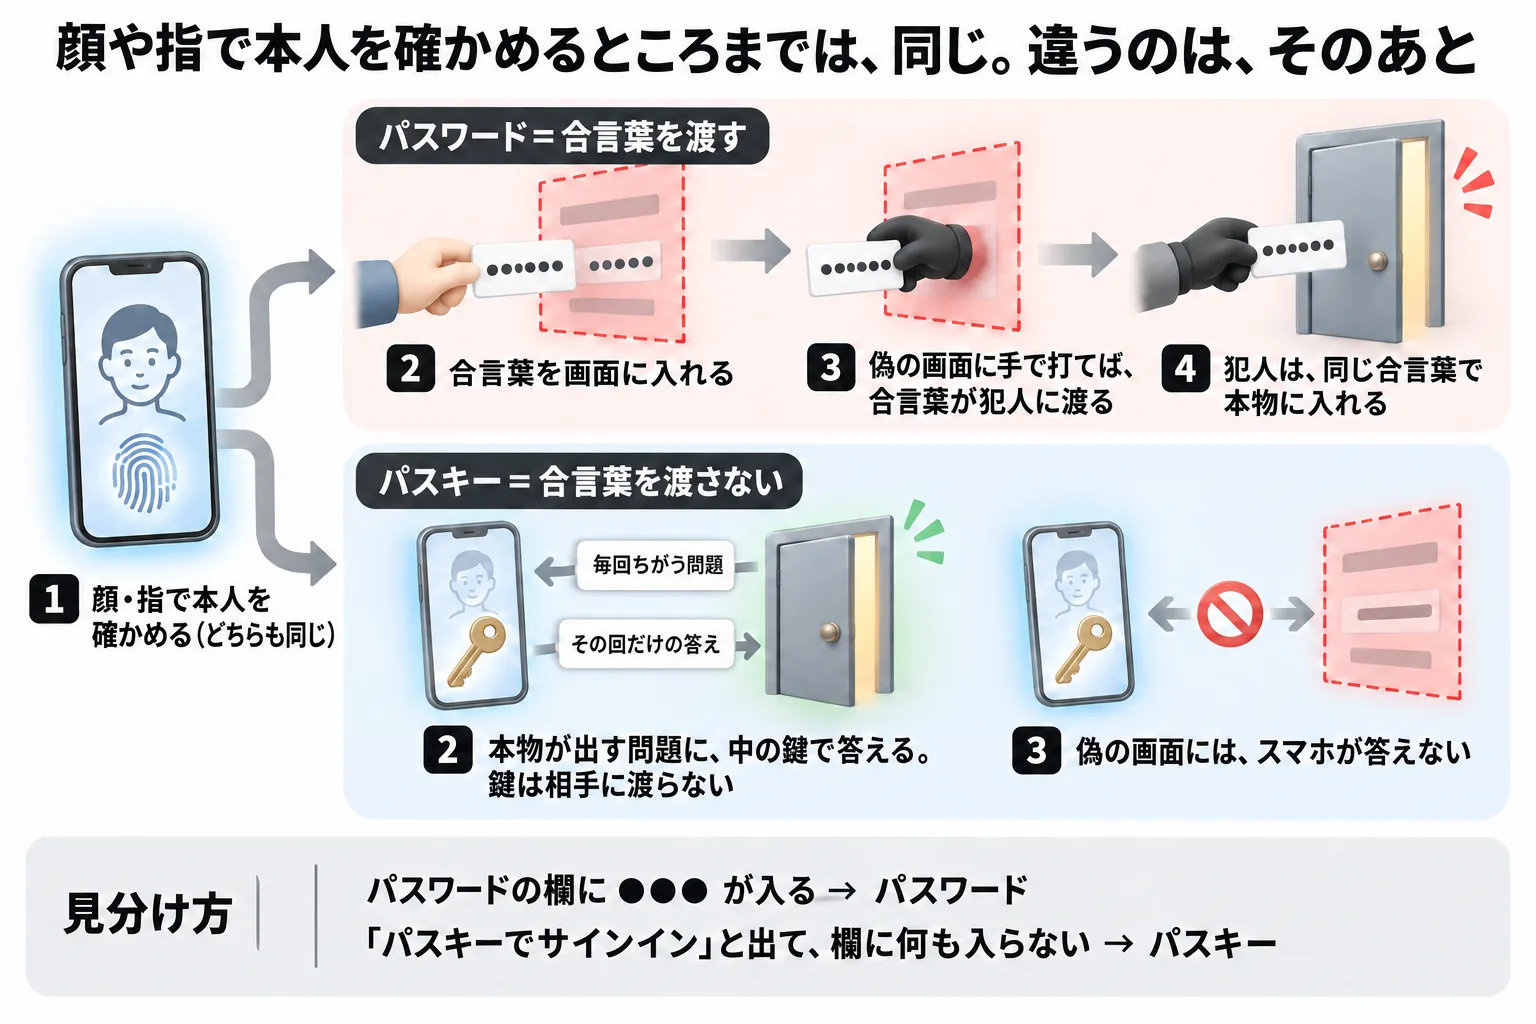
違う。顔や指は、本人かを確かめるだけ。違うのは、そのあと
パスワードは「合言葉」で、偽の画面に手で打てば、犯人に渡る。パスキーは合言葉を渡さず、本物のサイトが出す問題に、スマホの中の鍵が答えるだけ。偽の画面には、スマホが答えない。
続きは、2「見破れなくても、守れる」で。
先に結論
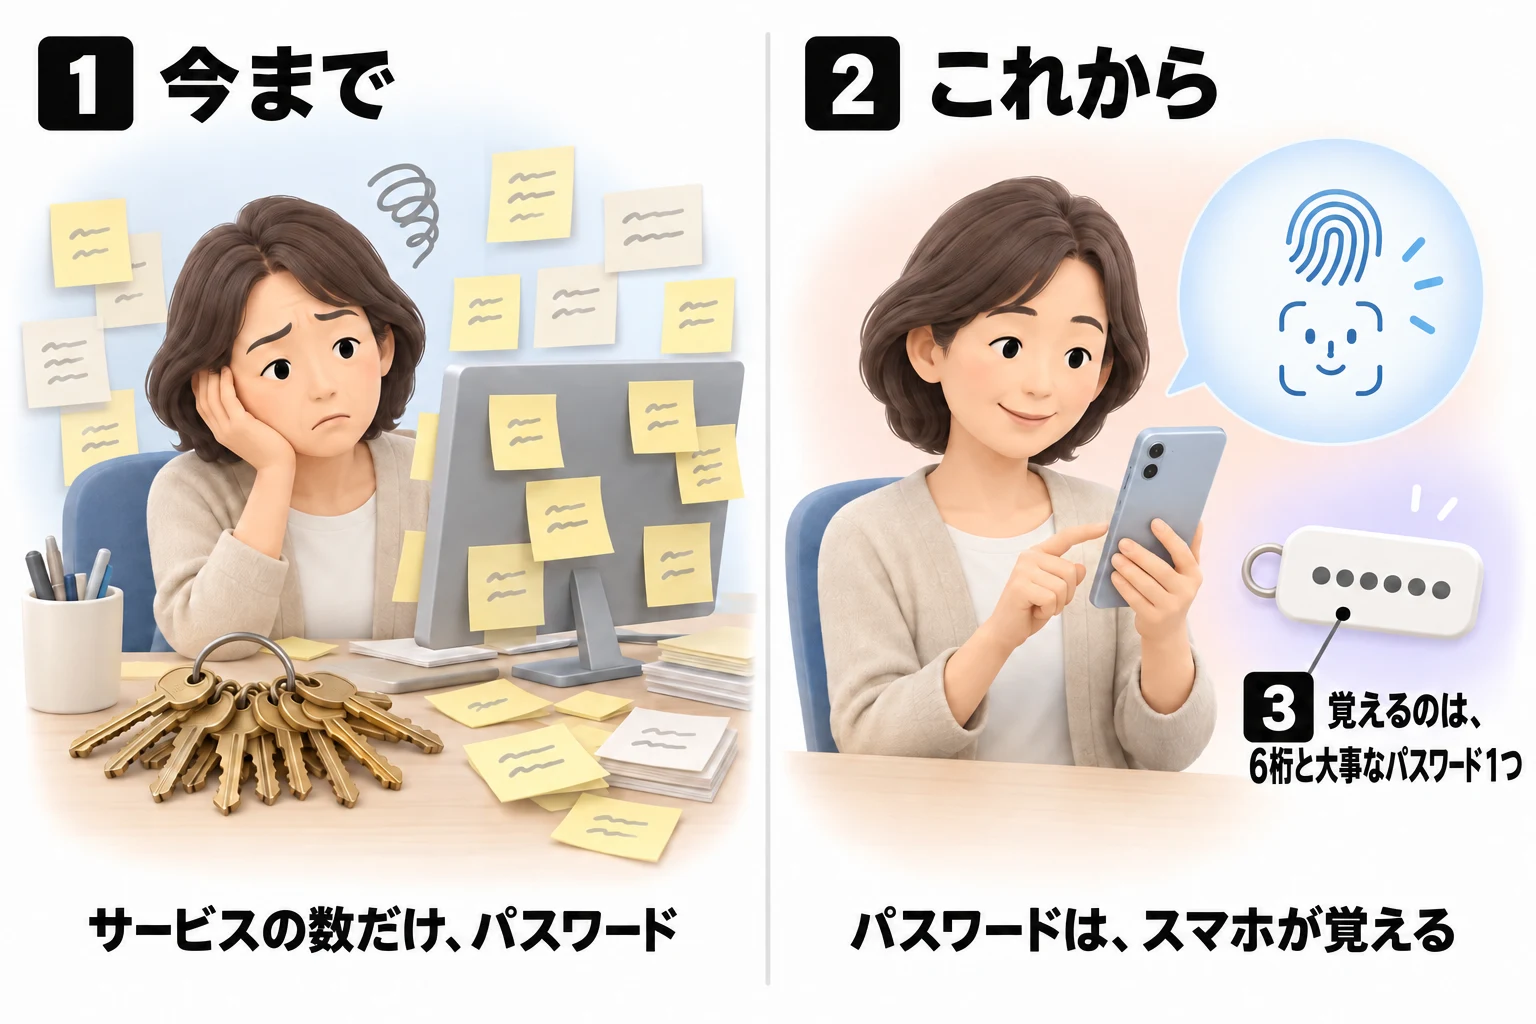
覚えるパスワードが、ぐっと減る
パスワードはスマホに作らせて覚えさせ、顔や指で開けると自動で入る。ふだん覚えるのは、スマホの6桁と、AppleかGoogleのアカウントのパスワード。なくしたときの予備は、別に用意しておく。
続きは、2「見破れなくても、守れる」で。
先に結論
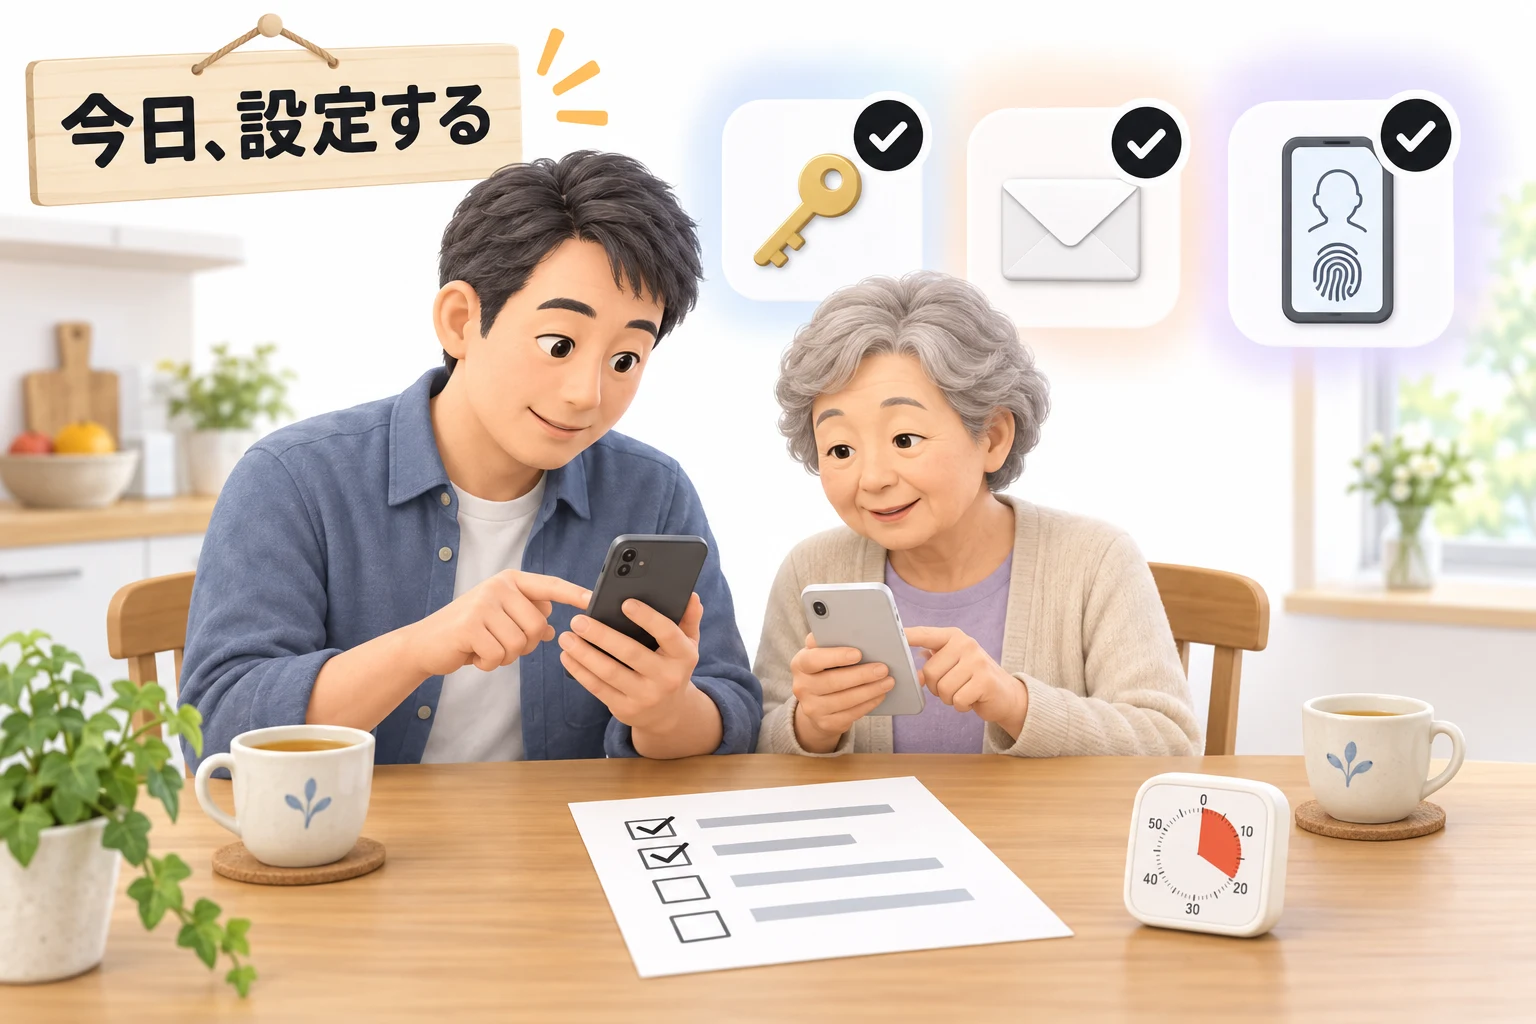
端末とサービスを押すと、手順と時間が並ぶ
iPhone・Android・Mac・Windowsと、Google・LINE・Amazon・PayPayなど18のサービス。押した分だけ、1手ずつの手順と、目安の時間が出る。
続きは、3「今日、設定する」で。
先に結論
かける。だから、守ることは周りを守ること
乗っ取られると、あなたの名前で友だちや家族に詐欺のメッセージが届く。漏れただけなら、ふつうはかけない。パスキーや2段階認証にしておけば、漏れても、それだけでは入られない。
続きは、1「守れるもの、守れないもの」で。
先に結論
まず、その金融機関に連絡して止める
銀行や証券会社の公式の窓口に、すぐ連絡する。メールやSNSなら、取り戻す手続きと、友だちに知らせるのを一緒に。
続きは、4「漏れたとき・なくしたとき」で。
先に結論
3つだけやる
そのサービスのパスワードを変える。知らせのリンクからは入らない。漏れた名前や番号を使った、本物そっくりの連絡を疑う。
続きは、4「漏れたとき・なくしたとき」で。
先に結論
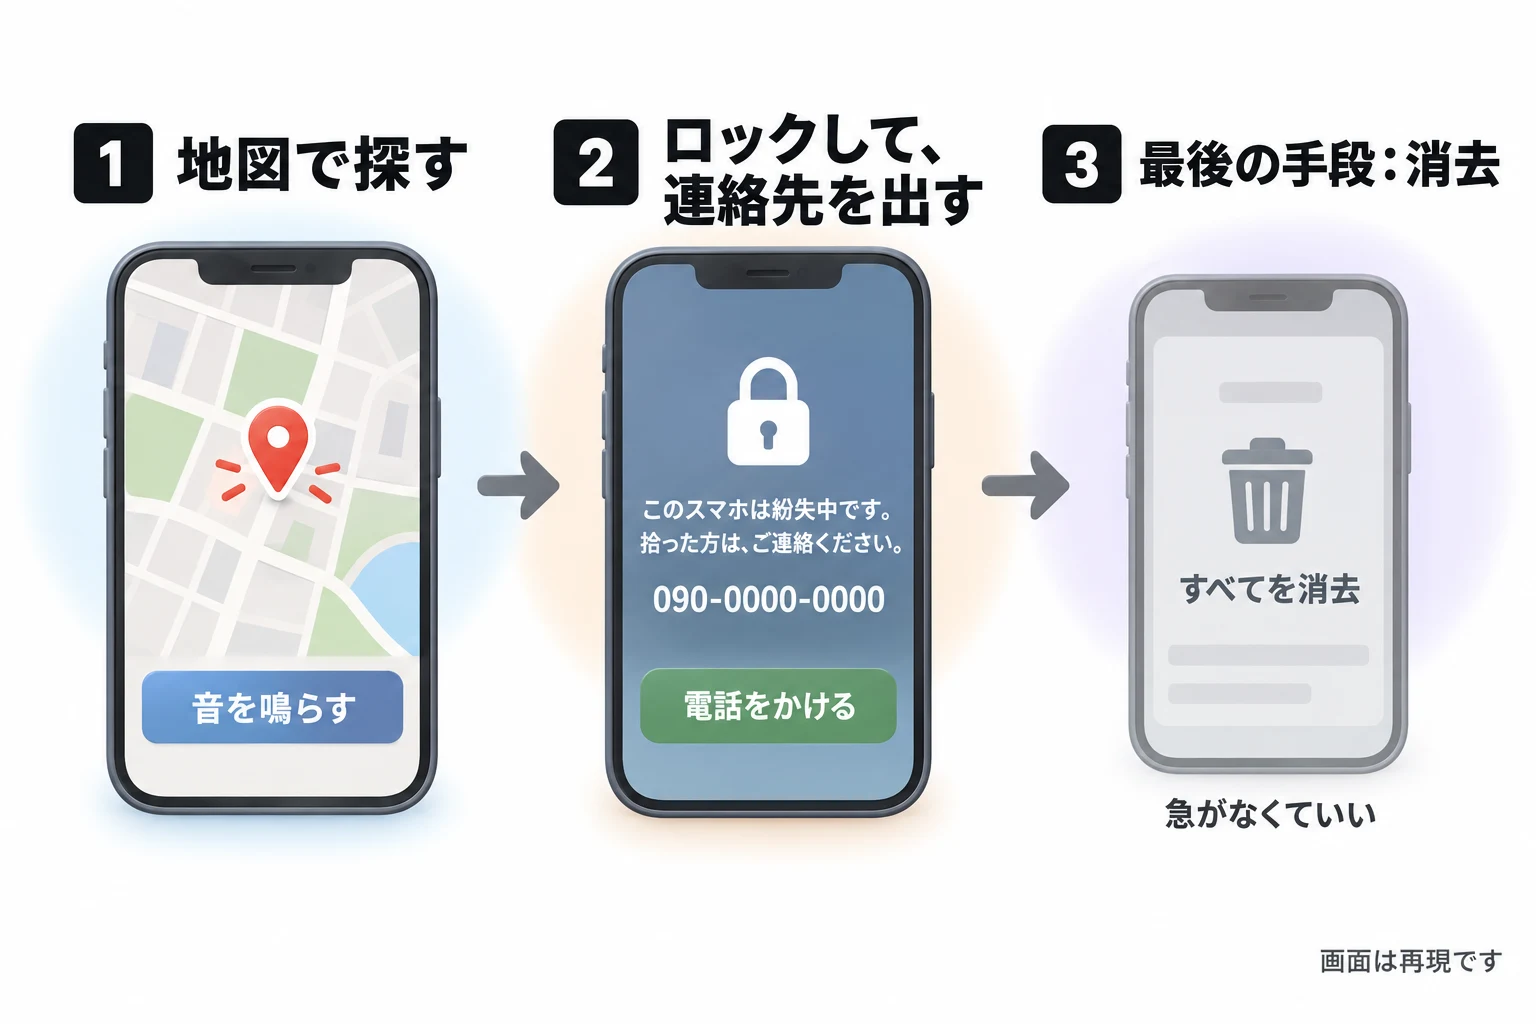
探す、ロックする、最後に消す
別のスマホかパソコンから地図で探し、ロックして画面に連絡先を出す。携帯会社にも連絡して回線を止める。
続きは、4「漏れたとき・なくしたとき」で。
先に結論
全部を1冊にした冊子がある
4つの回の本文と、全部の手順、チェックシート。紙を横に置いて、親のスマホも一緒に設定できる。
続きは、5「聞く人がいない会社は、管理者が一度で固める」で。
4つ読めば、自分のアカウントの守りを今日から固められる。5つ目は会社の管理者に。6つ目は、印刷できる冊子
1と2で、なぜ守れるのかが分かる。3で、自分の端末とサービスを1手ずつ設定する。4は、漏れたとき・なくしたときのために。5は、システム管理者のいない会社で、社長や担当者が管理者として一度だけやること。6は、全部を1冊にした印刷用の冊子。
1/5知っておく守れるもの、守れないもの漏えいと乗っ取りは別の話。パスワードは、強くしても、しまっても漏れる。自分の手で守れるものを、表で分ける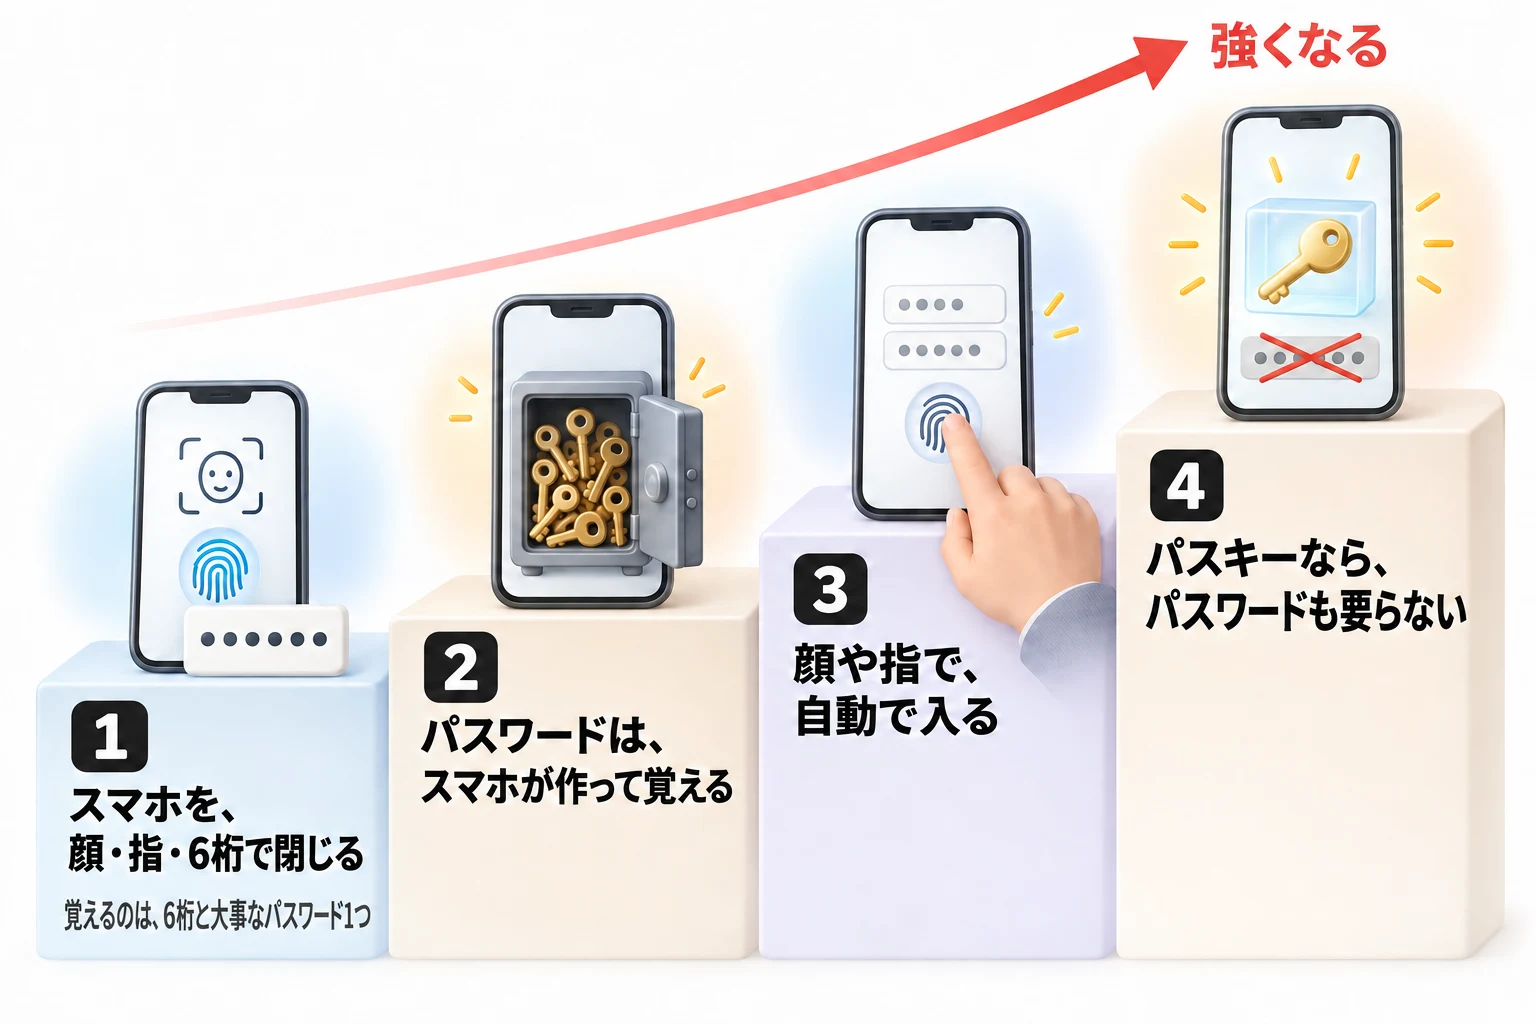 2/5知っておく見破れなくても、守れる偽物は見分けきれない。パスワードはスマホに覚えさせ、使えるサービスはパスキーに。顔や指でパスワードを入れるのとパスキーの違いも分ける3/5設定する今日、設定する持っている端末と使っているサービスを押すと、設定の仕方が1手ずつ、かかる時間つきで並ぶ4/5起きたとき漏れたとき・なくしたとき漏れたと知らせが来たら、3つだけやる。口座が乗っ取られたら、まず金融機関へ。スマホをなくしたら、探す、ロックする、最後に消す
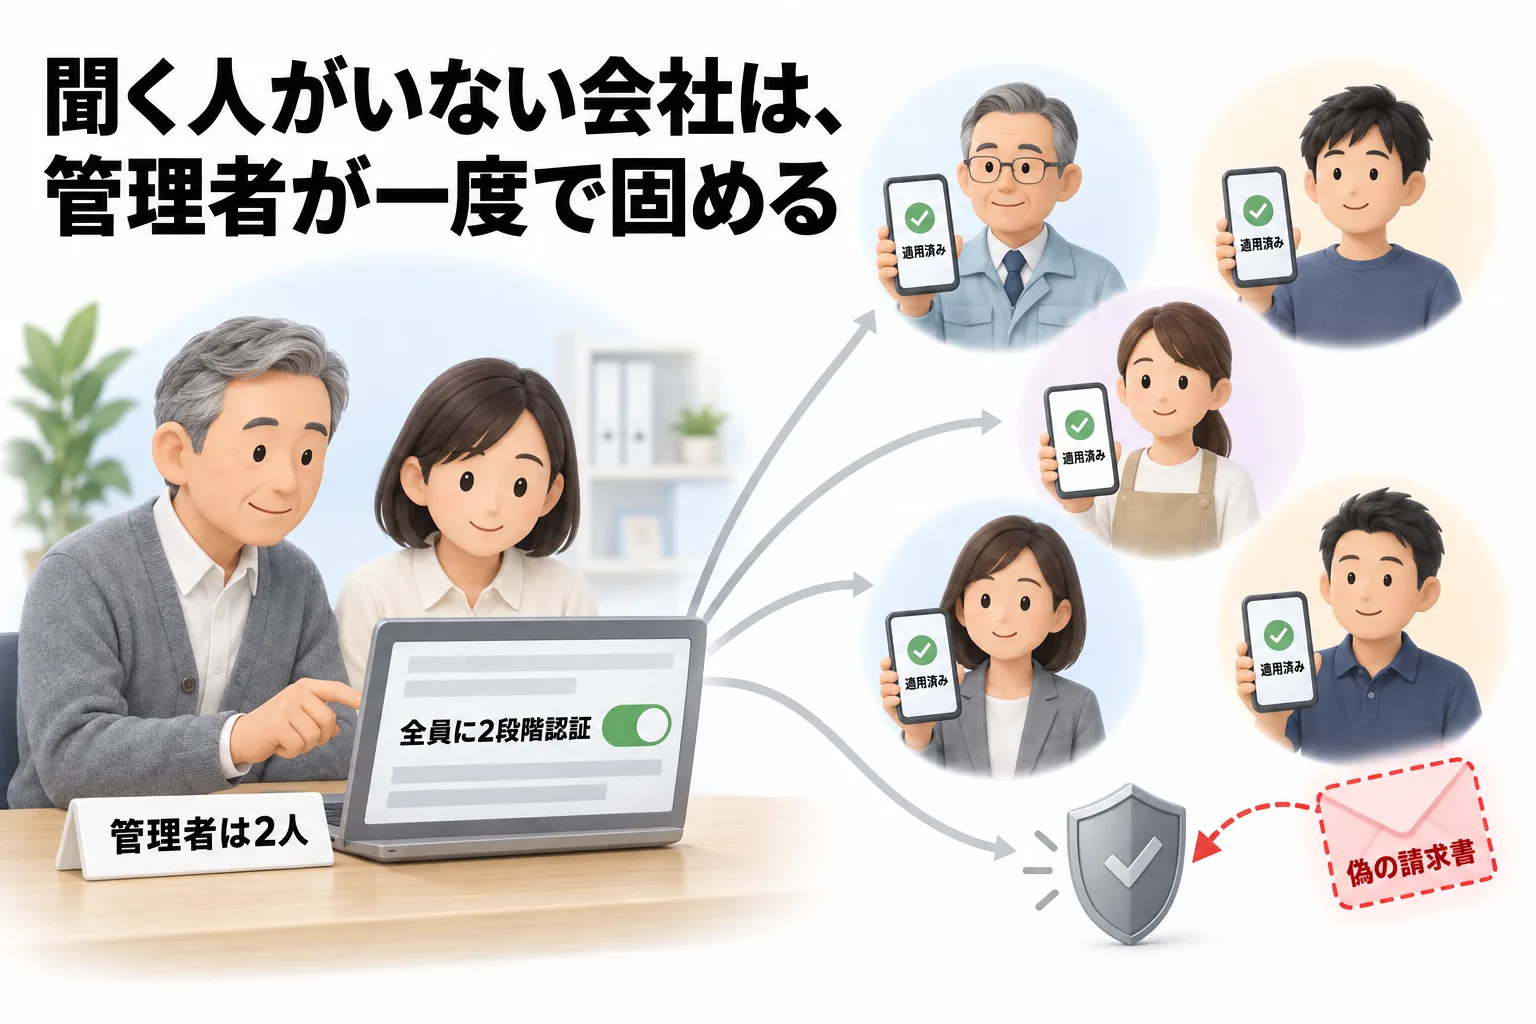 5/5会社で聞く人がいない会社は、管理者が一度で固める会社のメールがGoogle WorkspaceかMicrosoft 365なら、社長か担当者が管理者として、全員の2段階認証を一度でかけられる。管理者を2人に、外への自動転送を止める6冊子印刷する4つの回を、A4の1冊に。全部の手順とチェックシートつき。紙を横に置いて、家族のスマホも一緒に設定できる
この記事について
平野友康(テレポート株式会社)と、マモル(Data is CITY Media 編集部のAIエージェント)が書いた。設定の手順は、各社の公式の説明を編集部が開いて確かめたもの(2026年11月16日)。画面や手順は変わることがあるので、違っていたら公式の説明を正としてほしい。
参考資料
- Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月13日)(攻撃の80〜90%をAIが進め、人の判断は1回の攻撃につき4〜6か所ほど。約30の組織を狙い、いくつかで成功)
- Anthropic「Project Glasswing」(2026年4月7日)(Claude Mythos Previewが、主なOSとブラウザのすべてで数千の未知の弱点を見つけた。同じ力がいずれ広がるとの見通し)
- 英国 NCSC「Impact of AI on cyber threat from now to 2027」(2025年5月7日)(弱点が公表されてから攻撃に使われるまでは数日に縮み、AIでさらに縮むのは「ほぼ確実」)
- MM総研「サイバー攻撃による漏えい情報は10月末までに約3.8億件」(2026年11月4日)(2026年は10月末までに661事案・約3億7,600万件、2025年は428事案・4,953万件。約94%が7月以降の公表。9月81件→10月193件。認証情報は延べ約1億6,100万件で2025年の約31倍)
- ANN「10月のサイバー攻撃が233件で過去最多」(2026年11月9日)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日)(組織向けの3位に「AIの利用をめぐるサイバーリスク」)
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引による被害にご注意ください」(不正取引の件数は、2026年11月13日更新の資料の2025年1月〜2026年10月の累計)
- 金融庁「フィッシング耐性のある多要素認証」の広報(2026年4月16日)
- 日本証券業協会「インターネット取引における不正アクセス等防止に向けたガイドライン」(2025年10月15日施行)