特集
「見つからないから大丈夫」は通用しない。公開しているものを把握し、要らないものは止め、残すものには認証をかける
検索に
「見つからないから大丈夫」は通用しない。公開しているものを把握し、要らないものは止め、残すものには認証をかけて鍵を分け、更新する。
01よくある「見つからないから大丈夫」は、どれも守りにならない
小さな会社や、試作のアプリを公開した人がよく言う「だから大丈夫」を、7つ並べた。押すと、実際が出る。
よくある「だから大丈夫」
どの開発環境でも、本番と同じ意識で守らなければならなくなっている、と川上は言う。
02まず、公開しているものを把握する
やることの最初は、自分たちが何をインターネットに公開しているかを知ることだ。どこに、何が、誰の管理で動いているか。ホスティングサービス(VercelやGoogle Cloudなど)のプロジェクト、ドメイン、試作のアプリまで、一覧(資産の棚卸し)にする。
一覧があれば、新しい脆弱性が公開されても、「自社は対象か」をすぐに確かめられる。PHP2Shellのときに混乱が広がった理由の一つは、どこでPHPが動いているかを、すぐに答えられなかったことだった。
確かめ方は簡単だ。
- 1. ブラウザで、シークレットウィンドウ(ログインしていない状態の窓)を開く
- 2. 自分や社員が公開したアプリやサイトのURLを、一つずつ開く
- 3. 中身が見えたら、世界中の誰にでも見えている。残すなら認証をかける。要らないなら止める
あなたなら?今日、まずやることは?
正解は C公開しているものをシークレットウィンドウで開き、要らないものを止める
noindexもURLの長さも、思い込みのカードで見たとおり、守りにはならない。誰でも見える状態になっていたら止める。要らなければ消す。
03使っていないものは、公開を止める
使っていないシステムほど危ない。脆弱性が公開されても誰も更新せず、誰も記録を見ないからだ。
公開を止めておけば、インターネットから自動で調べる攻撃の対象にはならない。ソースコードがGitHubなどに保管されていれば、必要になったときに、もう一度デプロイ(公開の操作)すればいい。AIに頼めば、出し直しも短い時間で済む。
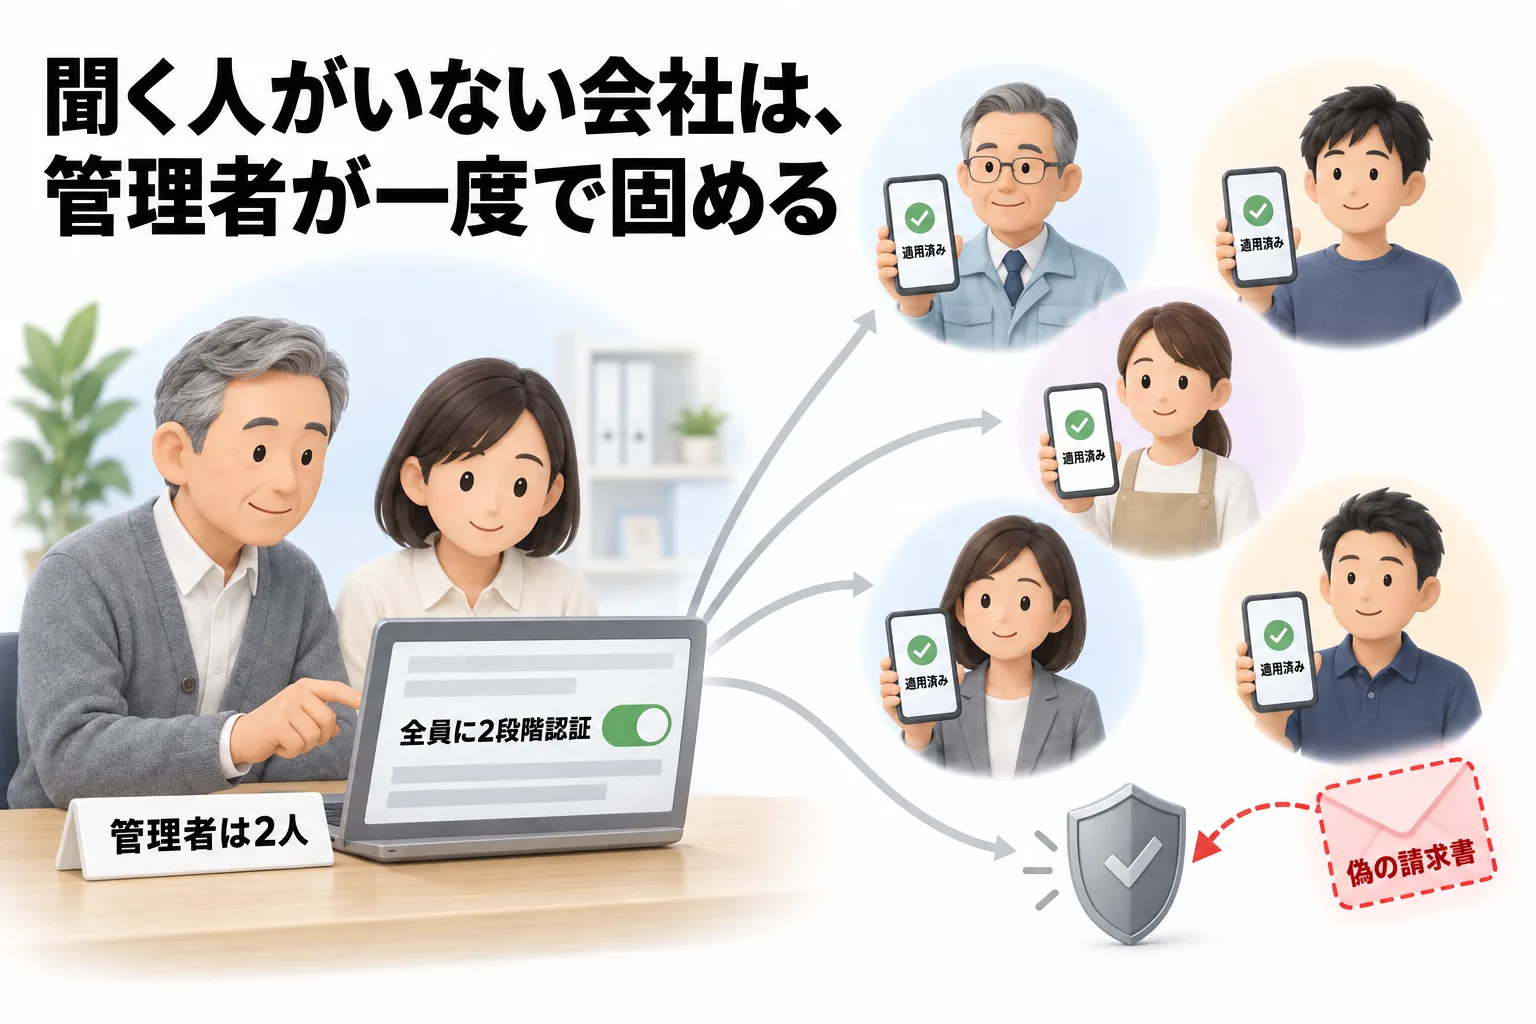
ただし、止めても消えないものがある。ソースコードの保管場所や、手元のパソコンには、それぞれ別の守り(アクセスできる人の制限、2段階認証など)が要る。もう使わないと決めたものは、止めるだけでなく、最後は削除する。
04残すものには、認証をかけ、鍵を分ける
公開を続けるものには、誰でも開ける状態のまま置かない。
- 認証は、ホスティングサービスの仕組みでかける:自分で作ったパスワードの画面ではなく、ホスティングサービスが用意している保護や、会社のアカウントでのログイン(SSO)を使う。ログイン画面の手前で乗っ取られる型の脆弱性もあるので、そもそも外から届かないようにする
- APIにも必ず認証をかける:「社内でしか使わないから」は理由にならない。FBIの一覧には、認証のないAPIが最初の侵入の手口として並んでいる
- 試作には、専用の鍵を使う:クラウドやAIのサービスを使うためのAPIキーは、本番のものを置かない。試作専用の鍵を作り、使える範囲と、使える金額の上限を決めておく。侵入されても、持ち出される鍵の権限が小さければ、被害は小さい
あなたなら?ホスティングサービスの設定で「保護」がオンなら、そのサイトは守られている?
正解は BURLによっては、守られていないことがある
たとえばVercelの標準の保護(Standard Protection)は、本番のドメインを保護の対象外にしている。プレビューのURLにはログインが要るのに、ふだん開く本番のURLは誰でも開ける、ということが起きる。設定の名前ではなく、ログアウトした状態で実際に開いて確かめる。
05使っているソフトを更新する
公開しているシステムが使っているフレームワークやライブラリ(部品のソフト)は、脆弱性が見つかると修正版が出る。GitHubのDependabotのように、更新を自動で知らせる仕組みを入れておく。脆弱性のニュースが流れたら、自分たちのシステムが対象かを、把握しておいた一覧で確かめる。
自動化された攻撃は、疲れずに入口を探し続ける。ただ、探しているのは、開いている入口だ。公開しているものを把握し、要らないものを止め、残すものに鍵をかければ、狙われる入口は減らせる。大きな会社でなくても、専任の担当者がいなくても、できることだ。
この記事について
テレポート株式会社 CTO の川上翼が社内向けにまとめた資料と話をもとに、Data is CITY Media 編集部が構成しました。Data is CITY Media を運営するテレポート株式会社は、AIエージェントで企業のセキュリティ対策を支える仕組みを開発しています。
参考資料
- Vercel「Deployment Protection」(英語)
- Certificate Transparency「How CT works」(英語)
- 楽天証券「当社お客様の情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月17日)
- FBI「Threat Overview of ARTEX Autonomous Penetration Testing Framework」(FLASH-20261113-001、2026年11月13日、PDF、英語)
話した人
川上翼テレポート株式会社 CTO/セキュリティ責任者