特集
NewsPicksの漏えいを絵で解く。社員用の分析の道具に、多要素認証を通らない受付から管理者として入られ、直したあとも合鍵で出入りされた
漏れたのは
多要素認証は効いていた。穴は、分析の道具が自分で持つ、ログインの前に誰でも使える受付にあった。受付を直したあとも、攻撃者が作った合鍵(APIキー)は残る。社内の道具を外から開けるようにしている会社は、どこも同じ形になりうる。
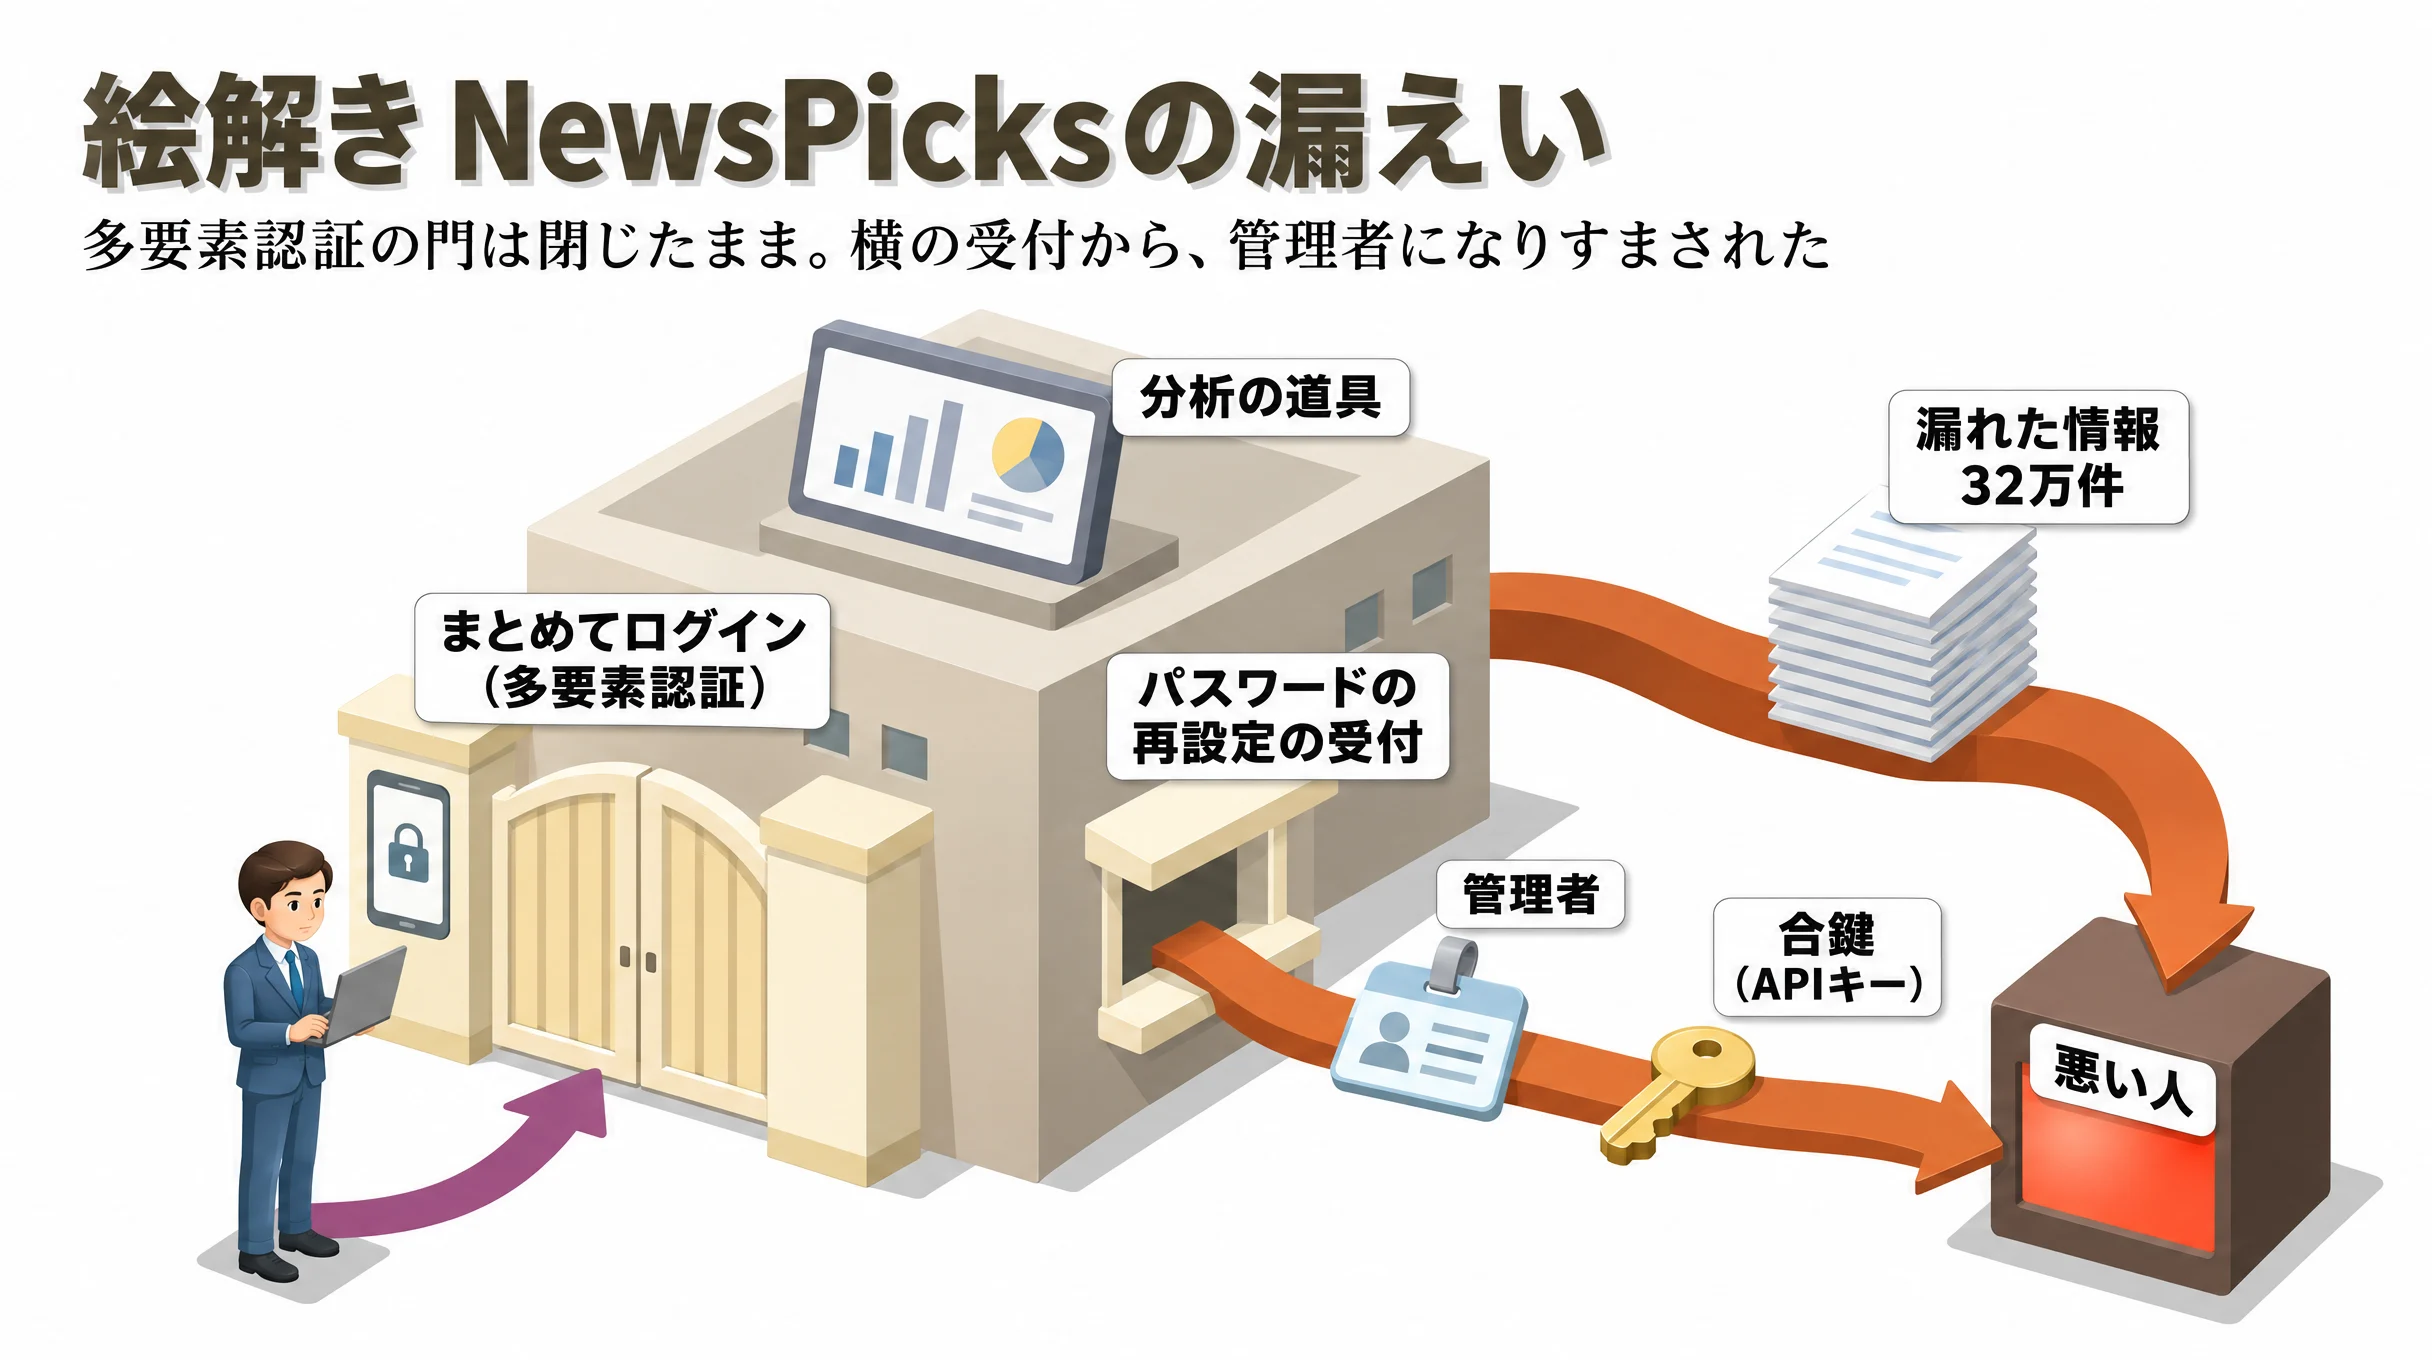
経済のニュースのサービス「NewsPicks」から、利用者のメールアドレス32万件などが漏れた。運営するユーザベースは11月18日、調べ終えた結果を発表した。入られたのは、社員がデータの集計と分析に使う道具だった。同じような社内の道具は、多くの会社にある。社員がその道具に入るには多要素認証が要ったのに、攻撃者は管理者になりすました。何が漏れ、利用者は何に気をつければいいか。なぜ防げず、なぜ長く気づかなかったのか。7枚の絵で順に見る。会社の責任者が担当者と委託先に聞くことは、最後の絵にまとめた。
01漏れたものと、漏れていないもの
漏れたのは、NewsPicksの利用者の情報である。退会した人の一部も含む。項目ごとの件数は、メールアドレスが32万2,531件、カードの名義・有効期限・番号の下3〜4桁が36万1,598件など。ログインのパスワード、カード番号の全部、セキュリティコードは含まれていない。11月18日の時点で、漏れた情報が悪用された被害は確認されていない。
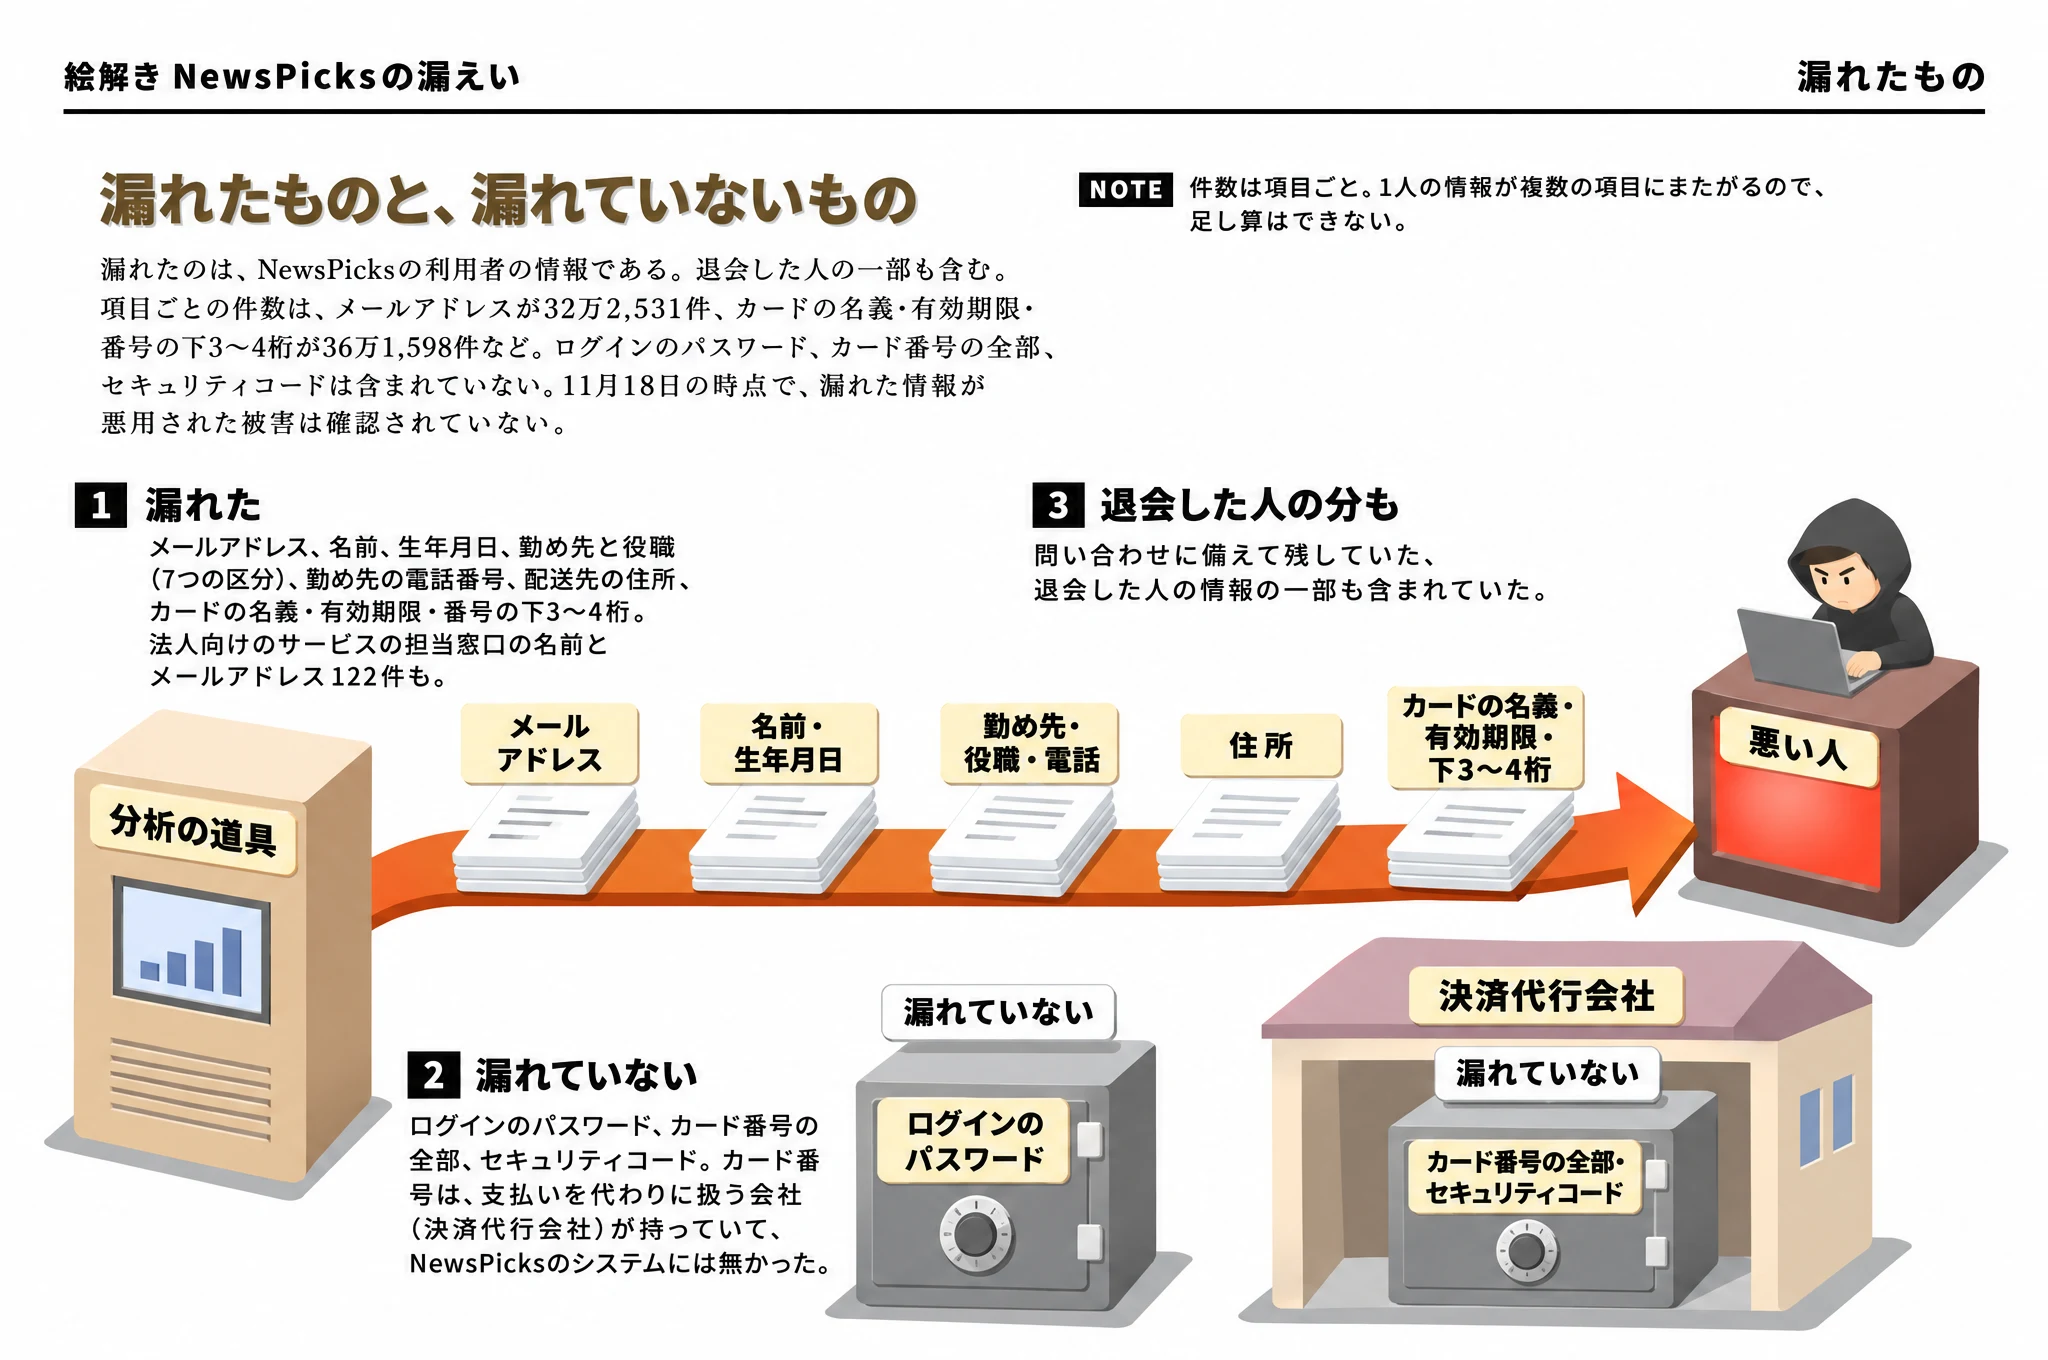
- 1漏れた:メールアドレス、名前、生年月日、勤め先と役職(7つの区分)、勤め先の電話番号、配送先の住所、カードの名義・有効期限・番号の下3〜4桁。法人向けのサービスの担当窓口の名前とメールアドレス122件も。
- 2漏れていない:ログインのパスワード、カード番号の全部、セキュリティコード。カード番号は、支払いを代わりに扱う会社(決済代行会社)が持っていて、NewsPicksのシステムには無かった。
- 3退会した人の分も:問い合わせに備えて残していた、退会した人の情報の一部も含まれていた。
NOTE 件数は項目ごと。1人の情報が複数の項目にまたがるので、足し算はできない。
02利用者が気をつけること
対象の人には、10月9日以降にNewsPicksのサポート窓口からお知らせのメールが届いている。漏れた中に、ログインのパスワードとカード番号の全部は無い。危ないのは、名前・勤め先・役職・カードの下3〜4桁を書き込んだ、本物らしい詐欺のメールや電話である(名前と勤め先の両方が漏れたのは、全体の一部)。
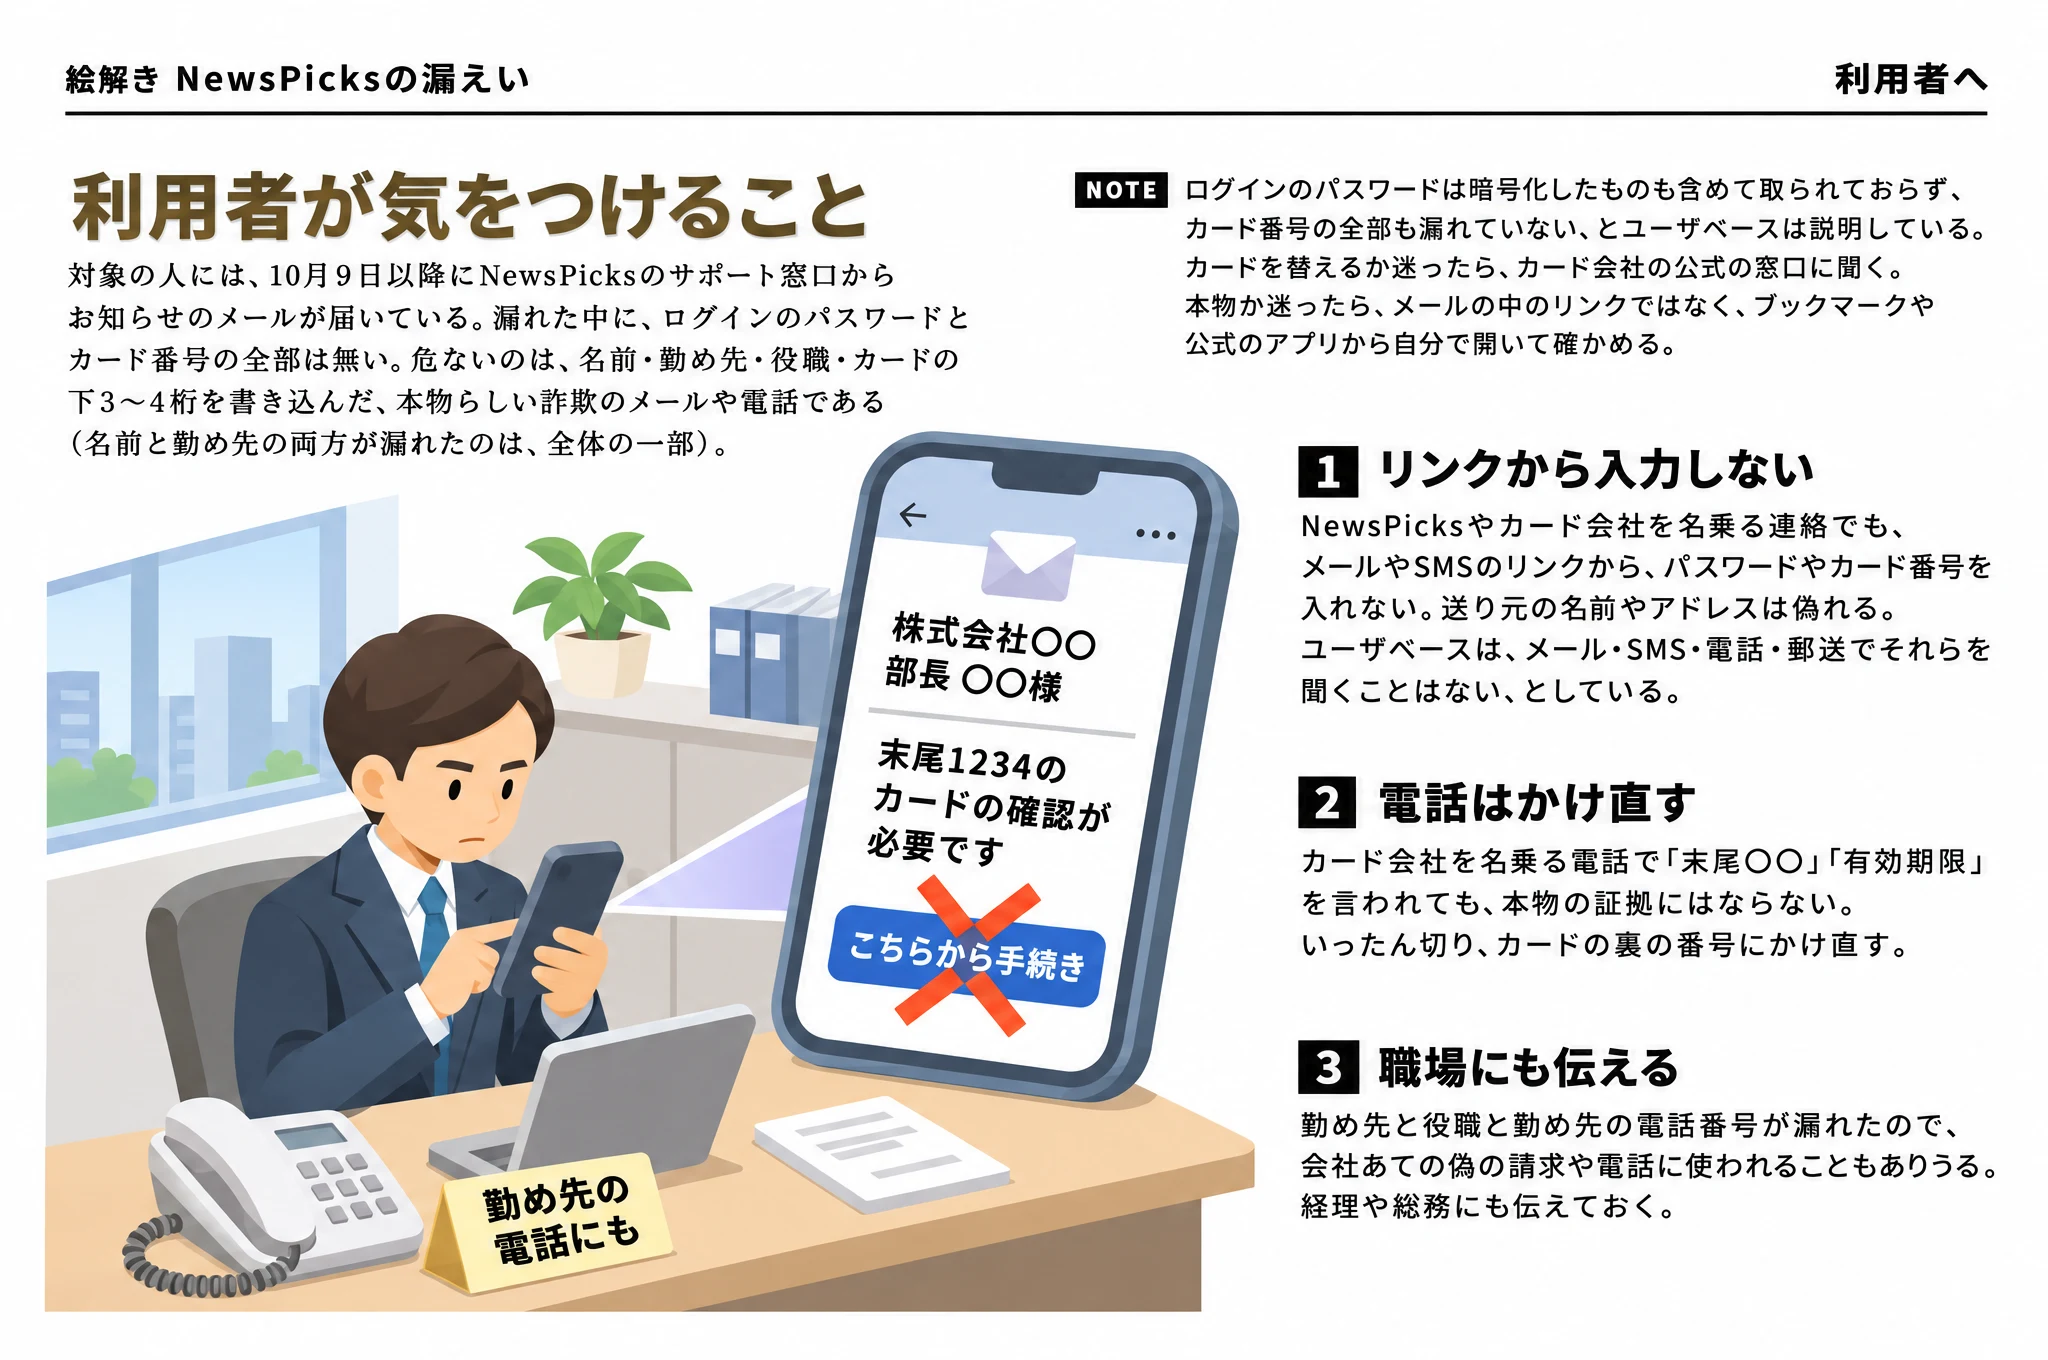
- 1リンクから入力しない:NewsPicksやカード会社を名乗る連絡でも、メールやSMSのリンクから、パスワードやカード番号を入れない。送り元の名前やアドレスは偽れる。ユーザベースは、メール・SMS・電話・郵送でそれらを聞くことはない、としている。
- 2電話はかけ直す:カード会社を名乗る電話で「末尾〇〇」「有効期限」を言われても、本物の証拠にはならない。いったん切り、カードの裏の番号にかけ直す。
- 3職場にも伝える:勤め先と役職と勤め先の電話番号が漏れたので、会社あての偽の請求や電話に使われることもありうる。経理や総務にも伝えておく。
NOTE ログインのパスワードは暗号化したものも含めて取られておらず、カード番号の全部も漏れていない、とユーザベースは説明している。カードを替えるか迷ったら、カード会社の公式の窓口に聞く。本物か迷ったら、メールの中のリンクではなく、ブックマークや公式のアプリから自分で開いて確かめる。
あなたなら?NewsPicksは、社員に多要素認証を求めていた。それでも攻撃者が管理者として入れたのは、なぜ?
正解は B多要素認証を通らずに使える受付に、穴があった
多要素認証は効いていた。穴は、分析の道具(Metabase)が自分で持つ、ログインの前に誰でも使える「パスワードの再設定」の受付にあった。そこからは、多要素認証の門を通らずに、管理者の扱いを手に入れられた。次の絵で見る。
03多要素認証の門の横から入られた仕組み
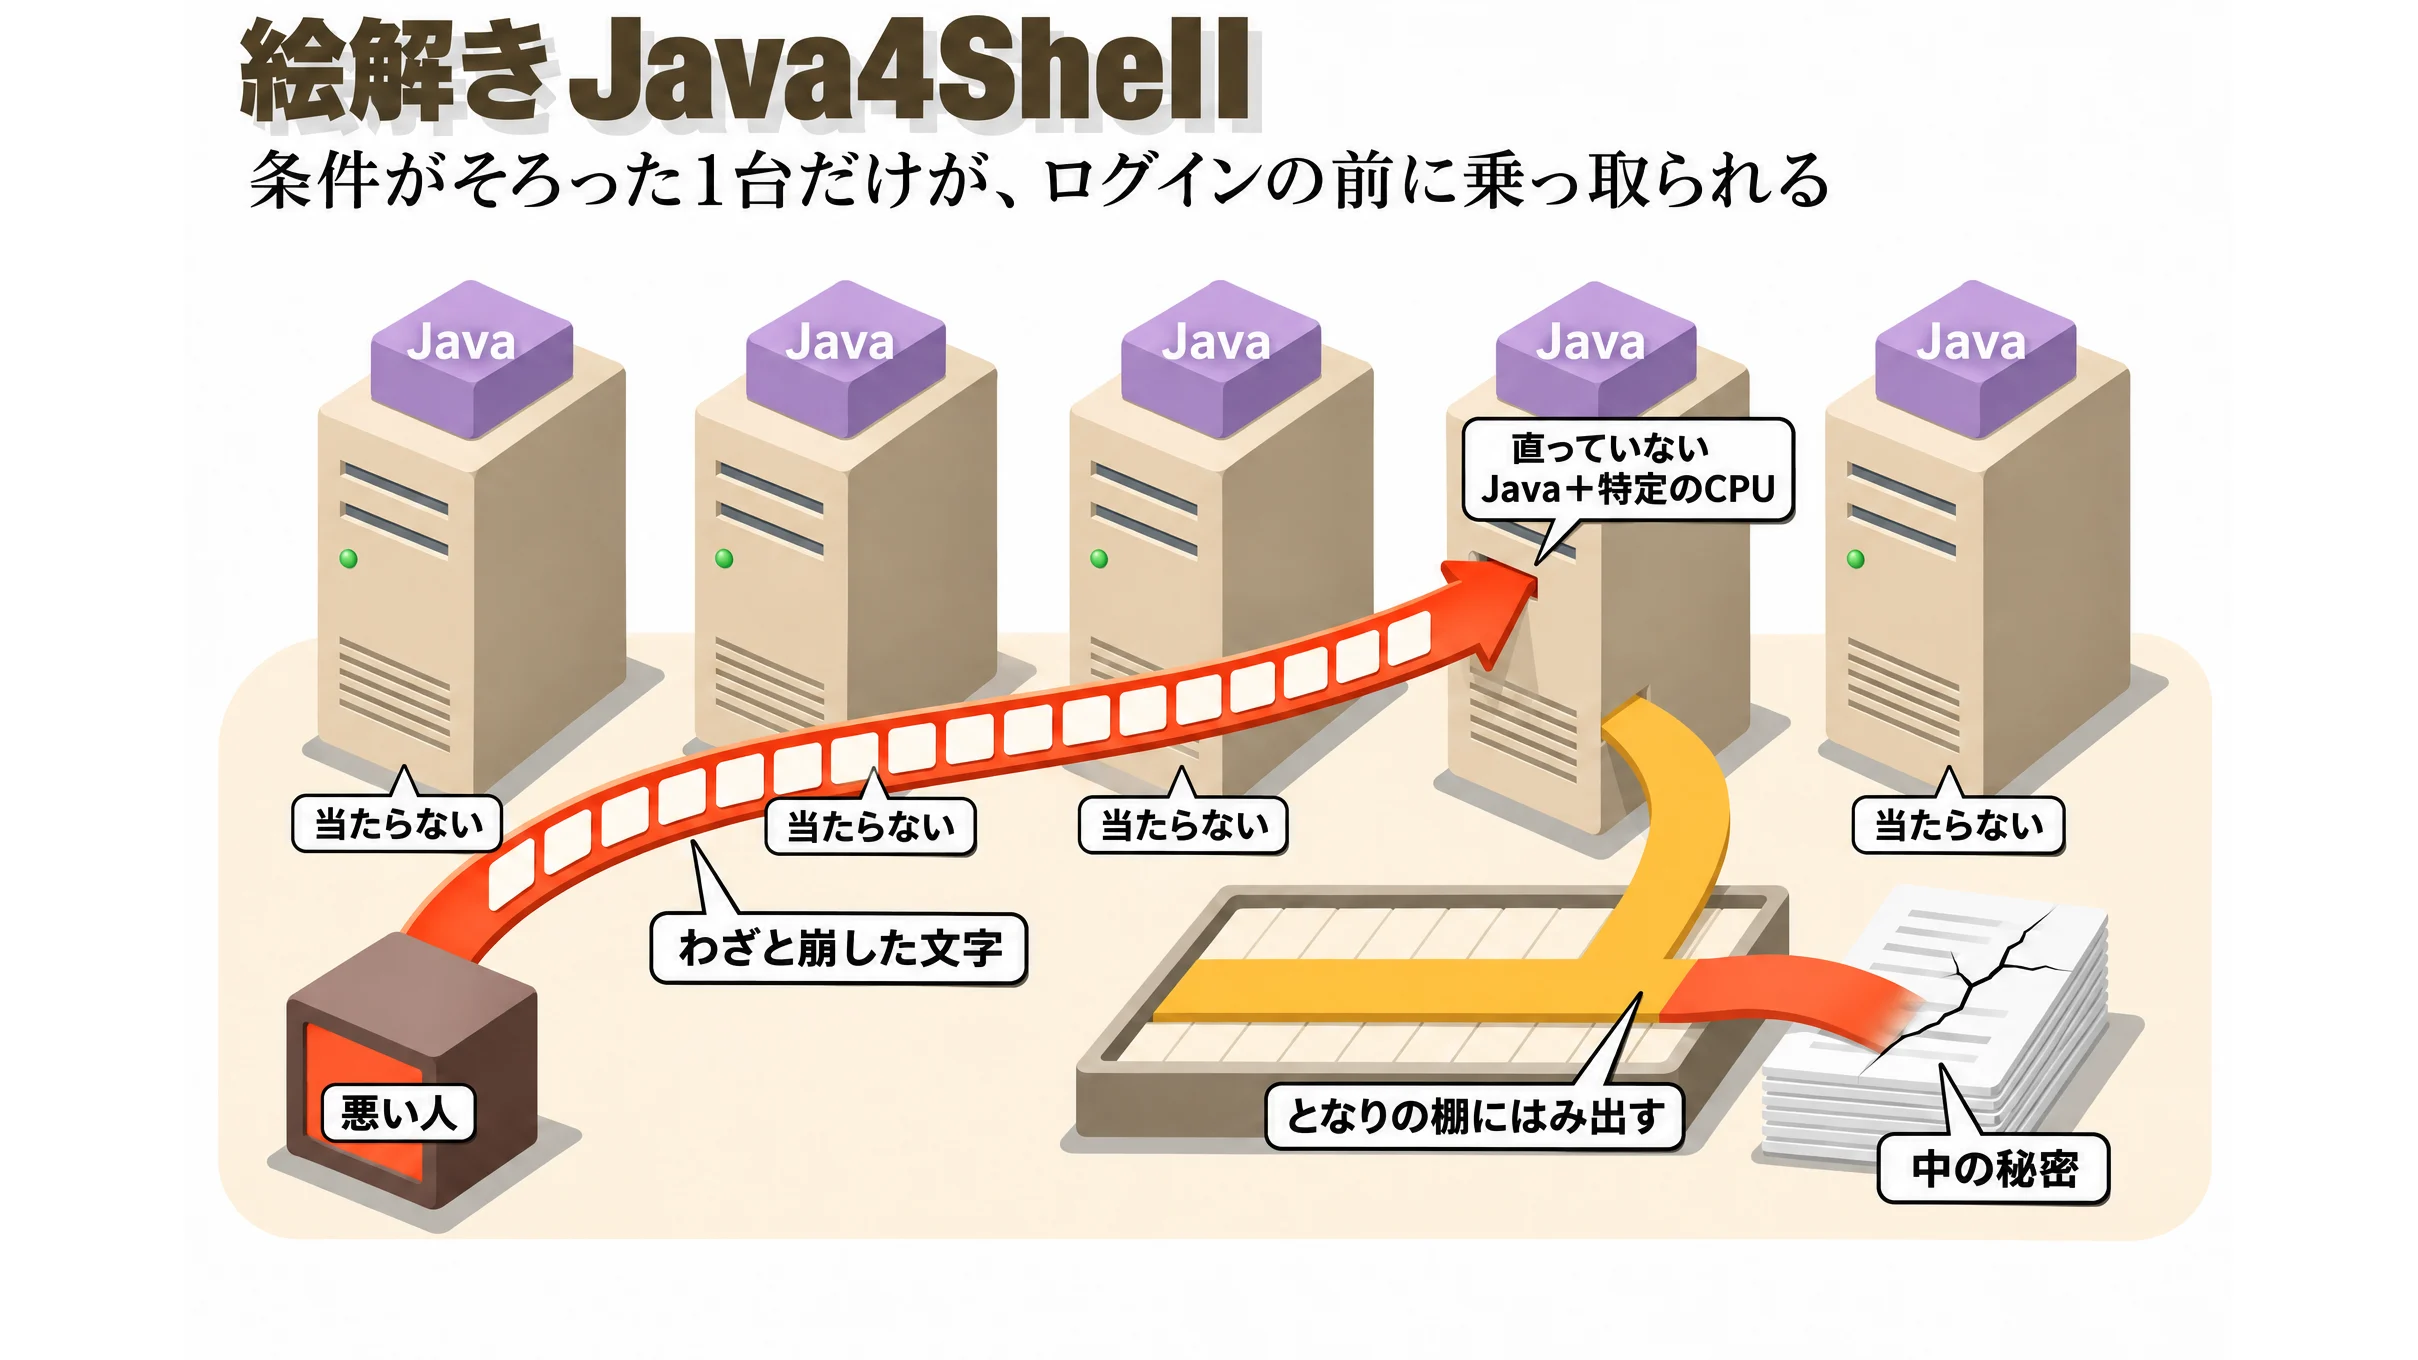
NewsPicksは、分析の道具(Metabase)に入る社員に、会社のまとめてログインする仕組みを通らせ、そこで多要素認証(パスワードのほかに、スマートフォンなどで本人かを確かめる仕組み)を求めていた。ただ、Metabaseそのものはインターネットから開けた。そしてMetabaseが自分で持つ、ログインの前に誰でも使える「パスワードの再設定」の受付に、穴があった。細工した文字を送ると、Metabase自身の台帳への命令として通ってしまう(SQLインジェクション)。攻撃者はここから、管理者としてログインを済ませた扱いを手に入れた。
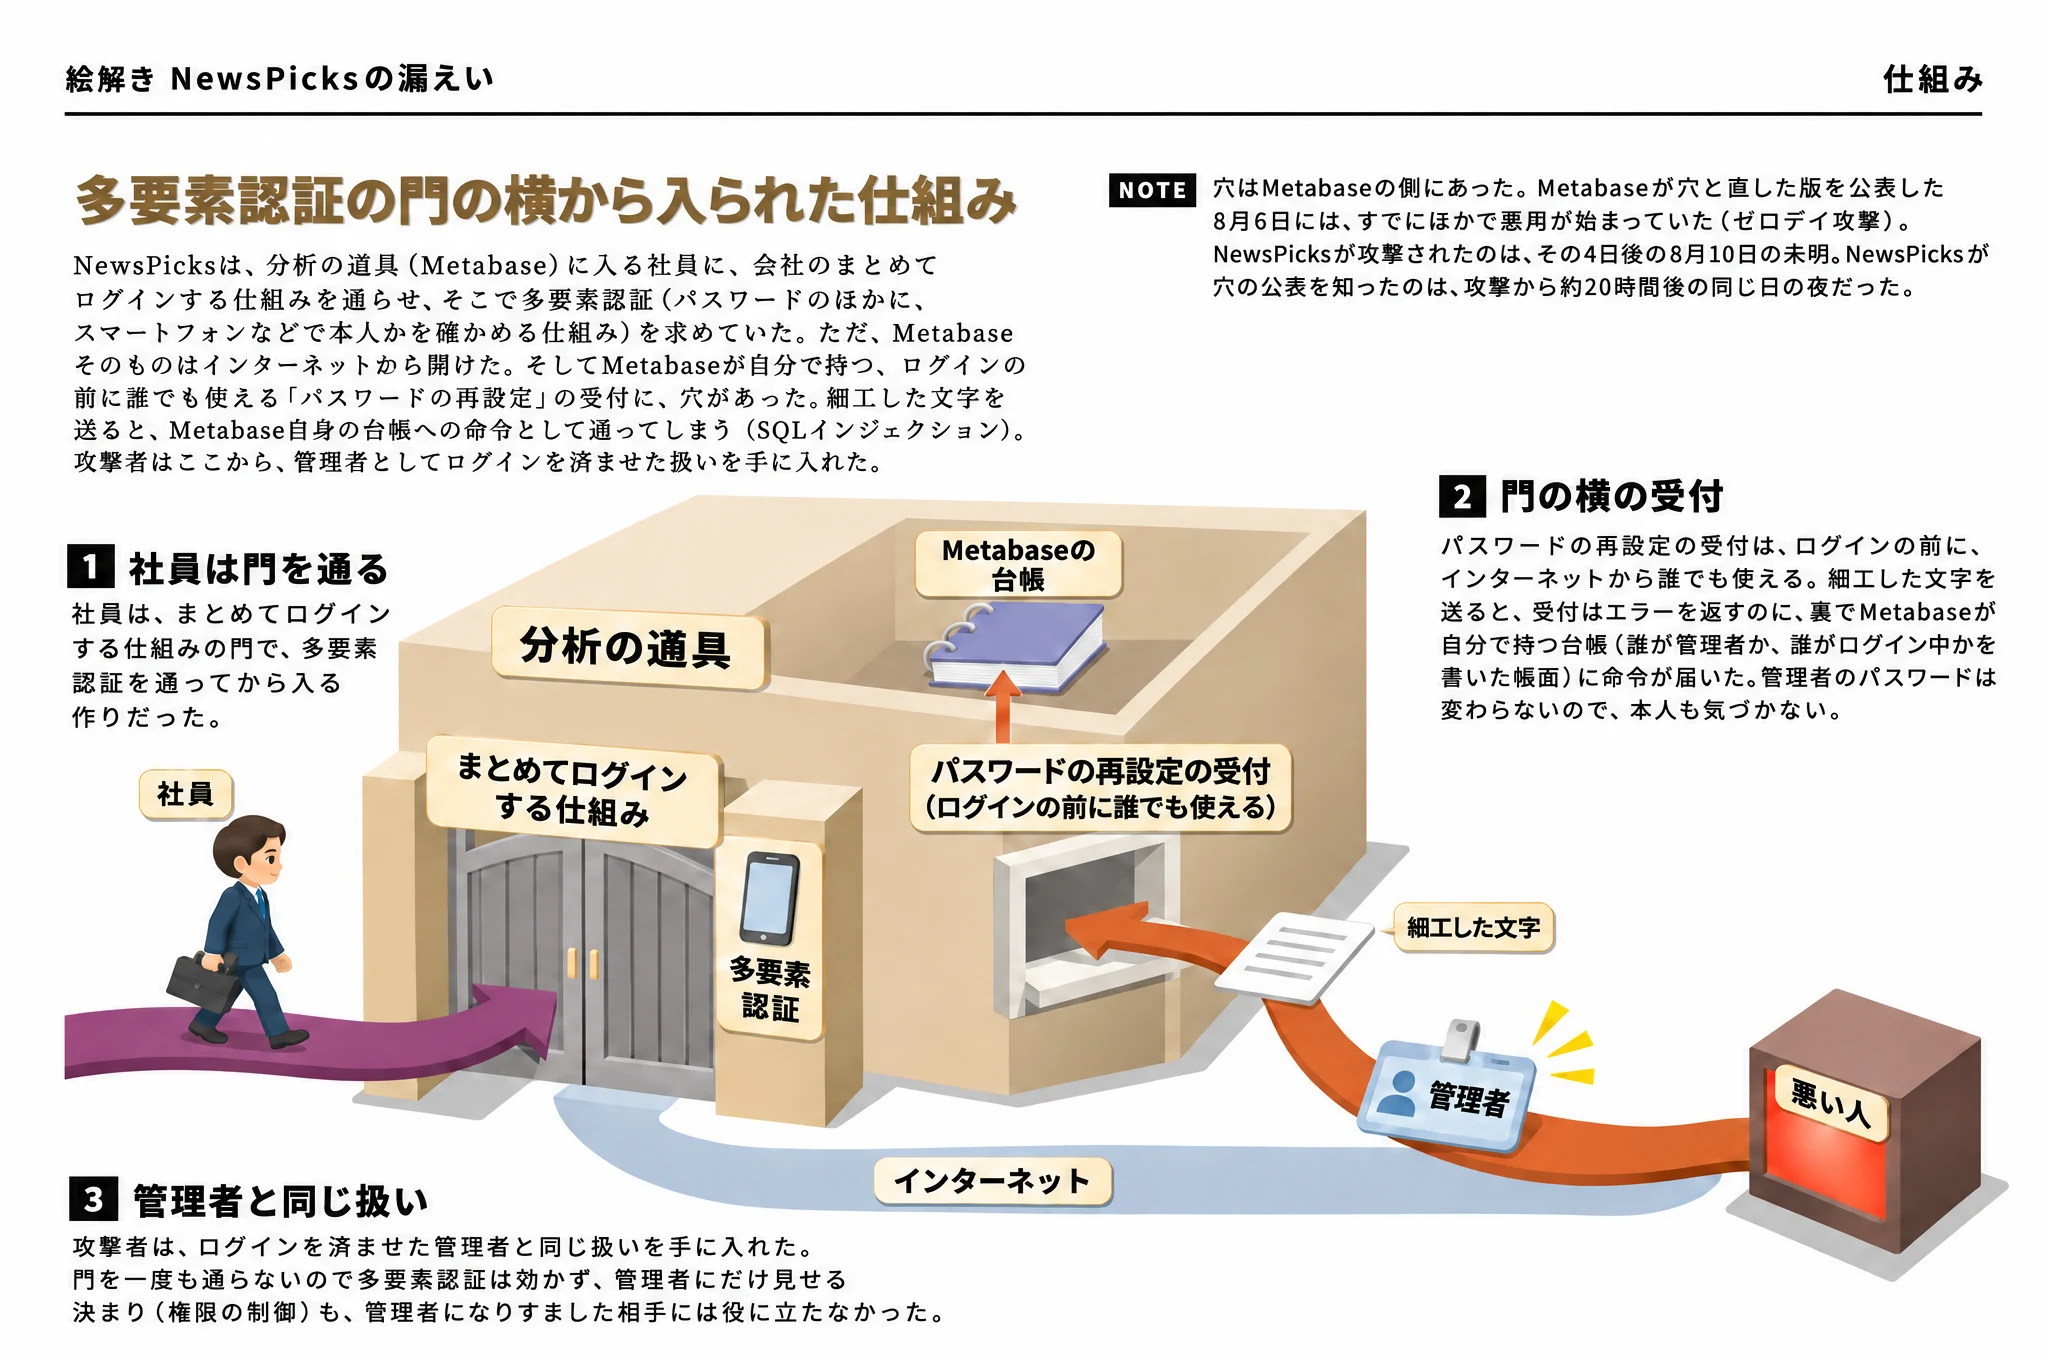
- 1社員は門を通る:社員は、まとめてログインする仕組みの門で、多要素認証を通ってから入る作りだった。
- 2門の横の受付:パスワードの再設定の受付は、ログインの前に、インターネットから誰でも使える。細工した文字を送ると、受付はエラーを返すのに、裏でMetabaseが自分で持つ台帳(誰が管理者か、誰がログイン中かを書いた帳面)に命令が届いた。管理者のパスワードは変わらないので、本人も気づかない。
- 3管理者と同じ扱い:攻撃者は、ログインを済ませた管理者と同じ扱いを手に入れた。門を一度も通らないので多要素認証は効かず、管理者にだけ見せる決まり(権限の制御)も、管理者になりすました相手には役に立たなかった。
NOTE 穴はMetabaseの側にあった。Metabaseが穴と直した版を公表した8月6日には、すでにほかで悪用が始まっていた(ゼロデイ攻撃)。NewsPicksが攻撃されたのは、その4日後の8月10日の未明。NewsPicksが穴の公表を知ったのは、攻撃から約20時間後の同じ日の夜だった。
04穴をふさいだあとも合鍵が残った仕組み
攻撃者は、管理者になった直後に、プログラムから出入りするための合鍵(APIキー)を作った。次の日の朝、自動の仕掛けで約5時間、データベースからデータを持ち出した。ユーザベースはその翌日、Metabaseを直した版に替えた。しかし入られたことにはまだ気づいておらず、合鍵は残ったままだった。
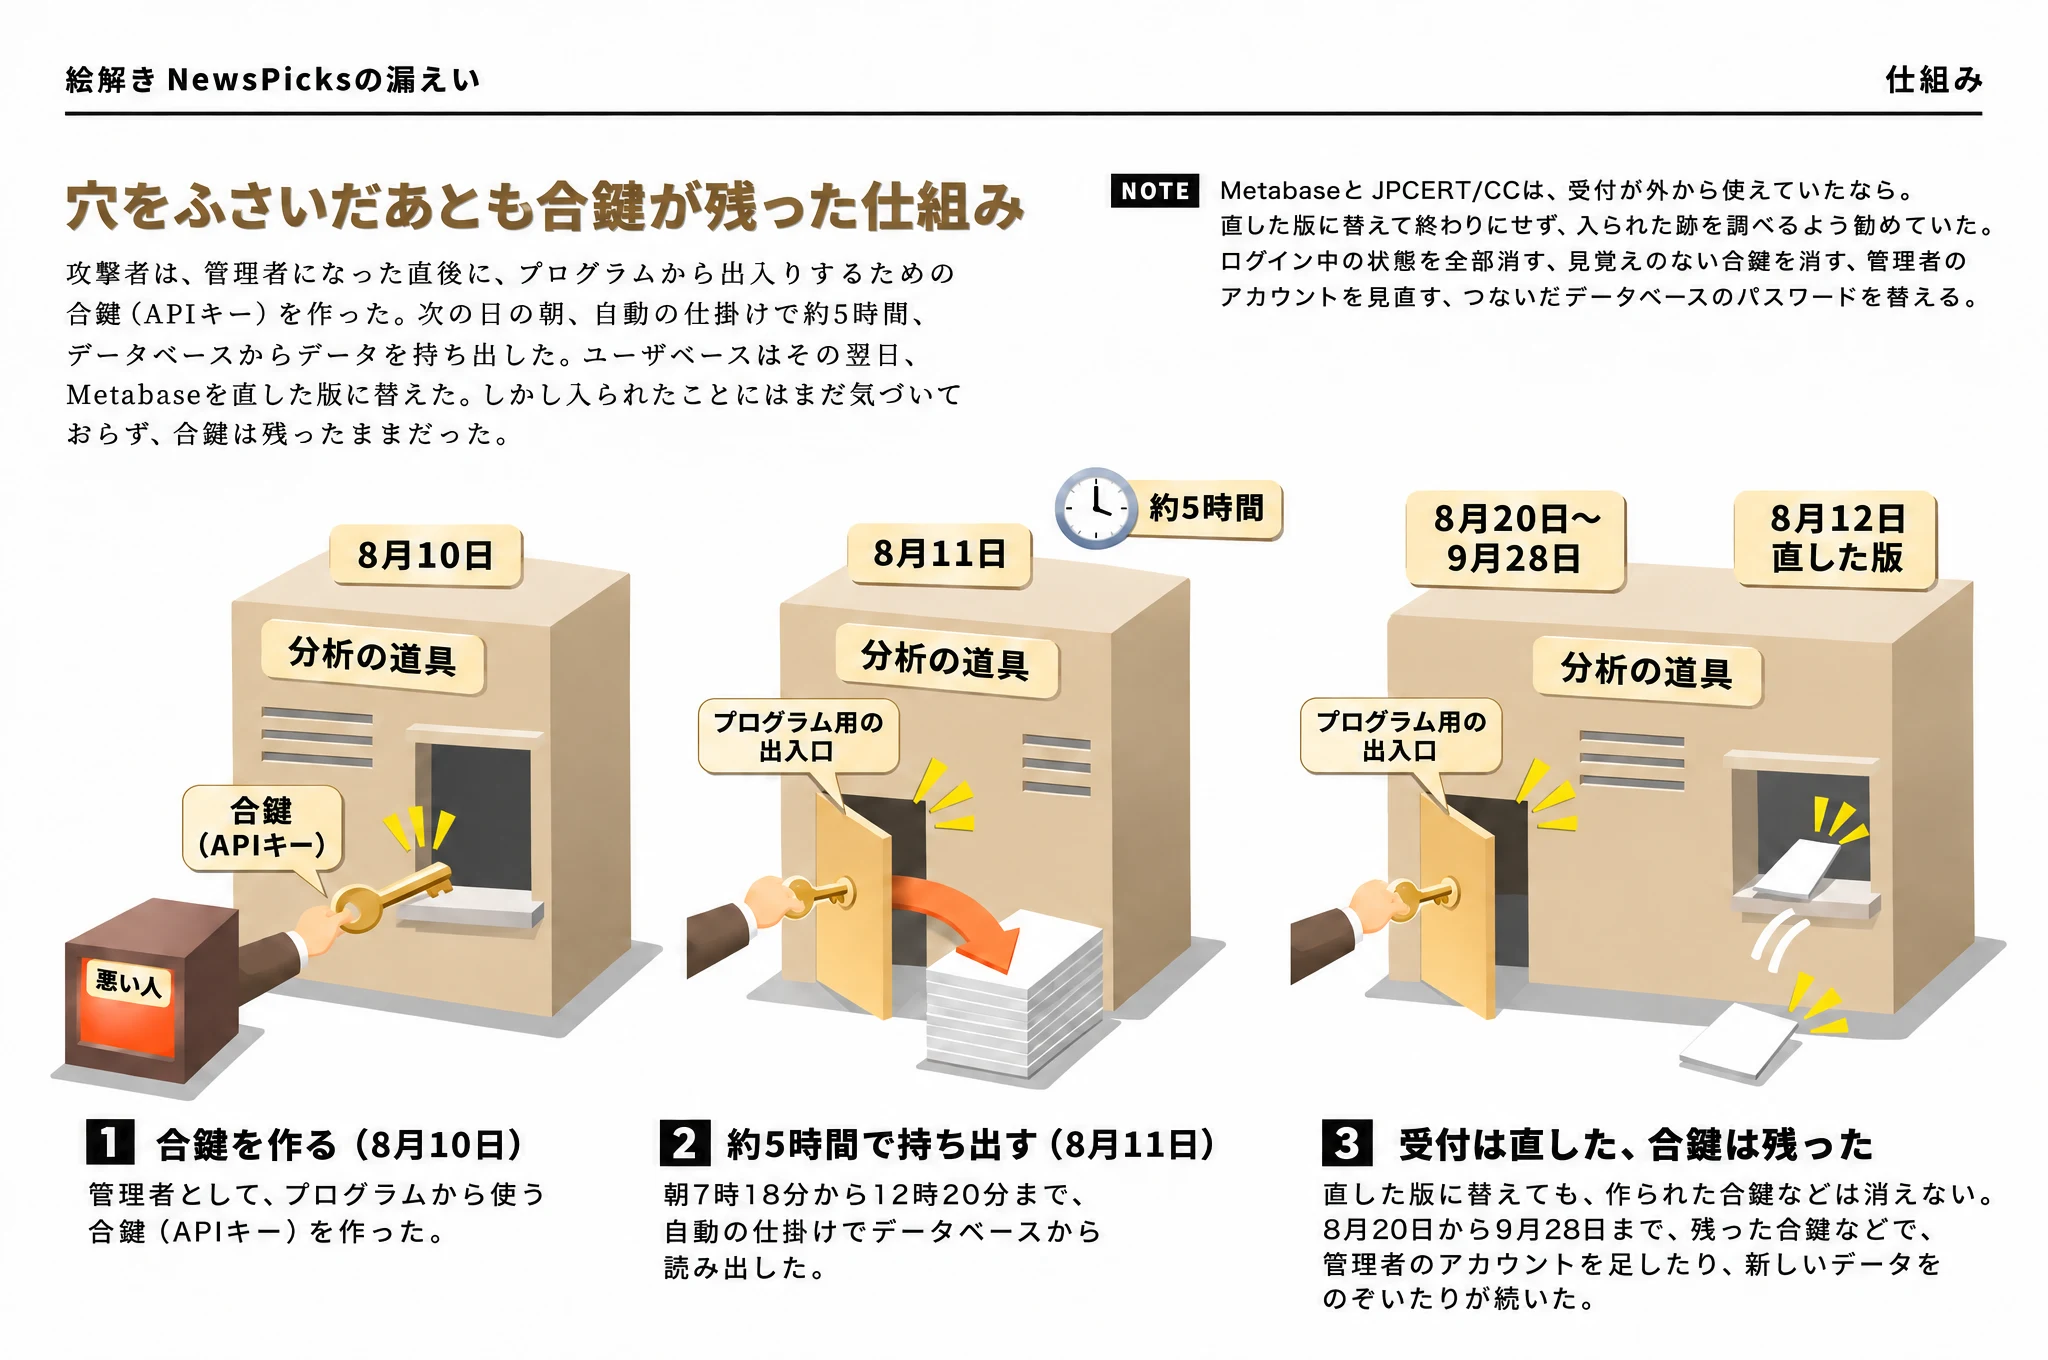
- 1合鍵を作る(8月10日):管理者として、プログラムから使う合鍵(APIキー)を作った。
- 2約5時間で持ち出す(8月11日):朝7時18分から12時20分まで、自動の仕掛けでデータベースから読み出した。
- 3受付は直した、合鍵は残った:直した版に替えても、作られた合鍵などは消えない。8月20日から9月28日まで、残った合鍵などで、管理者のアカウントを足したり、新しいデータをのぞいたりが続いた。
NOTE Metabaseと JPCERT/CCは、受付が外から使えていたなら、直した版に替えて終わりにせず、入られた跡を調べるよう勧めていた。ログイン中の状態を全部消す、見覚えのない合鍵を消す、管理者のアカウントを見直す、つないだデータベースのパスワードを替える。
05管理者の棚に置いていた個人情報
分析の道具からふだん社員が見るのは、個人情報を除いたデータだった。ただ、管理者だけが見られる所に、個人情報の一部を含むデータもあった。その中には、一時的な仕事に使った情報や、退会した人の情報も残っていた。攻撃者は管理者になりすましていたので、そこまで届いた。
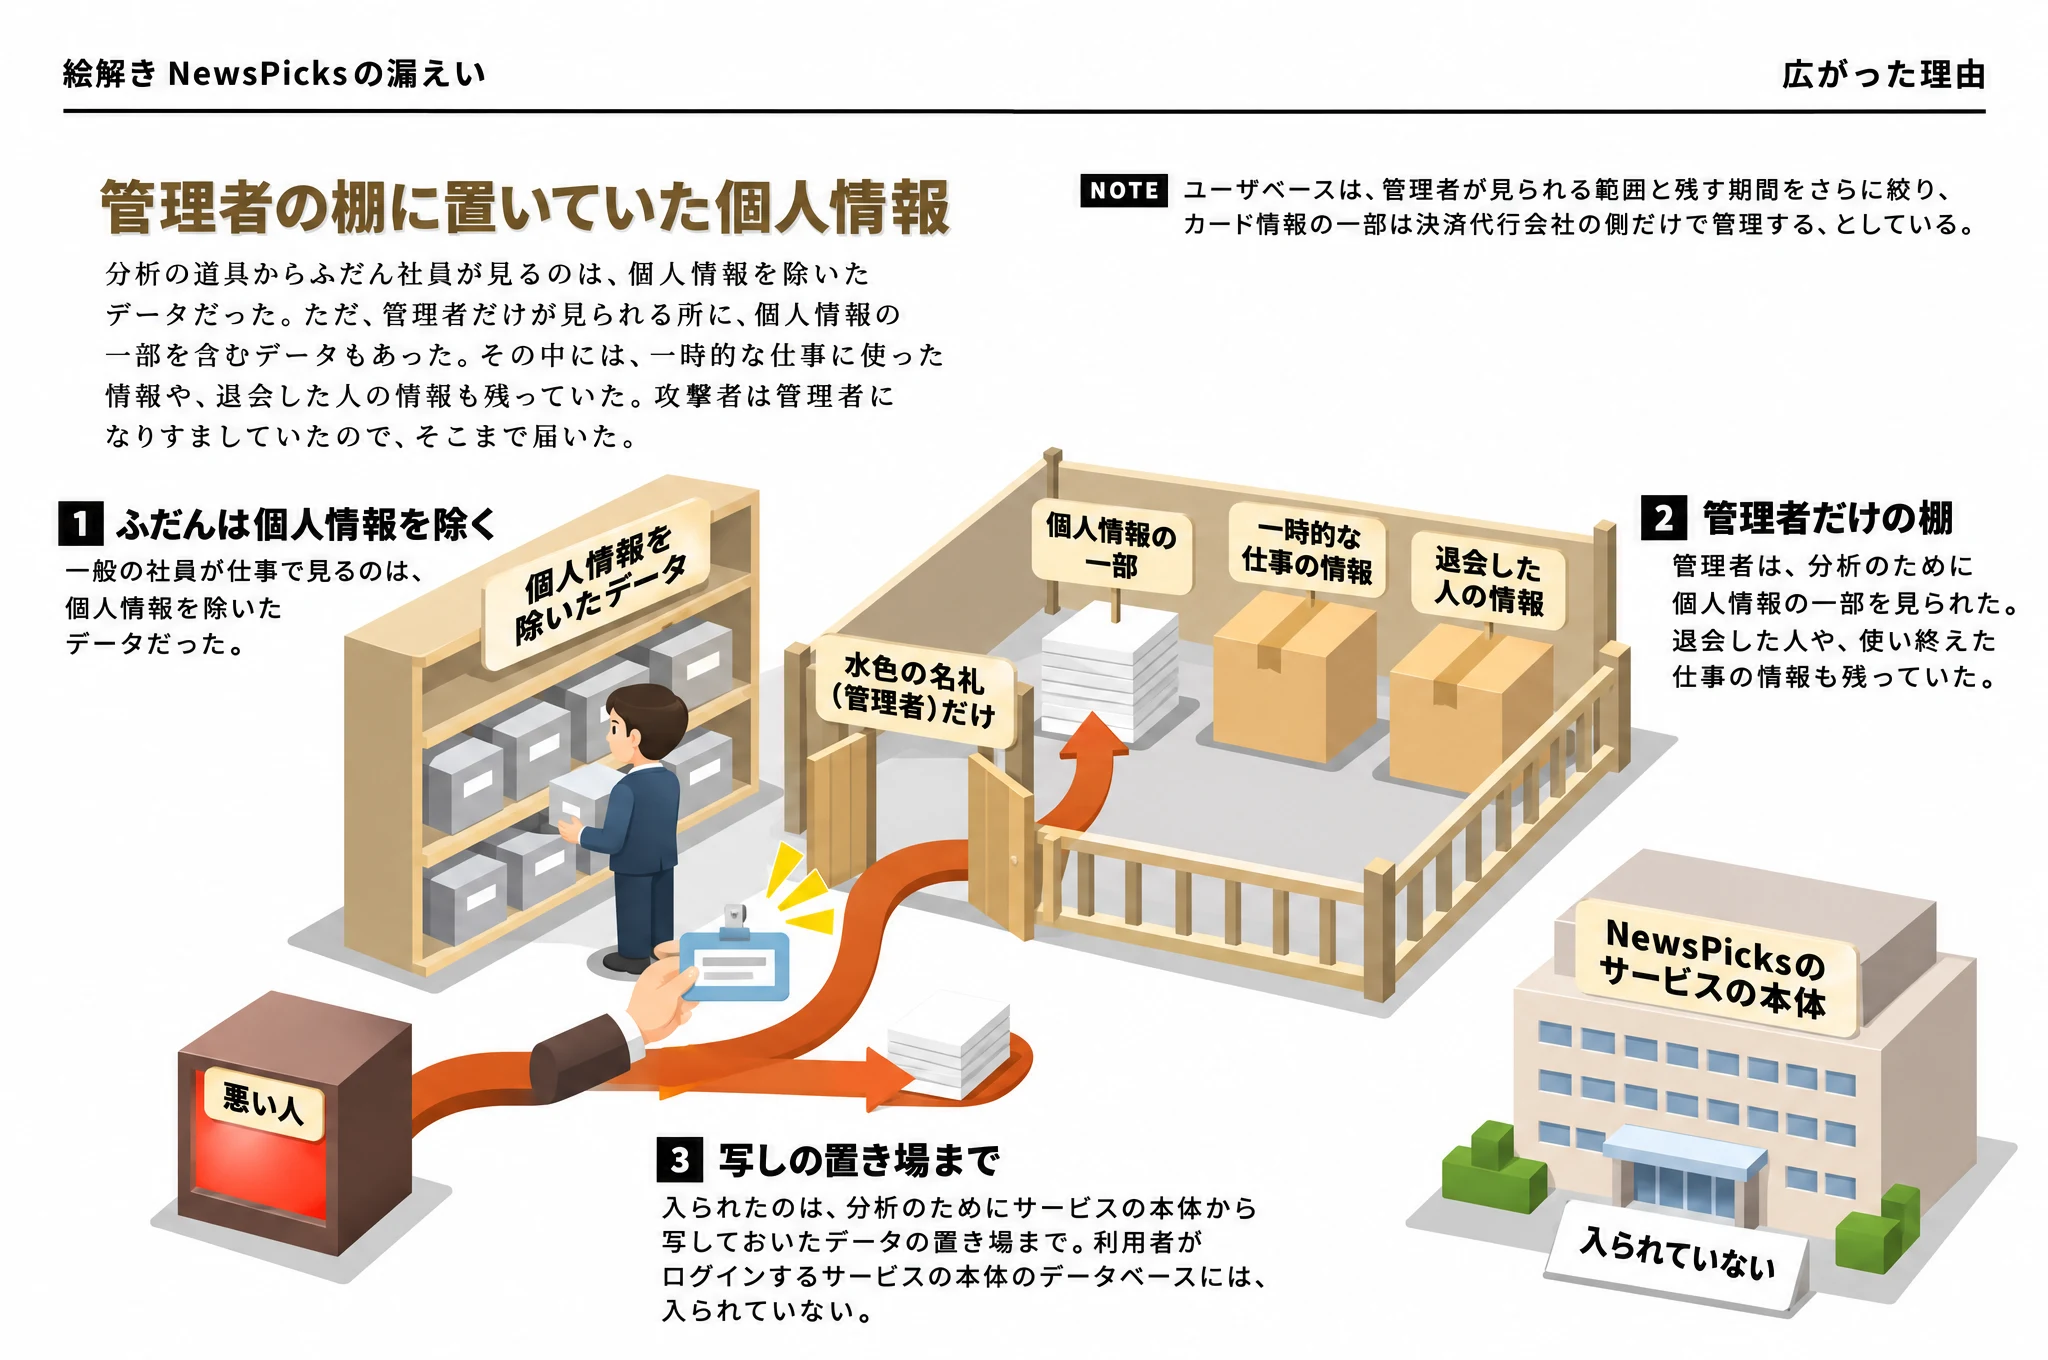
- 1ふだんは個人情報を除く:一般の社員が仕事で見るのは、個人情報を除いたデータだった。
- 2管理者だけの棚:管理者は、分析のために個人情報の一部を見られた。退会した人や、使い終えた仕事の情報も残っていた。
- 3写しの置き場まで:入られたのは、分析のためにサービスの本体から写しておいたデータの置き場まで。利用者がログインするサービスの本体のデータベースには、入られていない。
NOTE ユーザベースは、管理者が見られる範囲と残す期間をさらに絞り、カード情報の一部は決済代行会社の側だけで管理する、としている。
06気づくまで59日かかった仕組み
Metabaseの操作の記録は残っていた。しかし、大量の読み出しのような、ふだんと違う動きを、自動で見張る仕組みにはつないでいなかった。気づいたのは10月8日。JPCERT/CC(日本の、サイバー攻撃の対応の窓口)が、国内で相次ぐ不正アクセスの注意喚起で示した不審な通信元を手がかりに調べ、見つけた。最初の攻撃から59日後だった。
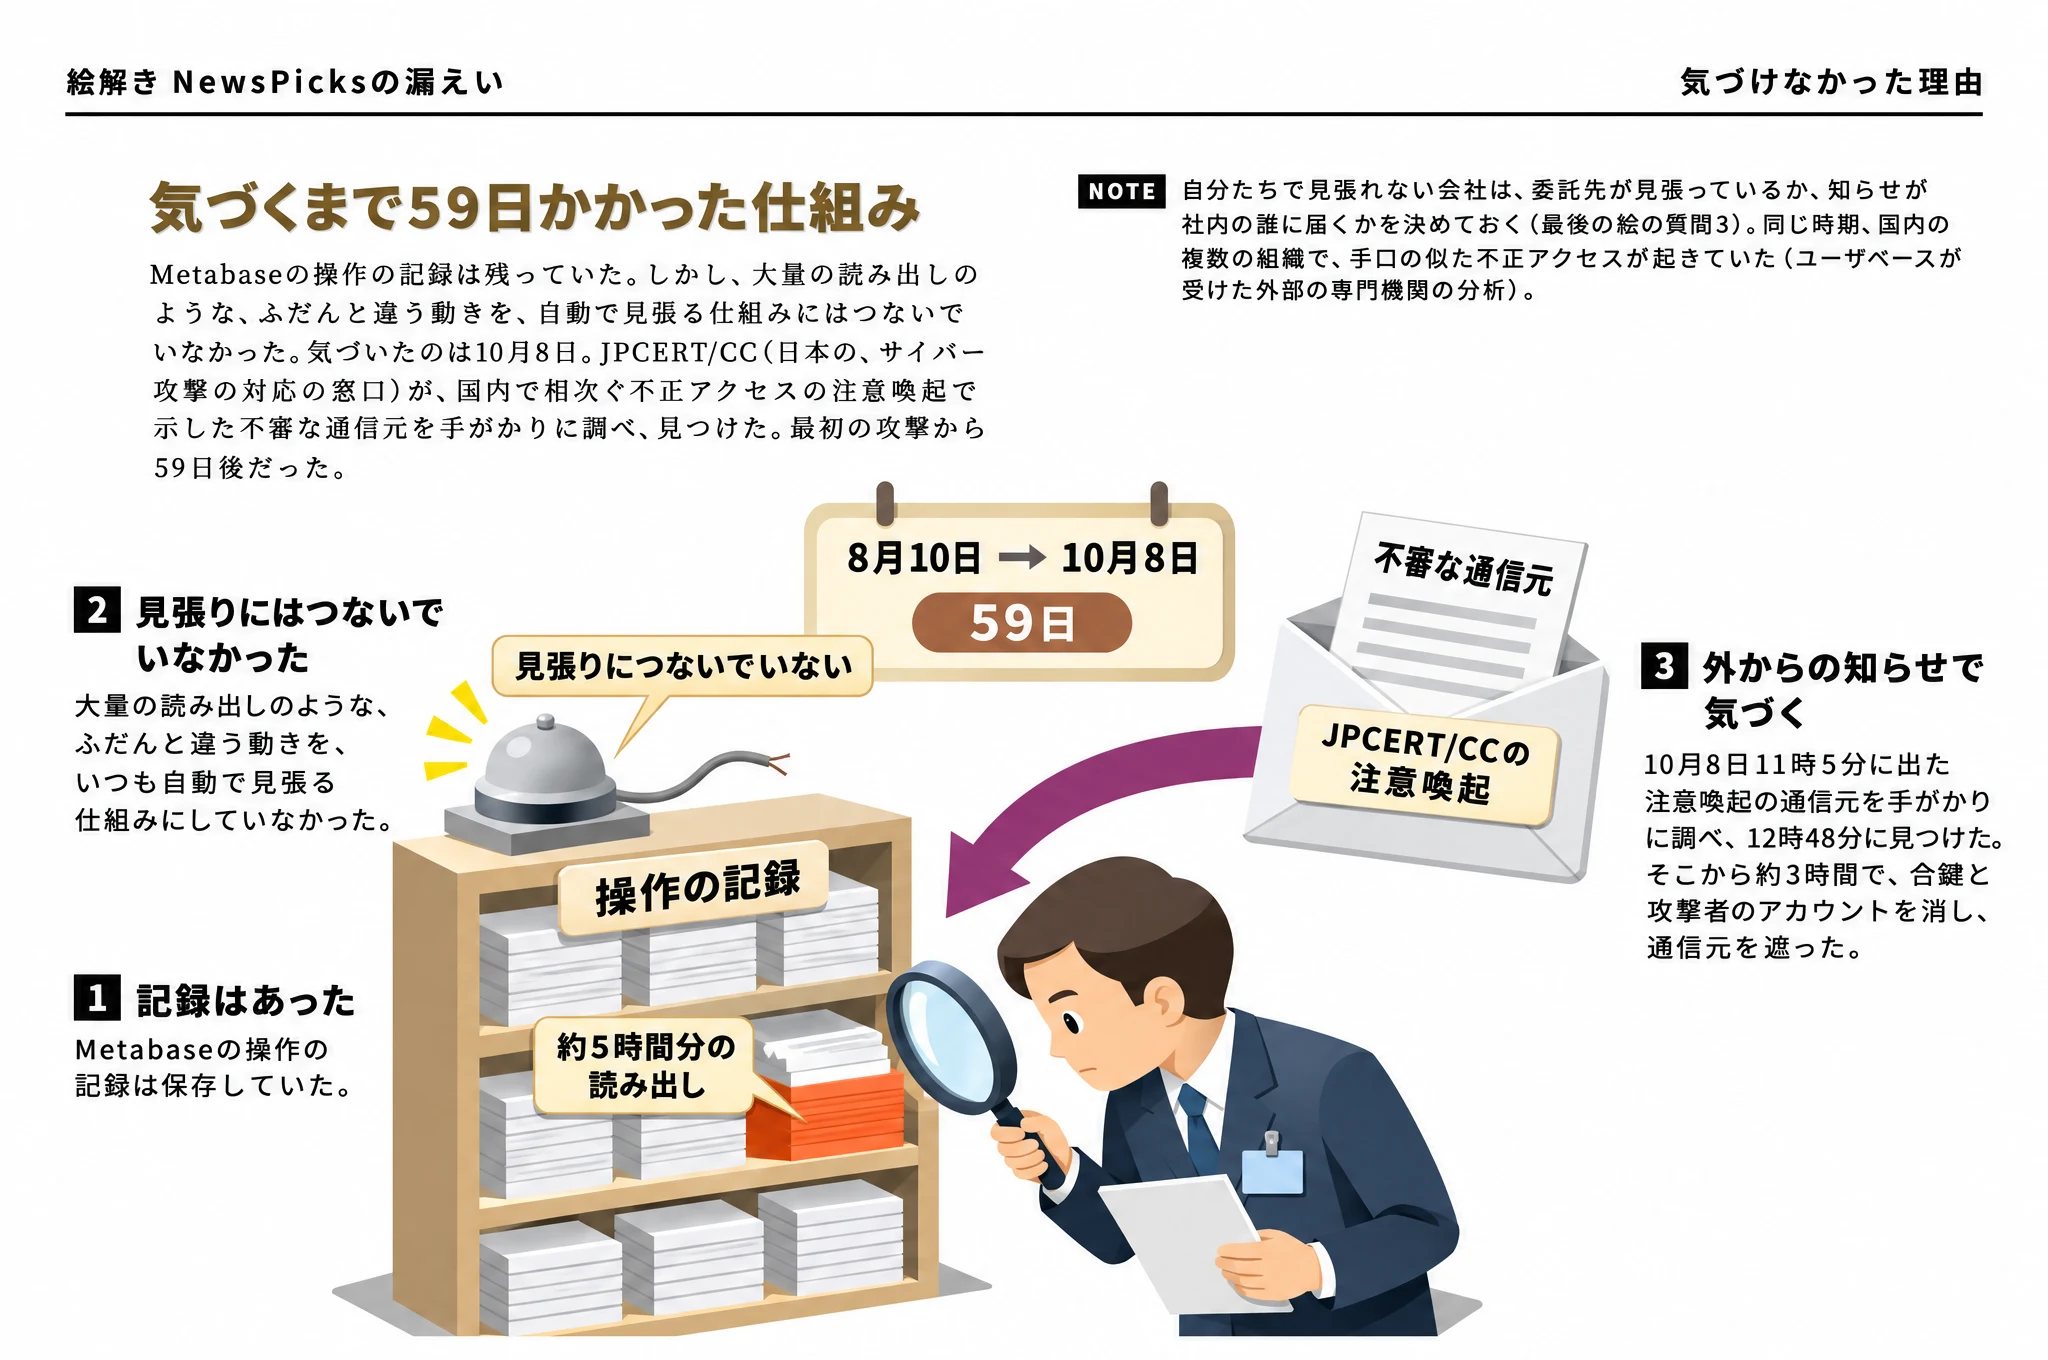
- 1記録はあった:Metabaseの操作の記録は保存していた。
- 2見張りにはつないでいなかった:大量の読み出しのような、ふだんと違う動きを、いつも自動で見張る仕組みにしていなかった。
- 3外からの知らせで気づく:10月8日11時5分に出た注意喚起の通信元を手がかりに調べ、12時48分に見つけた。そこから約3時間で、合鍵と攻撃者のアカウントを消し、通信元を遮った。
NOTE 自分たちで見張れない会社は、委託先が見張っているか、知らせが社内の誰に届くかを決めておく(最後の絵の質問3)。同じ時期、国内の複数の組織で、手口の似た不正アクセスが起きていた(ユーザベースが受けた外部の専門機関の分析)。
07責任者が担当者と委託先に聞くこと
入られたのは、利用者が使うサービスの本体ではなく、社員がデータの集計と分析に使う道具(BIツール。売上や在庫などの数字をグラフにして社内で見る画面)だった。こうした社内向けの道具や管理の画面は、多くの会社にあり、委託先が入れていることも多い。責任者は、担当者と委託先に次の4つを聞く。
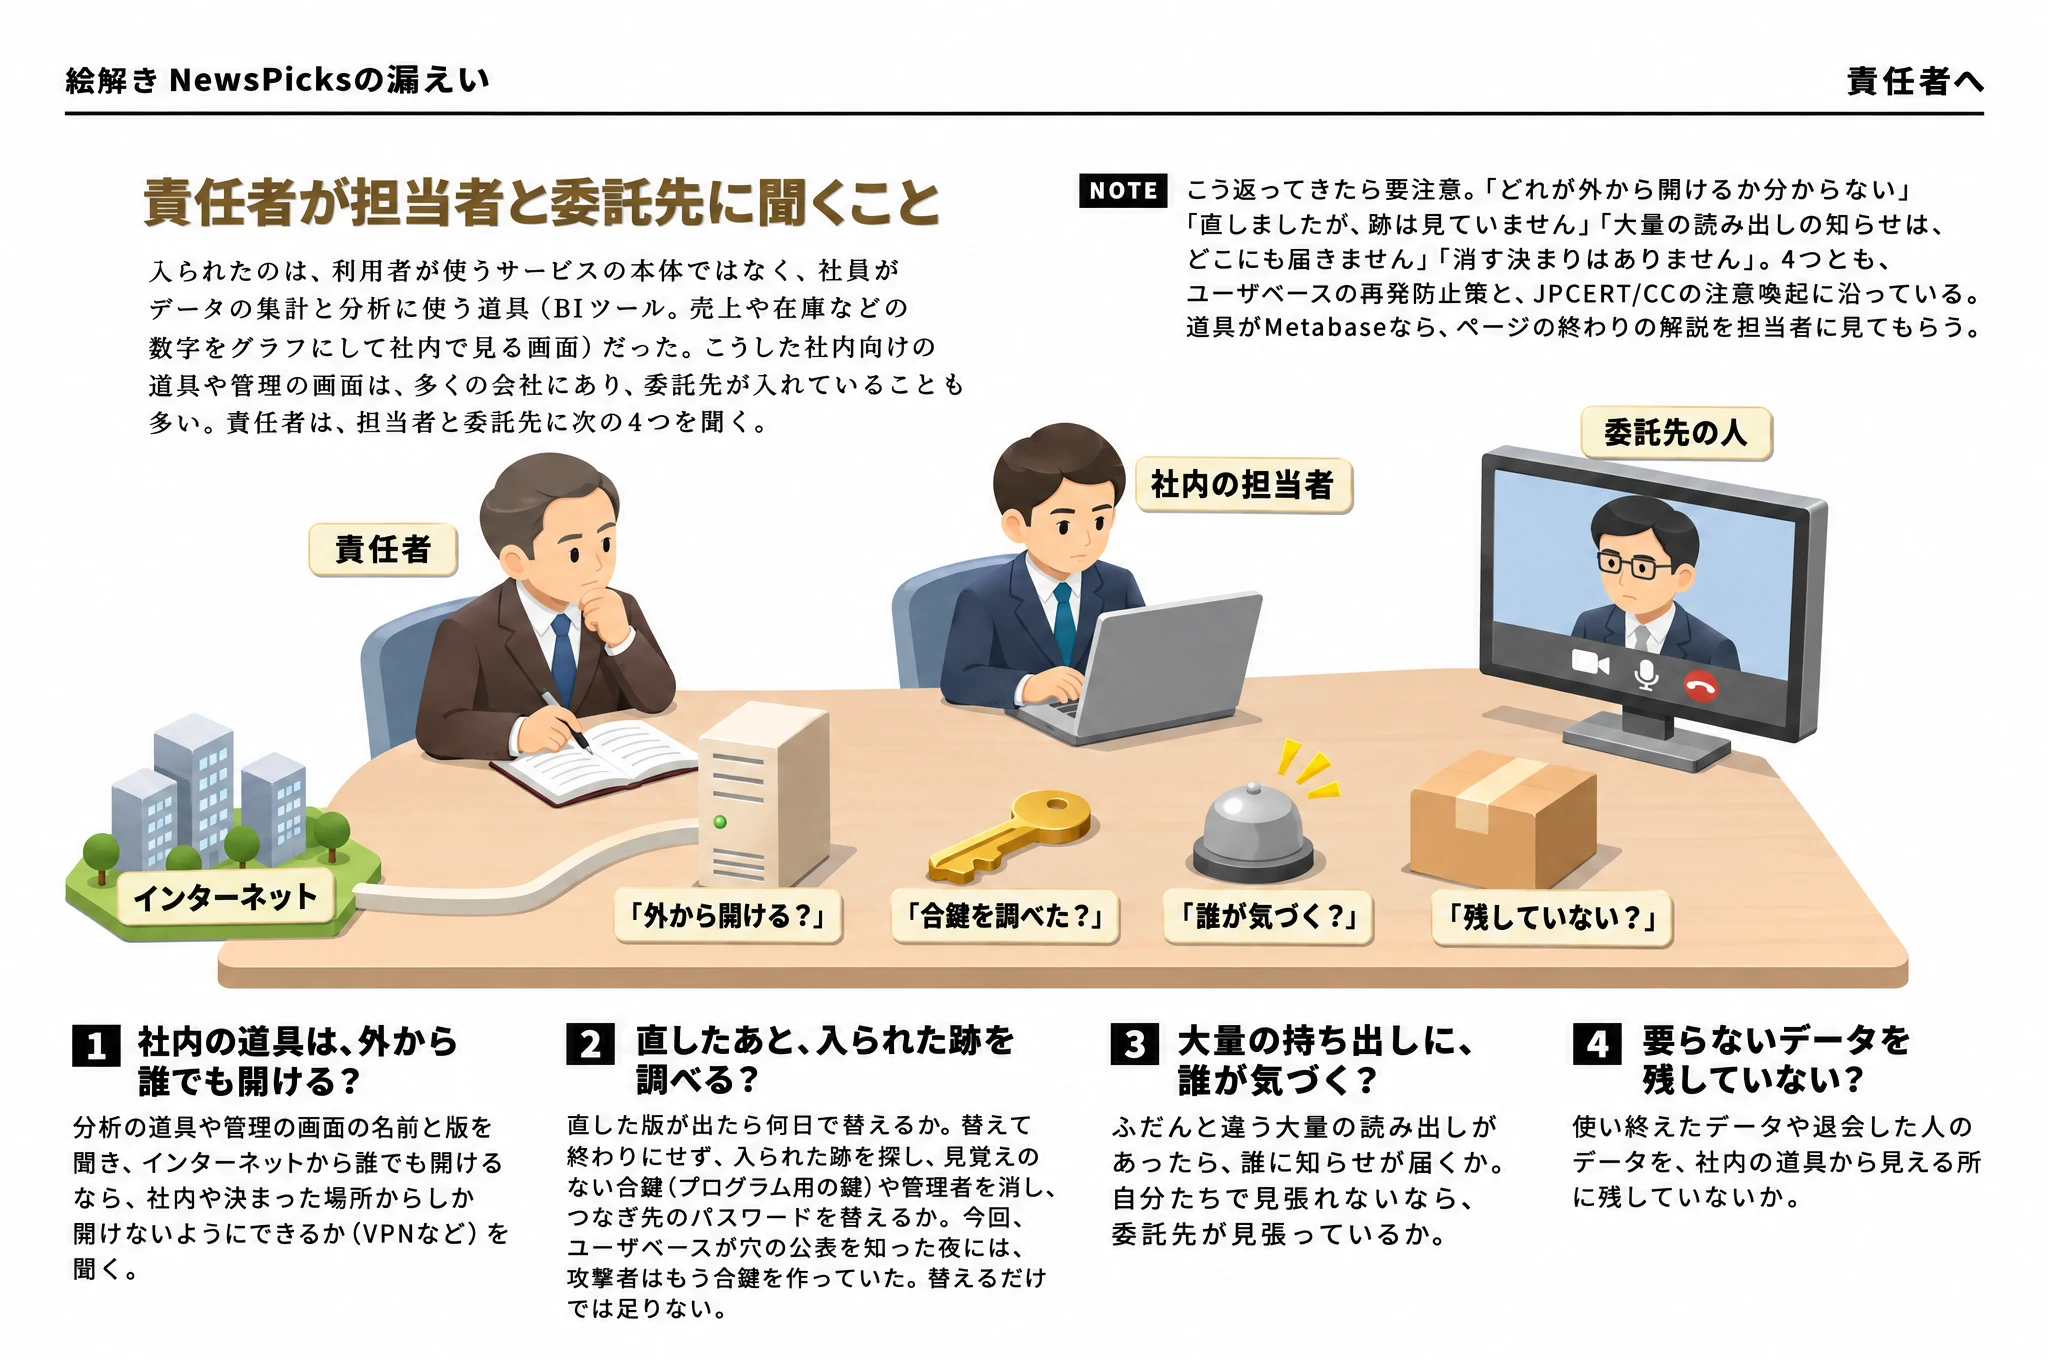
- 1社内の道具は、外から誰でも開ける?:分析の道具や管理の画面の名前と版を聞き、インターネットから誰でも開けるなら、社内や決まった場所からしか開けないようにできるか(VPNなど)を聞く。
- 2直したあと、入られた跡を調べる?:直した版が出たら何日で替えるか。替えて終わりにせず、入られた跡を探し、見覚えのない合鍵(プログラム用の鍵)や管理者を消し、つなぎ先のパスワードを替えるか。今回、ユーザベースが穴の公表を知った夜には、攻撃者はもう合鍵を作っていた。替えるだけでは足りない。
- 3大量の持ち出しに、誰が気づく?:ふだんと違う大量の読み出しがあったら、誰に知らせが届くか。自分たちで見張れないなら、委託先が見張っているか。
- 4要らないデータを残していない?:使い終えたデータや退会した人のデータを、社内の道具から見える所に残していないか。
NOTE こう返ってきたら要注意。「どれが外から開けるか分からない」「直しましたが、跡は見ていません」「大量の読み出しの知らせは、どこにも届きません」「消す決まりはありません」。4つとも、ユーザベースの再発防止策と、JPCERT/CCの注意喚起に沿っている。道具がMetabaseなら、ページの終わりの解説を担当者に見てもらう。
08同じ時期に、国内で相次いだ漏えい
JPCERT/CCは10月8日、2026年9月前後から国内で不正アクセスによる個人情報の漏えいが相次いでいるとして、注意喚起を出した(その後も更新)。手口は一つではない。今の版は、今回のMetabaseの穴のほかに、さまざまなソフトの、もう知られている穴を端から試すもの、スマートフォンのアプリが使う裏の入口(API)を勝手に操作するもの、AIを使った侵入テストの道具を攻撃に使うもの、などを挙げている。そして、利用者が使うサービスだけでなく、BIツールや社員向けの管理の仕組みのような、不特定多数の人が使うことを想定していない道具も被害に遭っている、と書いている。会社が確かめることは、どの道具がインターネットから開けるか、から始まる。 公表された事案の広がりは特集「2026年秋の情報漏えいは、会社が使うサービスから広がった」に、攻撃が自動で端から試す形に変わったことは特集「攻撃者は疲れない」にまとめた。
09担当者向けの解説:Metabaseの当たる版、入られた跡、直したあとにやること
Metabaseを使う会社の担当者へ。責任者は読まなくてよい。
番号:CVE-2026-72898(GHSA-vwf4-m7j8-wcjf)
当たる版:Metabase 58系〜63系の、直った版より前。直った版は 0.58.24・0.59.21・0.60.17・0.61.11・0.62.9・0.63.5(有償版は 1.58.24 などの同じ番号)。58系より前(57系以前)は当たらない。Metabase Cloud は対応済み。直った版は最低限で、その系の最新の版に上げる。同じ日に公表された別の穴 CVE-2026-72899(公開したダッシュボードからのSQLインジェクション)も確かめる
攻撃に使われた入口:/api/session/reset_password(ログインの前に使える)。すぐに更新できないときの回避策は、この入口をネットワーク機器などで遮ること
入られた跡:Metabaseのアプリの記録か、手前の受け口(リバースプロキシなど)の記録で、POST /api/session/reset_password(応答400)のすぐあとに GET /api/user/current(応答200)が続いていれば、入られた可能性が高い(Metabase)。400を「失敗した試し」として見落とさない。合鍵を手にしたあとの出入りはAPIキーで来るので、この並びは出ない。APIキーの作成、管理者の追加、設定の変化も見る。記録の保存期間が8月に届いていなければ、「跡が無い」とは言えない
直したあとにやること(Metabase。reset_password がインターネットから開けていたなら):ログイン中の状態を全部消す(アプリのデータベースの core_session の行を消す)、見覚えのないAPIキーを消す、管理者のアカウントと設定の変化を見る、つないだデータベースのパスワードを替える、データベースの記録とMetabaseの操作・問い合わせの記録を見る。パスワードを替える前の期間に、Metabaseを通らない直接の接続が無かったかも、データベースの記録で見る
JPCERT/CC が示した通信元(ケースC):213.163.202[.]171、221.216.140[.]49、221.216.140[.]129(8月上旬〜9月上旬。今は別の人が使っている可能性あり)。User-Agent の例:python-requests/2.33.1、Metabase-GHSA-vwf4/2.0。ユーザベースへの攻撃元は国外を含む7件だった。通信元だけで「無事」と判断しない
この記事について
ユーザベースの第一報・第二報・調査結果の報告と、JPCERT/CCの注意喚起、Metabaseの発表をもとに、Data is CITY Media 編集部がまとめた。絵はAIで描き、件数と日付の動く図は数から計算して描いた。Data is CITY Media を運営するテレポート株式会社は、AIエージェントで会社のデジタル環境を守る仕組みを作っている。責任者が担当者と委託先に聞く4つは、その事業と重なる。
参考資料
- 株式会社ユーザベース「【重要】NewsPicksのお客様の個人情報漏洩の可能性に関するお詫びとお知らせ」(2026年10月8日) https://corp.newspicks.com/info/20261008
- 株式会社ユーザベース「NewsPicksにおける個人情報漏洩に関するご報告(第二報)」(2026年10月9日) https://corp.newspicks.com/info/20261009
- 株式会社ユーザベース「【調査結果のご報告】NewsPicksで発生した不正アクセスによる個人情報漏洩について」(2026年11月18日) https://corp.newspicks.com/info/20261118
- JPCERT/CC「MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)に関する注意喚起」(2026年8月14日) https://www.jpcert.or.jp/at/2026/at260023.html
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開、10月23日更新) https://www.jpcert.or.jp/at/2026/at260030.html
- Metabase「Security update available for Metabase - Please upgrade now」(2026年8月6日) https://www.metabase.com/blog/security-update-6-aug-2026